แสดงบทความที่มีป้ายกำกับ Security แสดงบทความทั้งหมด

04/03/2568

ช่องโหว่ใน GitLab ทำให้ผู้ไม่หวังดีสามารถ Bypass ความปลอดภัย และเรียกใช้สคริปต์ตามที่ต้องการได้


    GitLab ออกอัปเดตด้านความปลอดภัยอย่างเร่งด่วน เพื่อแก้ไขช่องโหว่หลายรายการที่มีระดับความรุนแรงสูงในแพลตฟอร์ม ซึ่งสามารถทำให้ผู้ไม่หวังดีสามารถ Bypass กลไกด้านความปลอดภัย, เรียกใช้สคริปต์ที่เป็นอันตราย และเข้าถึงข้อมูลที่มีความสำคัญ
    แพตช์แก้ไขถูกรวมอยู่ในเวอร์ชัน 17.9.1, 17.8.4, และ 17.7.6 สำหรับทั้ง Community Edition (CE) และ Enterprise Edition (EE) ซึ่งช่วยลดความเสี่ยงระดับ Critical ที่ส่งผลกระทบต่อ Kubernetes integrations, dependency management และ authorization systems
GitLab แนะนำให้ทำการอัปเกรดทันทีสำหรับ instances ทั้งหมดที่เป็นแบบ self-managed

การวิเคราะห์ช่องโหว่โดยละเอียด
  • CVE-2025-0475: XSS in Kubernetes Proxy Endpoint (CVSS 8.7) ช่องโหว่ Cross-site scripting (XSS) ความรุนแรงระดับสูงใน Kubernetes proxy endpoint ของ GitLab ซึ่งสามารถทำให้ให้ผู้ไม่หวังดีแทรกสคริปต์ที่เป็นอันตรายผ่านเนื้อหาที่ไม่ได้ถูกตรวจสอบอย่างถูกต้อง
    การใช้ประโยชน์จากช่องโหว่นี้ (มีผลกระทบกับเวอร์ชัน 15.10 ถึง 17.9.1) อาจทำให้เซสชันของผู้ใช้งานถูกโจมตี หรือทำให้การรับส่งข้อมูลถูกเปลี่ยนเส้นทางภายใต้บางเงื่อนไขโดยเฉพาะ
  • CVE-2025-0555: XSS in Maven Dependency Proxy (CVSS 7.7) ช่องโหว่ XSS ความรุนแรงระดับสูงอีกหนึ่งรายการใน Maven Dependency Proxy ของ GitLab EE ซึ่งสามารถทำให้ผู้ไม่หวังดี Bypass security controls และเรียกใช้สคริปต์ที่เป็นอันตรายบนเว็บเบราว์เซอร์ของผู้ใช้งานได้
    ช่องโหว่นี้ส่งผลกระทบต่อเวอร์ชัน 16.6 ถึง 17.9.1 และแสดงให้เห็นถึงความเสี่ยงในระบบ dependency management ที่สามารถส่งผลกระทบต่อระบบโดยรวมได้
  • CVE-2024-8186: HTML Injection Leading to XSS (CVSS 5.4) ช่องโหว่ HTML injection ความรุนแรงระดับปานกลางในฟีเจอร์การค้นหาข้อมูลย่อย (child item search) ของ GitLab (เวอร์ชัน 16.6 ถึง 17.9.1) ซึ่งสามารถทำให้ผู้ไม่หวังดีแทรกโค้ดที่เป็นอันตรายเข้าสู่ระบบได้ โดยเป็นการนำไปสู่การโจมตีแบบ XSS ใน instances แบบ self-hosted
  • CVE-2024-10925: Guest User Authorization Bypass (CVSS 5.3) ช่องโหว่ความรุนแรงระดับปานกลาง สามารถทำให้ผู้ใช้งาน Guest ใน GitLab EE (เวอร์ชัน 16.2 ถึง 17.9.1) สามารถอ่านไฟล์ security policy YAML ที่มีข้อมูล rules และการตั้งค่าที่สำคัญได้
  • CVE-2025-0307: Planner Role Data Exposure (CVSS 4.3) ผู้ใช้งานที่มี role เป็น Planner ในโปรเจกต์ private GitLab EE (เวอร์ชัน 17.7 ถึง 17.9.1) สามารถเข้าถึงข้อมูลการวิเคราะห์การรีวิวโค้ดได้อย่างไม่เหมาะสม ซึ่งเป็นละเมิดหลักการ least-privilege
การติดตั้งแพตช์ และการลดผลกระทบ
    GitLab และ Dedicated instances จะได้รับการแก้ไขโดยอัตโนมัติ แต่สำหรับ self-managed deployments จะต้องทำการอัปเกรดด้วยตนเองไปยังเวอร์ชัน 17.9.1, 17.8.4 หรือ 17.7.6
    GitLab ปฏิบัติตามนโยบายการเปิดเผยข้อมูลภายใน 30 วัน โดยจะเผยแพร่รายละเอียดทางเทคนิคทั้งหมดของ CVEs เหล่านี้ในวันที่ 27 มีนาคม 2025

คำแนะนำสำหรับผู้ดูแลระบบ
  1. ให้ความสำคัญกับการอัปเกรดสำหรับ instances ที่ใช้ Kubernetes, Maven, หรือ granular role-based access controls
  2. ตรวจสอบสิทธิ์การใช้งานของผู้ใช้เพื่อให้แน่ใจว่าปฏิบัติตามนโยบาย least-privilege
  3. ติดตามการรับส่งข้อมูลของ proxy endpoint เพื่อตรวจสอบ payload ที่ผิดปกติที่เป็น HTML หรือสคริปต์
ช่องโหว่เหล่านี้แสดงให้เห็นถึงความเสี่ยงในระบบของ CI/CD platforms โดยเฉพาะเมื่อผู้ไม่หวังดีเริ่มมุ่งเป้าไปที่
  • Dependency chains: การใช้ประโยชน์จากช่องโหว่ เช่น CVE-2025-0555 แสดงให้เห็นว่าแพ็คเกจที่เป็นอันตรายอาจแทรกซึมเข้าไปใน builds ได้
  • Overprivileged roles: ช่องโหว่ เช่น CVE-2025-0307 แสดงให้เห็นถึงการกำหนดค่าสิทธิ์ที่ไม่ถูกต้องในโปรเจ็กต์ที่ซับซ้อน
  • Third-party integrations: ช่องโหว่ใน Kubernetes proxy (CVE-2025-0475) เปิดเผยความเสี่ยงในเครื่องมือที่ใช้ในคลาวด์
GitLab ให้เครดิตแก่นักวิจัย joaxcar, yuki_osaki และ weasterhacker ผ่านโปรแกรม bug bounty โดยมอบรางวัลที่สอดคล้องกับคะแนน CVSS ของช่องโหว่แต่ละรายการ

28/02/2568

Microsoft เผยแพร่วิธีแก้ปัญหาการอัปเดตแพตซ์ความปลอดภัยของ Windows


    Microsoft ได้เผยแพร่วิธีแก้ไขปัญหาชั่วคราวสำหรับผู้ใช้งานที่ได้รับผลกระทบจากปัญหาที่ถูกบล็อกการอัปเดตความปลอดภัยของ Windows บนระบบ Windows 11 24H2 บางเครื่อง
    ตามที่ Microsoft อธิบาย เมื่อรับทราบข้อผิดพลาดในเดือนธันวาคม ปัญหานี้จะเกิดขึ้นต่อเมื่อทำการติดตั้ง Windows 11 จากแผ่น CD หรือ USB flash drive ที่ติดตั้งการอัปเดตของเดือนตุลาคม 2024 หรือพฤศจิกายน 2024
    Microsoft ระบุว่า "เมื่อใช้ media ในการติดตั้ง Windows 11 เวอร์ชัน 24H2 อุปกรณ์อาจอยู่ในสถานะที่ไม่สามารถอัปเดตความปลอดภัยของ Windows ได้อีกต่อไป"
"ปัญหานี้เกิดขึ้นเมื่อ media ถูกสร้างขึ้นโดยอัปเดตความปลอดภัยของเดือนตุลาคม 2024 หรือพฤศจิกายน 2024 เป็นส่วนหนึ่งของการติดตั้ง (อัปเดตเหล่านี้ถูกปล่อยระหว่างวันที่ 8 ตุลาคม 2024 ถึง 12 พฤศจิกายน 2024)"
    อย่างไรก็ตาม ปัญหาการติดตั้งเหล่านี้จะไม่ส่งผลกระทบต่ออัปเดตความปลอดภัยที่ผ่าน Windows Update และ Microsoft Update Catalog หรือหาก media การติดตั้งมีอัปเดตความปลอดภัยที่ออกในเดือนธันวาคม 2024 หรือใหม่กว่า

มีวิธีแก้ไขชั่วคราว แต่ยังไม่มีการแก้ไขถาวร
    แม้ว่า Microsoft จะระบุว่ากำลังดำเนินการแก้ไขปัญหานี้ แต่ได้อัปเดตหน้า Windows Release Health Dashboard เมื่อวันพฤหัสบดี โดยระบุว่าปัญหานี้ได้รับการแก้ไขแล้ว และแนะนำให้ผู้ใช้งานที่ได้รับผลกระทบติดตั้ง Windows 11 เวอร์ชัน 24H2 ใหม่ โดยใช้ media ที่มีอัปเดตความปลอดภัยที่ออกมาตั้งแต่เดือนธันวาคม 2024 เป็นต้นไป เพื่อหลีกเลี่ยงปัญหานี้
    Microsoft ระบุว่า "เพื่อป้องกันปัญหานี้ อย่าติดตั้ง Windows 11 เวอร์ชัน 24H2 โดยใช้ media ที่มีอัปเดตความปลอดภัยของเดือนตุลาคม 2024 หรือพฤศจิกายน 2024"
    "หากอุปกรณ์ไม่สามารถรับการอัปเดตเพิ่มเติมได้เนื่องจากปัญหานี้ สามารถแก้ไขได้โดยการติดตั้ง Windows 11 เวอร์ชัน 24H2 ใหม่ โดยใช้ media ที่มีอัปเดตความปลอดภัยประจำเดือนธันวาคม 2024 (ที่ปล่อยออกเมื่อวันที่ 10 ธันวาคม 2024) หรืออัปเดตที่ออกในภายหลัง"
    เมื่อวันพฤหัสบดี Microsoft ยังได้ประกาศว่าอัปเดตเพิ่มเติมของ Windows 11 เดือนมกราคม 2025 แก้ไขปัญหาอีกหนึ่งปัญหา(ที่ได้รับการยืนยันในเดือนพฤศจิกายน) ซึ่งทำให้ผู้ใช้งานที่ไม่ใช่ผู้ดูแลระบบไม่สามารถเปลี่ยนเขตเวลาของตนในการตั้งค่า 'วันที่ และเวลา' ได้
    จนกว่าการแก้ไขจะเผยแพร่ไปยังผู้ใช้งานทั้งหมด พร้อมกับอัปเดตของ Patch Tuesday เดือนกุมภาพันธ์ ผู้ใช้งานที่ได้รับผลกระทบ และไม่ต้องการติดตั้งการอัปเดตเพิ่มเติม สามารถใช้ Windows Control Panel เป็นวิธีแก้ไขชั่วคราวในการเปลี่ยนวันที่ และเวลาได้

22/08/2567

QNAP ได้เพิ่มการป้องกันแรนซัมแวร์สำหรับ NAS ในเวอร์ชันล่าสุดของ QTS


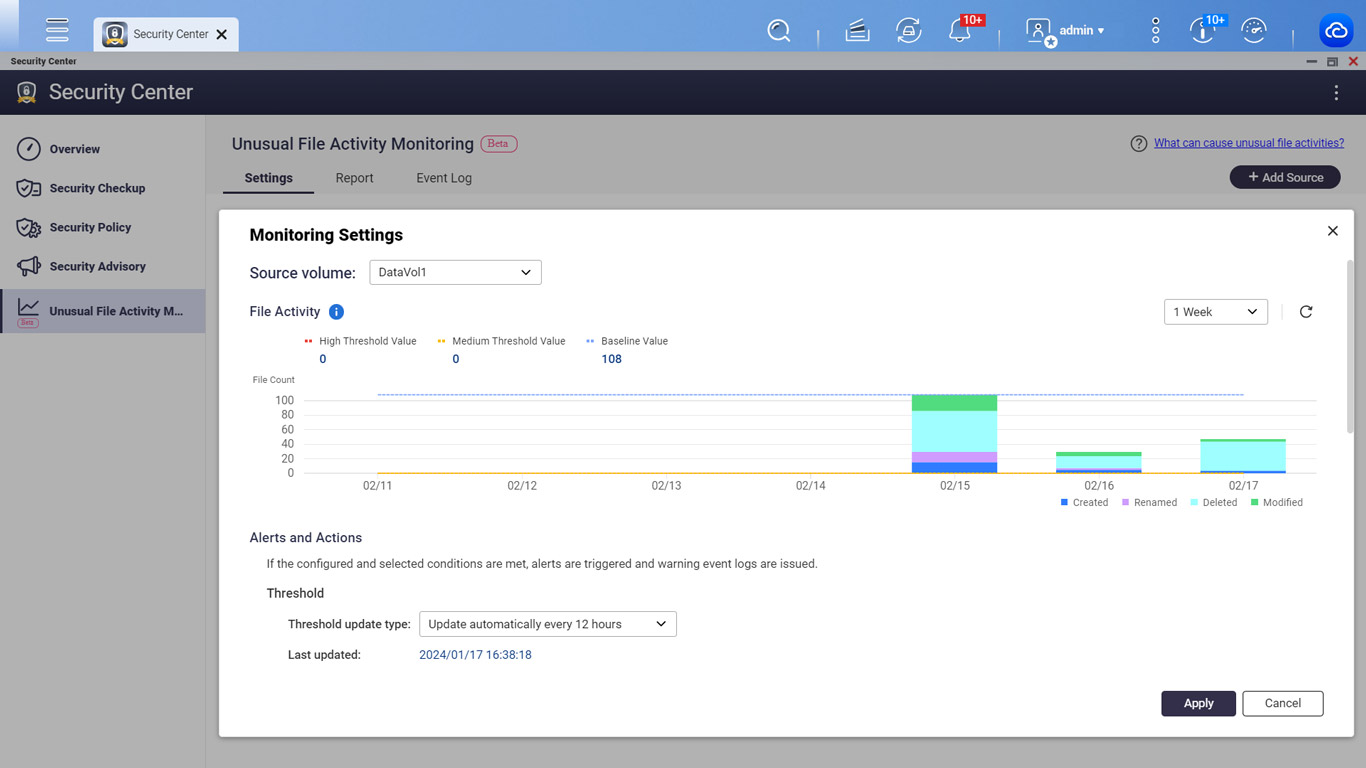
    ผู้จำหน่ายฮาร์ดแวร์จากไต้หวัน QNAP ได้เพิ่มฟีเจอร์ Security Center พร้อมความสามารถในการป้องกันแรนซัมแวร์ในระบบปฏิบัติการ QTS เวอร์ชันล่าสุดสำหรับอุปกรณ์จัดเก็บข้อมูลแบบเชื่อมต่อเครือข่าย (NAS)
    Security Center ใหม่ใน QTS 5.2 จะทำการตรวจสอบการทำงานที่น่าสงสัยของไฟล์เพื่อระบุและป้องกันภัยคุกคามจากแรนซัมแวร์ หากตรวจพบกิจกรรมที่ผิดปกติ ผู้ใช้งานสามารถเลือกให้ระบบตั้งค่าไดรฟ์เป็นโหมดอ่านอย่างเดียวโดยอัตโนมัติเพื่อป้องกันการแก้ไขไฟล์ สร้างสแน็ปช็อตของไดรฟ์เพื่อกู้คืนไดรฟ์ทั้งหมดเมื่อจำเป็น และหยุดการจัดตารางเวลาสแน็ปช็อตเพื่อหลีกเลี่ยงไม่ให้พื้นที่จัดเก็บเต็มไปด้วยไฟล์สแน็ปช็อตที่ผิดปกติ

    QNAP กล่าว "ฟีเจอร์นี้จะติดตามกิจกรรมของไฟล์อย่างต่อเนื่องเพื่อปกป้องความปลอดภัยของข้อมูลอย่างเชิงรุก" บริษัทได้เปิดเผยในการแถลงข่าวเมื่อวันอังคาร
    "เมื่อระบบตรวจพบพฤติกรรมของไฟล์ที่น่าสงสัย ระบบจะดำเนินการมาตรการป้องกันอย่างรวดเร็ว (เช่น การสำรองข้อมูลหรือการบล็อก) เพื่อลดความเสี่ยงและป้องกันการสูญหายของข้อมูลจากภัยคุกคามแรนซัมแวร์ การโจมตี หรือความผิดพลาดจากมนุษย์"
    เวอร์ชันล่าสุดของ QTS ยังเพิ่มความเร็วในการเริ่มต้นและปิด NAS (เร็วขึ้นถึง 30%) รองรับดิสก์ที่เข้ารหัสตัวเองแบบ TCG-Ruby (SED) รวมถึงการสำรองข้อมูลและกู้คืนระบบ Windows, ดิสก์, โฟลเดอร์ และไฟล์ไปยัง QNAP NAS ได้อย่างรวดเร็วผ่านยูทิลิตี้ NetBak PC Agent


    อุปกรณ์ NAS มักใช้สำหรับการสำรองและแชร์ไฟล์ที่ละเอียดอ่อน ซึ่งทำให้เป็นเป้าหมายที่มีค่าแก่ผู้โจมตีที่มักจะพยายามขโมยหรือเข้ารหัสเอกสารสำคัญ หรือใช้มัลแวร์ที่ขโมยข้อมูล
ในช่วงไม่กี่ปีที่ผ่านมา ผู้ประสงค์ร้ายได้โจมตีอุปกรณ์ QNAP ในแคมเปญแรนซัมแวร์ DeadBolt, Checkmate, และ eCh0raix โดยใช้ช่องโหว่ด้านความปลอดภัยเพื่อเข้ารหัสข้อมูลบนอุปกรณ์ NAS ที่เปิดเผยต่ออินเทอร์เน็ตและอ่อนแอ
    QNAP มักเตือนผู้ใช้งานเกี่ยวกับการโจมตีด้วยการใช้พาสเวิร์ดที่อ่อนแอซึ่งอาจเกิดขึ้นกับอุปกรณ์ NAS ที่เปิดเผยออนไลน์ ซึ่งมักนำไปสู่การโจมตีด้วยแรนซัมแวร์

    ผู้ผลิต NAS ยังได้แชร์มาตรการป้องกันสำหรับผู้ใช้งานที่มีอุปกรณ์ที่เปิดเผยต่ออินเทอร์เน็ต โดยขอให้ดำเนินการตามขั้นตอนดังนี้:
  1. ปิดฟังก์ชัน Port Forwarding ของเราเตอร์ โดยเข้าไปที่อินเทอร์เฟซการจัดการของเราเตอร์ ตรวจสอบการตั้งค่า Virtual Server, NAT หรือ Port Forwarding และปิดการตั้งค่าการส่งต่อพอร์ตของบริการจัดการ NAS (พอร์ต 8080 และ 433 โดยค่าเริ่มต้น)
  2. ปิดฟังก์ชัน UPnP ของ QNAP NAS โดยไปที่ myQNAPcloud ในเมนู QTS คลิก "Auto Router Configuration" และยกเลิกการเลือก "Enable UPnP Port forwarding"
  3. ผู้ใช้งาน QNAP ควรใช้ขั้นตอนนี้ในการเปลี่ยนหมายเลขพอร์ตระบบ ปิดการเชื่อมต่อ SSH และ Telnet เปิดใช้งานการป้องกันการเข้าถึง IP และบัญชี และเปลี่ยนรหัสผ่านของอุปกรณ์ที่ตั้งค่าเริ่มต้น

11/03/2567

CISA และ NSA แนะนำวิธีการแนวทาง ในการรักษาความปลอดภัยของ Cloud service


    NSA และหน่วยงานความปลอดภัยทางไซเบอร์ และโครงสร้างพื้นฐาน (CISA) ได้เผยแพร่รายงาน 5 ฉบับ ซึ่งเป็นแนวทางปฏิบัติที่แนะนำ (best practices) ในการรักษาความปลอดภัยของระบบ Cloud Service
Cloud service เป็นที่นิยมอย่างมากสำหรับองค์กร เนื่องจากสามารถให้บริการเซิร์ฟเวอร์ พื้นที่เก็บข้อมูล และแอปพลิเคชันที่มีการจัดการ โดยที่ผู้ใช้งานไม่ต้องจัดการโครงสร้างพื้นฐานด้วยตนเอง โดย Cloud service เป็นที่นิยมในการใช้งานของทีมพัฒนาแอปพลิเคชันระดับองค์กรจำนวนมาก ทั้งเวอร์ชันภายในองค์กร และเวอร์ชันที่โฮสต์บนคลาวด์ ซึ่งช่วยลดภาระของผู้ดูแลระบบขององค์กร
    CISA และ NSA ได้เผยแพร่รายงาน 5 ฉบับ เกี่ยวกับวิธีการรักษาความปลอดภัยของ Cloud service โดยใช้แนวทางปฏิบัติที่มุ่งเน้นไปที่การในเรื่องของ การจัดการข้อมูลประจำตัว และการเข้าถึงข้อมูลประจำตัว, การจัดการ Key, การเข้ารหัสข้อมูลในระบบคลาวด์, การจัดการพื้นที่เก็บข้อมูลบนคลาวด์ และการลดความเสี่ยงจากผู้ให้บริการ
คำแนะนำทั้ง 5 รายการ และข้อสรุปแนวทางปฏิบัติในการรักษาความปลอดภัยของ Cloud service ของ NSA/CISA :
1. การใช้แนวทาง Secure Cloud Identity and Access Management [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการอธิบายการจัดการข้อมูลประจำตัวบนคลาวด์ และเพื่อแนะนำแนวทางปฏิบัติที่องค์กรควรใช้เพื่อป้องกันภัยคุกคามในระบบคลาวด์ เช่น การจัดการข้อมูลประจำตัว และการเข้าถึง รวมถึงแนวทางปฏิบัติในการกำหนดค่า MFA การจัดเก็บข้อมูลประจำตัว และการแบ่งพาร์ติชันสิทธิ์ เพื่อให้ต้องใช้สิทธิ์หลายคนในการยกระดับสิทธิ์ หรือการดำเนินการที่มีความสำคัญ
2. การใช้แนวทาง Secure Cloud Key Management [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการสรุปตัวเลือกการจัดการที่สำคัญตามปัจจัย และแนะนำแนวทางปฏิบัติที่ดีที่สุดที่ควรพิจารณา ด้วยการใช้ Key Management Solutions (KMS) บนคลาวด์ ซึ่งจำเป็นจะต้องทำความเข้าใจ และจัดทำเอกสารความรับผิดชอบด้านความปลอดภัยร่วมกัน
3. การใช้แนวทาง Network Segmentation and Encryption in Cloud Environment [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการให้คำแนะนำสำหรับการนำหลักการไปใช้ใน cloud environment ซึ่งมีความแตกต่างจากเครือข่ายภายในองค์กร (on-prem) แม้ว่าเครือข่ายภายในองค์กรจำเป็นต้องใช้อุปกรณ์เพิ่มเติมเพื่อเปิดใช้งาน Zero-Trust แต่ Cloud Environment มีโครงสร้างพื้นฐาน และบริการที่จำเป็นสำหรับการใช้งาน Zero-Trust อยู่แล้ว รวมถึง CSI ดังกล่าวยังให้คำแนะนำในการเข้ารหัสข้อมูลระหว่างทาง และวิธีแบ่งกลุ่มบริการคลาวด์ให้เหมาะสมที่สุด เพื่อไม่ให้สื่อสารกันเว้นแต่จำเป็นต้องใช้งานเท่านั้น
4. การใช้แนวทาง Secure Data in the Cloud [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการให้คำแนะนำสำหรับแนวทางในการเข้ารหัสข้อมูล, การรักษาความปลอดภัยข้อมูลจากการเข้าถึงโดยไม่ได้รับอนุญาต และการสร้างแผนการสำรองข้อมูล และการกู้คืนข้อมูล
5. การใช้แนวทาง Mitigate Risks from Managed Service Providers in Cloud Environment [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการให้คำแนะนำเกี่ยวกับการรักษาความปลอดภัยบัญชีบริษัทที่ใช้โดย MSP การตรวจสอบกิจกรรมของพวกเขา และสิ่งที่ควรคำนึงถึงเมื่อเจรจาข้อตกลง (SLA)

 โดยปัจจุบันพบว่าผู้ไม่ประสงค์ดีได้พุ้งเป้าหมายการโจมตีไปยังพื้นที่ในการให้บริการ cloud service เนื่องจากมีแนวโน้มที่จะจัดเก็บข้อมูลอันมีค่า และสามารถใช้เพื่อเปลี่ยนเส้นทางไปยังเครือข่ายภายในของเป้าหมายได้
    ในปี 2021 Microsoft ได้เผยแพร่รายงานวิธีที่ผู้ไม่ประสงค์ดีชาวรัสเซีย ในชื่อ Nobelium ได้กำหนดเป้าหมายไปยัง cloud service และ MSP เพื่อกำหนดเป้าหมายไปยังลูกค้า downstream รวมถึงเครือข่ายภายในอีกด้วย
    รวมถึง Microsoft ได้เปิดตัวเครื่องมือ 'Untitled Goose Tool' เพื่อช่วยในการตรวจจับการโจมตีที่กำหนดเป้าหมายไปยัง Azure cloud service ในปี 2023 ที่สามารถป้องกันการถ่ายโอนข้อมูลจาก Azure Active Directory, Microsoft Azure และ Microsoft 365 environment

13/02/2567

FBI จับกุมผู้จำหน่าย Malware Warzone RAT


        เมื่ออาทิตย์ที่ผ่านมา FBI และตำรวจประเทศมอลตาได้บุกทำลายและจับกุม Daniel Meli อายุ 27 ปี ที่อาศัยอยู่ประเทศมอลตา โดย Daniel Meli เป็น Hacker ที่ทำการแพร่กระจาย Malware Warzone RAT หรือเรียกว่า AveMaria

        ซึ่ง Malware Warzone RAT แพร่กระจาย ขึ้นในปี 2018 ซึ่งมีความสามารถในการทำให้ UAC หรือ User Account Control ปิดการแจ้งเตือน การรีโมทควบคุม การขโมยคุกกี้และรหัสผ่าน การบันทึกKeyการเข้าถึง บันทึกวิดีโอ เข้าถึงไฟล์ข้อมูล Reverse proxy และควบคุมการทำงานของเครื่องเหยื่อ

        การจับกุม  Daniel Meli  ตามหมายจับจากหน่วยงานบังคับใช้กฎหมายของรัฐบาลกลางสหรัฐ ได้ออกหมายจับเมื่อวันที่ 12 ธันวาคม 1980 ซึ่งออกข้อหาเกี่ยวกับการกระทำผิดกฎหมายการละเมิดการเข้าถึงอุปกรณ์อิเล็กทรอนิกส์ การจำหน่ายข้อมูล โฆษณาข้อมูล และเข้าร่วมกับกลุ่มผู้กระทำผิดกฎหมาย

        Daniel Meli ถูกจับเมื่อวันที่ 7 กุมภาพันธ์ ค.ศ. 2024 ในการปฏิบัติการร่วมกันที่ดำเนินการโดยตำรวจประเทศมอลตา จากสำนักงานอัยการของประเทศมอลตา โดยรับการสนับสนุนจากกรมยุทธศาสตร์แห่งสหรัฐ และ FBI

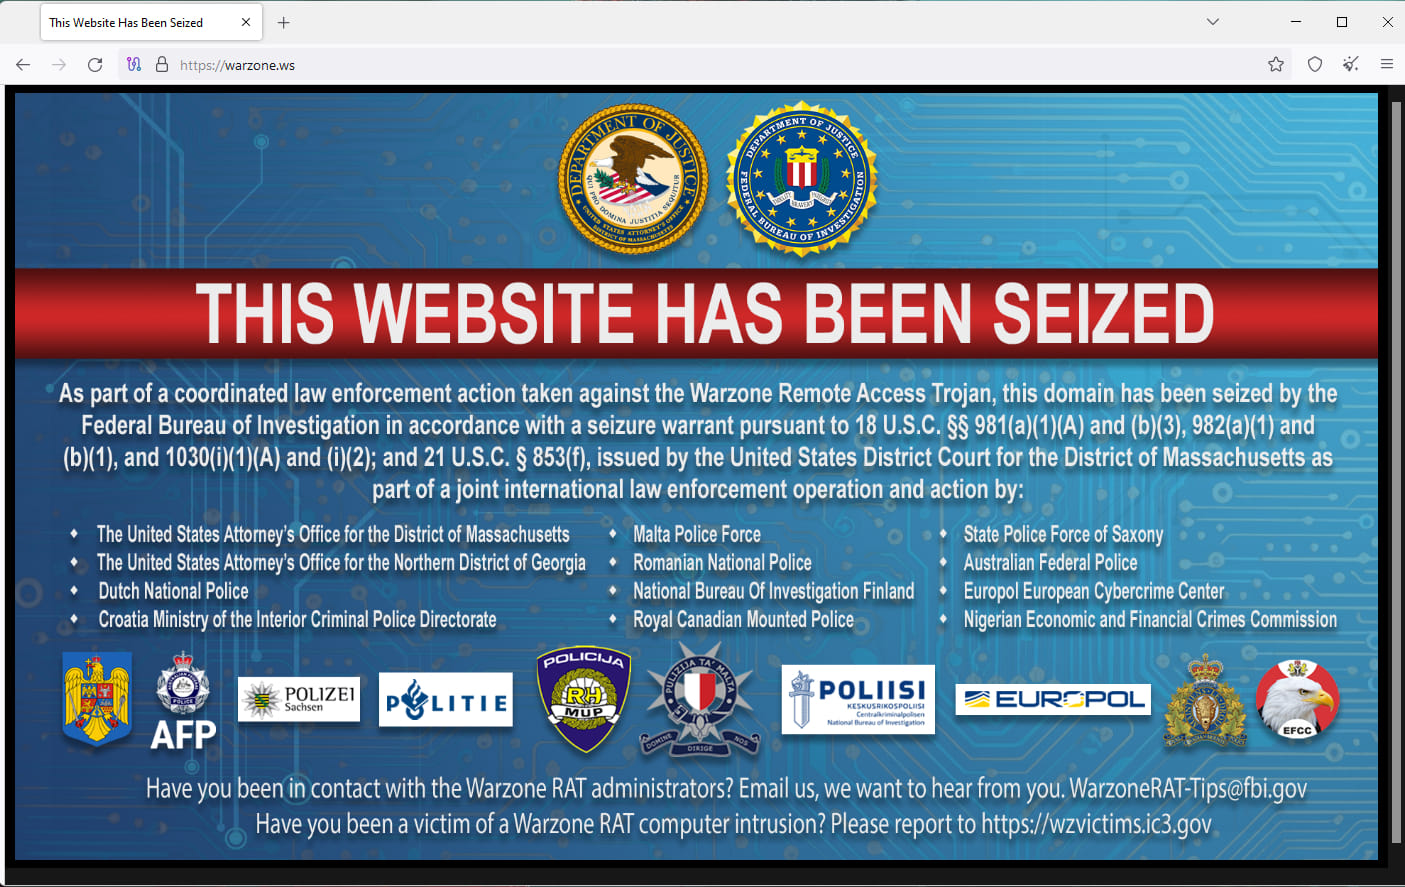
        ในเวลาเดียวกัน  หน่วยงานรัฐบาลในบอสตันสหรัฐ  ได้ยึดอุปกรณ์เซิร์ฟเวอร์โดเมนสี่รายการที่เกี่ยวข้องกับ  Warzone RAT ซึ่งรวมถึง  warzone.ws  ที่เป็นเว็บไซต์หลักของ Malware นี้


        และต่อมาศาลแขวงแมสซาชูเซตส์ ออกข้อหาต่อเมื่อวันที่ 30 มกราคม 2024 Onyeoziri Odinakachi อายุ 31 ปี มาจากประเทศไนจีเรีย ผู้ถูกกล่าวหาว่าให้บริการสนับสนุนลูกค้าที่เป็นมิตรกับผู้พัฒนา Warzone RAT

        Onyeoziri Odinakachi ถูกจับในประเทศไนจีเรียในวันที่ 7 กุมภาพันธ์ พร้อมกับการจับกุม Daniel Meli และยึดอุปกรณ์เซิร์ฟเวอร์โดเมนที่ขาย Malware รวมถึงในประเทศแคนาดา โครเอเชีย ฟินแลนด์ เยอรมนี ดัตช์ และโรมาเนีย โดยผลงานครั้งนี้ได้ทำงานรวมกับ FBI

         US DoJ ได้ออกมาเปิดเผยข้อมูลส่วนใหญ่เกี่ยวกับการจับกุมในครั้งนี้  เป็นข้อมูลของ   Daniel Meli   ซึ่งเป็นผู้แพร่กระจายจำหน่าย แต่ไม่มีความแน่ชัดว่า  Daniel Meli  เป็นผู้สร้าง  Warzone RAT ให้เกิดชึ้นมาหรือไม่ โดย  Daniel Meli ได้เริ่มแพร่กระจายตั้งแต่ปี 2012 เมื่ออายุ 15 โดยขาย ebooks เกี่ยวกับการ Hack และ แพร่กระจาย Malware Pegasus RAT ในนามแฝง Skynet-Corporation

        Daniel Meli รับโทษจำคุกรวม 15 ปี และติดตามเมื่อมีการปล่อยตัวเป็นเวลา 3 ปี ปรับ 500,000 ดอลลาร์ หรือสองเท่าของกำไรหรือขาดทุนในการจำหน่าย สำหรับข้อกล่าวหาทางจอร์เจียกำลังขอให้ส่งตัว Daniel Meli จากมอลตาไปยังสหรัฐอเมริกาเพื่อส่งตัว Daniel Meli ผู้ร้ายข้ามแดน


Ref : bleepingcomputer


25/01/2567

VMware ประกาศเตือนผู้ใช้งานถึงช่องโหว่ระดับ Critical บน vCenter ที่กำลังถูกการโจมตี


    VMware ออกมาแจ้งเตือนการพบการโจมตีโดยใช้ช่องโหว่การเรียกใช้โค้ดที่เป็นอันตรายจากระยะไกล (RCE) ความรุนแรงระดับ Critical บน vCenter Server ที่ปัจจุบันได้รับการแก้ไขไปแล้วในในเดือนตุลาคม 2023 ซึ่งพบว่าปัจจุบันกลุ่มผู้ไม่ประสงค์ดีกำลังนำมาใช้ในการโจมตี vCenter Server เป็น management platform สำหรับระบบของ VMware vSphere ที่ช่วยให้ผู้ดูแลระบบสามารถจัดการ ESX and ESXi servers และ virtual machines (VMs) ได้
    CVE-2023-34048 (คะแนน CVSS 9.8/10 ความรุนแรงระดับ Critical) เป็นช่องโหว่ out-of-bounds write ใน vCenter's DCE/RPC protocol ที่ทำให้สามารถเรียกใช้โค้ดที่เป็นอันตรายจากระยะไกล (RCE) และมีความซับซ้อนในการโจมตีต่ำ ซึ่งส่งผลกระทบต่อการรักษาความลับ ความสมบูรณ์ และความพร้อมใช้งาน (CIA) โดยไม่ต้องผ่านการตรวจสอบสิทธิ์ หรือการตอบโต้จากเป้าหมาย โดยทาง VMware ได้ออกแพตซ์อัปเดตเพื่อแก้ไขช่องโหว่ดังกล่าวแล้ว รวมถึงยังออกแพตซ์รองรับให้กับอุปกรณ์ที่ end-of-life ไปแล้วด้วย
ทั้งนี้กลุ่มผู้ไม่ประสงค์ดีได้มุ่งเป้าหมายการโจมตีช่องโหว่ดังกล่าวเพื่อเข้าถึงเครือข่ายของเป้าหมาย และเข้ายึด VMware server หลังจากนั้นก็จะนำมาขายใน cybercrime forums ให้แก่กลุ่ม Ransomware ต่าง ๆ เช่น Royal, Black Basta, LockBit, RTM Locker, Qilin, ESXiArgs, Monti และ Akira ซึ่งกลุ่มเหล่านี้ได้มุ่งเป้าหมายการโจมตีไปยัง VMware ESXi server ของเป้าหมาย เพื่อขโมยข้อมูล และเข้ารหัสไฟล์เพื่อเรียกค่าไถ่
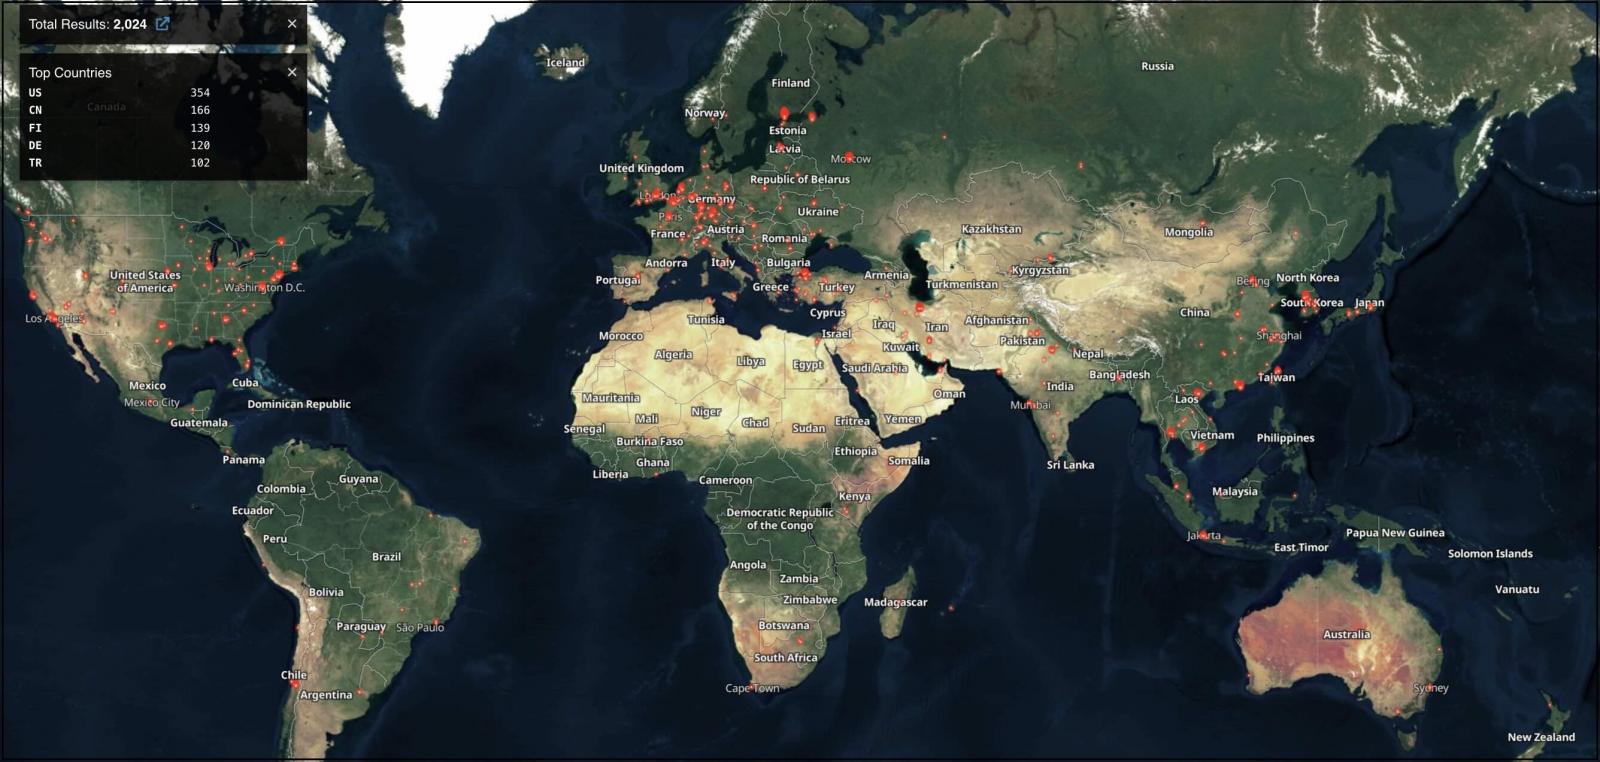
    จากข้อมูลของ Shodan แสดงให้เห็นว่าปัจจุบัน มี VMware Center server กว่า 2,000 เครื่องที่เปิดให้เข้าถึงได้จากอินเทอร์เน็ต ซึ่งมีความเสี่ยงต่อการถูกโจมตีด้วยช่องโหว่ดังกล่าว ซึ่งอาจส่งผลกระทบต่อระบบ และข้อมูลในบริษัท


    VMware ได้แนะนำให้ผู้ดูแลระบบทำการอัปเดตแพตซ์เพื่อแก้ไขช่องโหว่โดยด่วน รวมถึงปัจจุบันยังไม่มีวิธีแก้ไขในรูปแบบอื่น จึงแนะนำให้ผู้ใช้งานที่ยังไม่สามารถอัปเดตระบบได้ทันที ทำการป้องกันโดยการควบคุม network perimeter access และ interface ในการเข้าถึง vSphere ในเครือข่ายอย่างเข้มงวด ซึ่ง Port ที่มีความเสี่ยงจะถูกใช้ในการโจมตีได้แก่ Port : 2012/TCP, 2014/TCP และ 2020/TCP
    ทั้งนี้ในเดือนมิถุนายน 2023 VMware ได้แก้ไขช่องโหว่งด้านความปลอดภัยใน vCenter Server ที่มีระดับความรุนแรงสูงหลายรายการ ที่ทำให้สามารถเรียกใช้โค้ดที่เป็นอันตราย และการ bypass การรับรองความถูกต้องไปยังเซิร์ฟเวอร์ที่มีช่องโหว่ รวมถึงช่องโหว่ zero-day ใน ESXi ที่ถูกกลุ่ม ผู้ไม่ประสงค์ดี ชาวจีนใช้ในการโจมตีเพื่อขโมยข้อมูล รวมถึงยังได้แจ้งเตือนช่องโหว่อื่น ๆ ที่สำคัญของ Aria Operations for Networks ที่พบว่ากำลังถูกนำไปใช้ในการโจมตีอย่างแพร่หลาย
    ตั้งแต่ต้นปี 2024 มานี้ ได้มีแจ้งเตือนช่องโหว่ด้านความปลอดภัยหลายรายการที่กำลังถูกนำมาใช้ในการโจมตี เช่น Ivanti Connect Secure, Ivanti EPMM และ Citrix Netscaler server จึงแจ้งเตือนไปยังผู้ดูแลระบบให้หมั่นติดตามการออกแพตซ์อัปเดต และเร่งแก้ไขช่องโหว่อย่างสม่ำเสมอ

15/01/2567

Gitlab ได้เผยแพร่ Patch อัปเดทด้าน ความปลอดภัยเพื่อแก้ไขช่องโหว่ 2 รายการ ซึ่งหนึ่งในช่องโหว่นั้นคือการที่ยอมให้ผู้ไม่ประสงค์ดีข้ามการตรวจสอบสิทธิความถูกต้องได้


    ทาง Gitlab ได้ออก Patch Update และแนะนำให้อัพเดทให้เป็นเวอร์ชันล่าสุดทันที (ต้องอัพเดทด้วยตนเอง)
รายละเอียดช่องโหว่
    ปัญหาด้านความปลอดภัยที่สำคัญที่สุดที่ Gitlab ประกาศออกมา มีคะแนนความรุนแรงสูงสุด 10 คะแนน ติดตาม CVE-2023-7028 การแสวงหาผลประโยชน์ที่ประสบความสำเร็จไม่จำเป็นต้องมีการโต้ตอบใด ๆ
มันเป็นปัญหาการยืนยันความถูกต้องที่ใบอนุญาตให้ส่งคำขอรีเซ็ตรหัสผ่านโดยไม่ต้องตรวจสอบสิทธิและไม่ยืนยันอีเมลถ้ามีการเปิดใช้งาน 2FA ก็สามารถรีเซตพาสเวิรด์ได้ แต่ 2FA ยังคงจำเป็นสำหรับการเข้าสู่ระบบที่สมบูรณ์
    การ Hack บัญชี Gitlab อาจจะส่งผลกระทบอย่างมีนัยสำคัญต่อองค์กร เนื่องจากแพลตฟอร์มนี้ใช้สำหรับโฮสต์รหัสที่เป็นกรรมสิทธิ์, API, หรือข้อมูลที่ละเอียดอ่อน ความเสี่ยงอีกอย่างคือการโจมตี Supply chain ซึ่งผู้โจมตีสามารถบุกรุกพื้นที่เก็บข้อมูลได้โดยการแทรกโค้ดที่เป็นอันตรายที่ถูกใช้อยู่ใน Gitlab สำหรับ CI/CD (Continuous Integration/Continuous Deployment)
    ช่องโหว่ดังกล่าวเพิ่งจะถูกค้นพบและรายงานให้ GitLab โดย Asterion นักวิจัยด้านความปลอดภัยผ่าน HackerOne ได้ถูกเปิดเผยในวันที่ 1 พฤษภาคม 2023

เวอร์ชันที่ได้รับผลกระทบ
  • 16.1 Update to 16.1.5
  • 16.2 Update to 16.2.8
  • 16.3 Update to 16.3.6
  • 16.4 Update to 16.4.4
  • 16.5 Update to 16.5.6
  • 16.6 Update to 16.6.4
  • 16.7 Update to 16.7.2
    ข้อบกพร่องดังกล่าวได้รับการแก้ไขแล้วใน GitLab เวอร์ชั่น 16.7.2, 16.5.6, และ 16.6.4, and the fix has also been backported to 16.1.6, 16.2.9, and 16.3.7. และการแก้ไขยังได้รับการ backport ไปที่ 16.1.6, 16.2.9, และ 16.3.7.

    ช่องโหว่อย่างที่สองถูกติดตามด้วย CVE-2023-5356 และมีคะแนนความรุนแรงอยู่ที่ 9.6 คะแนน ผู้โจมตีสามารถใช้ประโยชน์จากการรวม Slack/Mattermost ในทางที่ผิดเพื่อดำเนินการคำสั่งสแลชในฐานะผู้ใช้รายอื่นได้
    ใน Mattermost คำสั่งสแลชอนุญาตให้รวมแอปพลิเคชันภายนอกลงใน workspace และใน Slack จะทำหน้าที่เป็นทางลัดสำหรับการเรียกใช้แอปในกล่องข้อความ
ปัญหาต่าง ๆ ที่ GitLab ได้ทำการแก้ไขในเวอร์ชัน 16.7.2 คือ
  • CVE-2023-4812: ปัญหาที่มีความรุนแรงมากที่สุดใน Gitlab 15.3 หรือใหม่กว่า ทำให้สามารถข้ามการอนุมัติของเจ้าของโค้ดได้ โดยทำการเปลี่ยนแปลงคำขอ merge request ก่อนหน้านี้
  • CVE-2023-6955: การควบคุมการเข้าถึงที่ไม่เหมาะสมสำหรับ Workspaces ที่ปรากฏใน GitLab ก่อนหน้า 16.7.2 คือยอมให้ผู้โจมตีสร้าง workspace ในหนึ่งกลุ่มที่เชื่อมโยงกับตัวแทนอีกกลุ่มหนึ่ง
  • CVE-2023-2030: ข้อบกพร่องในการตรวจความถูกต้องของลายเซ็นที่ส่งผลกระทบต่อ GitLab CE/EE เวอร์ชัน 12.2 ขึ้นไป เกี่ยวข้องกับความเป็นไปได้ในการแก้ไขข้อมูลของการลงนามเนื่องจากการตรวจความถูกต้องของลายเซ็นไม่ถูกต้อง

04/01/2567

Google Chrome เพิ่มฟีเจอร์ background scans สำหรับรหัสผ่านที่รั่วไหล


    Google ประกาศว่าฟีเจอร์ Chrome Safety Check จะทำงานเบื้องหลังเพื่อตรวจสอบว่ารหัสผ่านที่บันทึกไว้ในเว็บเบราว์เซอร์นั้นรั่วไหลหรือไม่
    Chrome จะแจ้งเตือนUSERบนเดสก์ท็อป หากพบว่ามีการใช้ Extensions ที่ถูกระบุว่าอันตราย (ถูกถอดจาก Chrome Web Store), แนะนำ Chrome เวอร์ชันล่าสุด รวมถึงเปิดใช้งาน Safe Browsing เพื่อบล็อกเว็บไซต์ในรายการเว็บไซต์ที่อาจไม่ปลอดภัยของ Google
    Sabine Borsay - Product Manager ของ Chrome Group ระบุว่า "Safety Check สำหรับ Chrome บนเดสก์ท็อปจะทำงานอัตโนมัติในเบื้องหลัง การแจ้งเตือนเหล่านี้จะปรากฏในเมนู three-dot เพื่อให้ USER สามารถดำเนินการต่อได้
    นอกจากนี้ Google จะขยายฟังก์ชันการทำงานของ Safety Check เพื่อเพิกถอนการอนุญาตโดยอัตโนมัติ เช่น การเข้าถึงตำแหน่ง หรือไมโครโฟนของ USER สำหรับเว็บไซต์ที่ไม่ได้เข้าเยี่ยมชมเป็นเวลานาน
Safety Check ยังได้รับการอัปเกรดเพื่อตั้งค่าสถานะเว็บไซต์ที่มีการมีส่วนร่วมน้อย ซึ่งแสดงการแจ้งเตือนจำนวนมากเกินไป และอนุญาตให้ USER ปิดใช้งานเว็บไซต์เหล่านั้นได้อย่างรวดเร็ว
    Safety Check เปิดตัวในเดือนธันวาคม 2020 โดยจะทำการเปรียบเทียบข้อมูลการเข้าสู่ระบบ กับข้อมูลที่เคยรั่วไหลออกมา นอกจากนี้ยังตรวจสอบรหัสผ่านที่คาดเดาง่าย ซึ่งอาจทำให้ USER เสี่ยงต่อการถูกโจมตีแบบ Brute-force หรือการพยายามถอดรหัส


    อีกไม่กี่สัปดาห์ข้างหน้า Google จะเปิดตัวฟีเจอร์ใหม่บน Chrome สำหรับUSERคอมพิวเตอร์เดสก์ท็อป ให้สามารถบันทึกกลุ่มแท็บต่าง ๆ และทำการเรียกดูเว็บไซต์ในอุปกรณ์เดสก์ท็อปอื่น ๆ ได้
    Chrome กำลังอัปเกรดฟีเจอร์ควบคุมประสิทธิภาพอย่าง Memory Saver เพื่อให้USERเข้าใจมากขึ้นว่าฟีเจอร์เหล่านี้ทำงานอย่างไร และช่วยให้เบราว์เซอร์ทำงานราบรื่นขึ้นได้อย่างไร
    Sabine Borsay ระบุว่า "เราเพิ่มรายละเอียดเพิ่มเติมเกี่ยวกับการใช้หน่วยความจำของแท็บ เมื่อคุณวางเมาส์เหนือแท็บใน Memory Saver mode รวมถึงหน่วยความจำที่อาจประหยัดได้เมื่อแท็บนั้นไม่ทำงาน และเราได้ทำให้การระบุเว็บไซต์ที่ควรใช้งานอยู่เสมอง่ายขึ้น"
    Google ได้ยกระดับความปลอดภัยทางอินเทอร์เน็ตของUSERงาน Chrome ให้ดียิ่งขึ้นด้วยการอัปเกรด HTTP requests ที่ไม่ปลอดภัยทั้งหมดเป็น HTTPS requests
    ฟีเจอร์นี้เริ่มใช้งานแบบจำกัดในเดือนกรกฎาคม แต่ตั้งแต่เดือนตุลาคม 2023 ได้มีการเปิดให้ใช้งานสำหรับ USER ทุกคนใน Stable channel แล้ว
    Google ยังได้ประกาศเมื่อเดือนกันยายนว่า ได้เปิดใช้งานคุณลักษณะ Safe Browsing เพื่อการป้องกันฟิชชิ่งแบบเรียลไทม์สำหรับ USER ทุกคน โดยใช้รายชื่อ URL ที่ทราบว่าเป็นอันตรายซึ่งจัดเก็บไว้ในเครื่อง

Ref : bleepingcomputer

03/07/2566

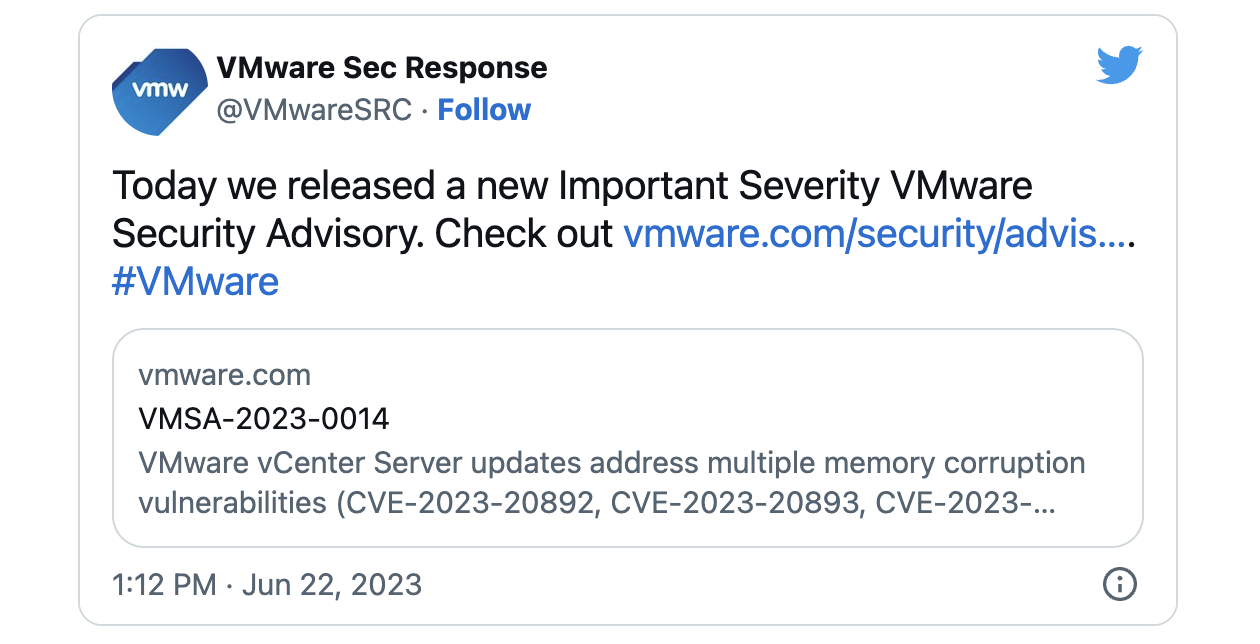
VMware ออกแพตซ์แก้ไขช่องโหว่ใน vCenter Server ที่สามารถเรียกใช้คำสั่ง และหลีกเลี่ยงการตรวจสอบสิทธิ์ได้


    VMware ออกแพตซ์อัปเดตเพื่อแก้ไขช่องโหว่ใน vCenter Server ที่มีระดับความรุนแรงสูงหลายรายการ ที่ทำให้ ผู้ไม่ประสงค์ดี สามารถเรียกใช้คำสั่ง และหลีกเลี่ยงการตรวจสอบสิทธิ์ในระบบที่มีช่องโหว่ ซึ่งถูกค้นพบ และรายงานโดยนักวิจัยด้านความปลอดภัยของ Cisco Talos "Dimitrios Tatsis" และ "Aleksandar Nikolic"
    vCenter Server เป็น control center สำหรับ vSphere suite ของ VMware และโซลูชันการจัดการเซิร์ฟเวอร์ที่ช่วยให้ผู้ดูแลระบบสามารถจัดการ และ monitor virtualized infrastructure ได้
โดย VMware ได้ออกการอัปเดตด้านความปลอดภัยสำหรับช่องโหว่ที่มีระดับความรุนแรงสูง 4 รายการ ได้แก่

heap-overflow (CVE-2023-20892)
use-after-free (CVE-2023-20893)
out-of-bounds read (CVE-2023-20895)
out-of-bounds write (CVE-2023-20894)

    ซึ่งช่องโหว่สองรายการแรก (CVE-2023-20892, CVE-2023-20893) ทำให้สามารถหลีกเลี่ยงการตรวจสอบสิทธิ์ในการเข้าถึงเครือข่าย และทำการเรียกใช้ Code ที่เป็นอันตราย โดยที่ผู้ใช้งานไม่ต้องทำการใด ๆ ซึ่งอาจส่งผลกระทบต่อ ข้อมูลที่เป็นความลับ ความถูกต้องสมบูรณ์ของข้อมูล รวมถึงความพร้อมใช้งานอีกด้วย
    โดยช่องโหว่แบบ heap overflow เกิดจากการใช้หน่วยความจำที่ไม่ได้มีการกำหนดค่าเริ่มต้นในการใช้งานของโปรโตคอล DCE/RPC ซึ่งโปรโตคอลนี้ช่วยให้สามารถดำเนินการได้ในหลาย ๆ ระบบ โดยการสร้างสภาพแวดล้อมการประมวลผลเสมือนแบบรวมเป็นหนึ่งเดียว
    รวมถึงช่องโหว่ CVE-2023-20895 ที่ทำ ผู้ไม่ประสงค์ดี สามารถ out-of-bounds read จนทำให้เกิดความเสียหายบนหน่วยความจำ (memory corruption) และสามารถหลีกเลี่ยงการตรวจสอบสิทธิ์ในในระบบที่มีช่องโหว่ได้


    ปัจจุบันทาง VMware ได้ออกแพตซ์อัปเดตด้านความปลอดภัยของช่องโหว่ดังกล่าวแล้ว จึงแจ้งเตือนไปยังผู้ดูแลระบบให้ทำการอัปเดตเพื่อป้องกันการโจมตีจากช่องโหว่โดยด่วน

08/03/2566

Microsoft ได้ออกแพตซ์อัปเดตความปลอดภัยของ Windows สำหรับช่องโหว่ของ CPU Intel


 Microsoft ได้เผยแพร่ out-of-band แพตซ์อัปเดตด้านความปลอดภัย สำหรับช่องโหว่ information disclosure บน 'Memory Mapped I/O Stale Data (MMIO)' ใน CPU Intel
   Intel เปิดเผยช่องโหว่ใน Mapped I/O side-channel เมื่อวันที่ 14 มิถุนายน 2022 โดยแจ้งเตือนว่าช่องโหว่ดังกล่าวอาจทำให้ process ที่ทำงานใน virtual machine สามารถเข้าถึงข้อมูลบน virtual machine เครื่องอื่นได้

ช่องโหว่มีหมายเลข CVE ดังต่อไปนี้
  • CVE-2022-21123 - Shared Buffer Data Read (SBDR)
  • CVE-2022-21125 - Shared Buffer Data Sampling (SBDS)
  • CVE-2022-21127 - Special Register Buffer Data Sampling Update (SRBDS Update)
  • CVE-2022-21166 - Device Register Partial Write (DRPW)
 Microsoft ยังได้เผยแพร่ Security Update Guide ADV220002 พร้อมข้อมูลเกี่ยวกับประเภทของสถานการณ์ที่อาจส่งผลกระทบจากช่องโหว่ ซึงทำให้ผู้โจมตีอาจใช้ประโยชน์จากช่องโหว่สามารถเข้าถึงข้อมูลที่มีความสำคัญได้ ในระบบที่มีการแชร์ resource เช่น กำหนดค่าบริการคลาวด์บางอย่าง ช่องโหว่นี้อาจทำให้ virtual machine เครื่องหนึ่งสามารถเข้าถึงข้อมูลจากอีกเครื่องหนึ่งได้ โดยผู้โจมตีจะต้องเข้าถึงระบบให้ได้ก่อนหรือสามารถเรียกใช้แอปพลิเคชันที่สร้างขึ้นมาเป็นพิเศษบนระบบเป้าหมายเพื่อใช้ประโยชน์จากช่องโหว่เหล่านี้Microsoft ได้ออกแพตซ์อัปเดตด้านความปลอดภัยสำหรับ Windows 10, Windows 11 และ Windows Server เพื่อแก้ไขช่องโหว่เหล่านี้

การอัปเดตใน Microsoft Update Catalog ดังนี้
  • KB5019180 - Windows 10, version 20H2, 21H2, and 22H2
  • KB5019177 - Windows 11, version 21H2
  • KB5019178 - Windows 11, version 22H2
  • KB5019182 - Windows Server 2016
  • KB5019181 - Windows Server 2019
  • KB5019106 - Windows Server 2022
  โดยมีแนวโน้มว่าแพตซ์เหล่านี้จะถูกปล่อยให้เป็นการอัปเดตด้วยตนเอง เนื่องจากการอัปเดตแพตซ์แก้ไขช่องโหว่เหล่านี้อาจทำให้เกิดปัญหาด้านประสิทธิภาพ และช่องโหว่อาจยังไม่ได้รับการแก้ไขอย่างสมบูรณ์หากไม่ปิดใช้งาน Intel Hyper-Threading Technology (Intel HT Technology) ในบางสถานการณ์

แนะนำให้อ่านคำแนะนำของทั้ง Intel และ Microsoft ก่อนการอัปเดตแพตซ์เหล่านี้

15/12/2565

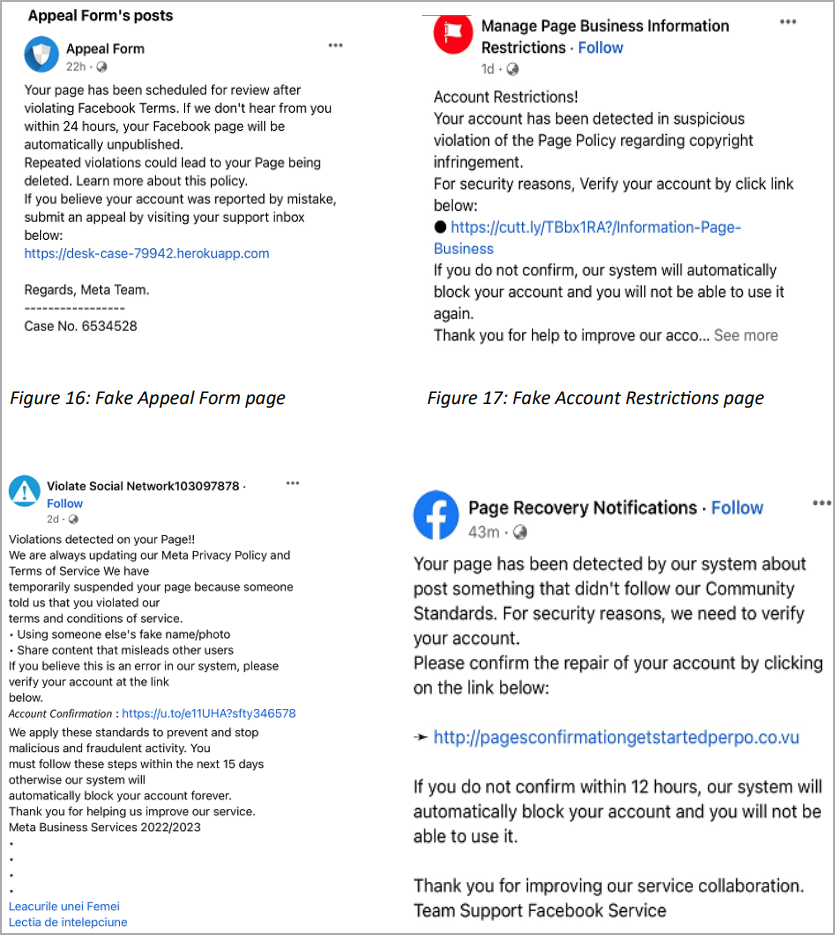
Phishing attack uses Facebook posts to evade email security


พบการโจมตี Phishing รูปแบบใหม่ ใช้โพสต์บน Facebook เพื่อหลีกเลี่ยงการตรวจสอบจาก Email
    พบรูปแบบการโจมตี Phishing รูปแบบใหม่ที่ใช้โพสต์บน Facebook ในการโจมตี เพื่อขโมยข้อมูลบัญชีผู้ใช้งาน Facebook และข้อมูลที่สามารถระบุตัวบุคคลได้ Personally Identifiable Information (PII)

ขั้นตอนการโจมตี
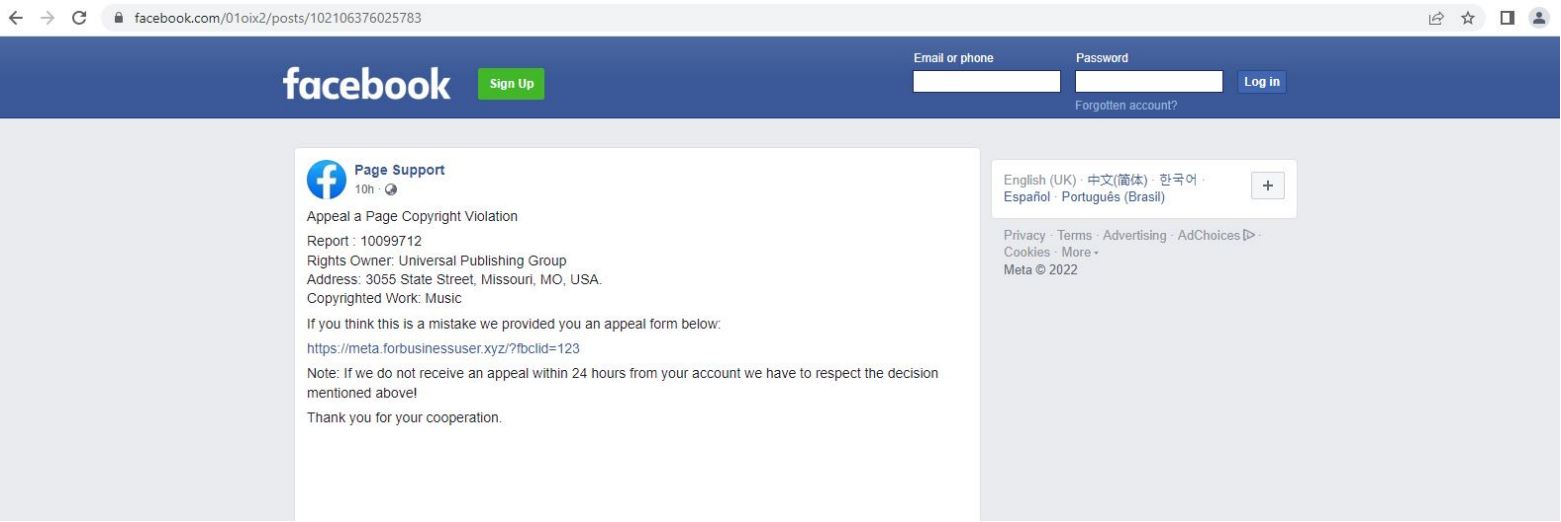
    ภายในเนื้อหาของ Phishing Email ที่ใช้ในการโจมตีจะระบุว่า “พบปัญหาการละเมิดลิขสิทธิ์ในโพสต์บน Facebook หากไม่ยื่นอุทธรณ์ภายใน 48 ชั่วโมง บัญชีนี้จะถูกลบ” พร้อมทั้งแนบลิงก์เพื่ออุทธรณ์การลบบัญชี


    โดยลิงก์ดังกล่าวคือโพสต์ที่มีอยู่จริงบน Facebook.com โดยกระบวนการนี้จะสามารถทำให้หลีกเลี่ยงการตรวจสอบจาก E-mail และทำให้สามารถส่งไปถึงเหยื่อได้โดยตรง
    รูปแบบการโจมตี Phishing นี้ มีการสร้างความน่าเชื่อถือระหว่างกระบวนการโจมตี ไม่ว่าจะเป็นการปลอมแปลงเป็นโพสต์จาก “Facebook Page Support” และการสร้าง URL ที่น่าเชื่อถือจาก meta เพื่อไม่ให้เหยื่อรู้ตัวในระหว่างที่กรอกข้อมูล โดยในแบบฟอร์มขอข้อมูลจะประกอบไปด้วย ชื่อ-นามสกุล, ที่อยู่อีเมล, หมายเลขโทรศัพท์ และชื่อผู้ใช้ใน Facebook
จากการตรวจสอบของ Trustwave พบว่ามี Phishing URL 3 รายการที่ยังออนไลน์อยู่
  • meta[.]forbusinessuser[.]xyz/?fbclid=123
  • meta[.]forbusinessuser[.]xyz/main[.]php
  • meta[.]forbusinessuser[.]xyz/checkpoint[.]php

    เมื่อกรอกข้อมูลลงไปยังลิงก์ Facebook Page Support ปลอมที่ถูกสร้างขึ้นแล้ว ข้อมูลของเหยื่อจะถูกส่งไปยังบัญชี Telegram ของ Hacker โดยที่ผู้โจมตีอาจมีการขอข้อมูลเพิ่มเติมเพื่อ bypass fingerprinting protections หรือคำถามด้านความปลอดภัยในขณะที่เข้าควบคุมบัญชี Facebook ของเหยื่อ จากนั้นก็จะมีการเปลี่ยนเส้นทางไปยังหน้าสำหรับกรอก One-Time Password (OTP) ปลอมเพื่อถ่วงเวลา ซึ่งไม่ว่าเหยื่อจะกรอกรหัสใดก็ตามก็จะขึ้นว่าไม่ถูกต้อง หากเหยื่อกด 'Need another way to Authenticate?' เพื่อออกจากหน้านี้ ก็จะถูกส่งกลับไปยังหน้า Facebook.com ตามปกติ


    Trustwave รายงานว่าพบรูปแบบการโจมตี Phishing ลักษณะเดียวกันนี้อีกมากมายบน Facebook รวมไปถึง Hacker ยังได้ใช้ Google Analytics ในการเพิ่มประสิทธิภาพในการเข้าถึงโพสต์ของรูปแบบการโจมตี Phishing อีกด้วย


วิธีการป้องกัน
  • ตรวจสอบ URL ของลิงก์ทุกครั้งในการกรอกข้อมูล รวมถึงไม่กดเข้าลิงก์ที่ไม่น่าเชื่อถือ
  • เข้าร่วมการ Training Cybersecurity Awareness เพื่อสร้างความตระหนักถึงภัยคุกคามทางไซเบอร์ และการใช้งาน Social Media

22/08/2563

วิธีติดตั้ง OpenVAS-Greenbone บน Docker

เมื่อ Docker พร้อมใช้งาน แล้ว

#docker run -d -p 443:443 --name openvas atomicorp/openvas

เพียงเท่านี้ก็สามารถเข้าใช้งานได้แล้วครับ

ตัวอย่างการเรียกใช้งาน https://<IP>/
ค่าเริ่มต้น Default login / password: admin / admin
คำแนะนำ
1. ให้เปลี่ยน Password ทันที ในการใช้งานครั้งแรก
2. ตรวจสอบแวลาบนเครื่องและ ปรับค่า Timezone ให้ตรงกับการใช้งานจริง
 
การ shell เข้าเครื่องทำได้โดย
 #docker exec -it openvas bash
 

11/01/2560

การโจมตี โดยการหลอกให้เชื่อ เพื่อให้ได้ Password ที่คุณใช้งาน

พอดีได้รับ อีเมล์จากเว็บไซต์ที่ผมไม่รู้จัก (อาจมีอยู่และใช้งานระบบได้จริง) แต่ทำให้นึกได้ว่า สามารถทำเป็นรูปแบบการโจมตีได้
การโจมตี โดยการหลอกให้เชื่อ เพื่อให้ได้ Password ที่คุณใช้งาน
หลักการคือจะหลอกว่าคุณได้สมัครสมาชิกเว็บไซต์ของเขา แล้วให้คุณทำการเปลี่ยน Password เมื่อคุณเข้าไปเปลี่ยน Password ที่เว็บไซต์ของเขา เขาก็จะได้รูปแบบ Password ที่คุณเลือกใช้ แล้วสามารถนำมาใช้โจมตีคุณได้
จะเริ่มทีละขั้นตอนนะครับ
  1. ส่งอีเมล์หาเป้าหมายปลายทาง ให้ปลายทางได้รับอีเมล์
    ซึ่งในเมล์นั้นจะมี URL หรือ Link เว็บไซต์ เพื่อให้เข้าไปเปลี่ยน Password ได้
  2. เมื่อเข้าเว็บไซต์ไปก็พบข้อมูลทั่ว ๆ ไป และพบว่า เว็บไซต์มี SSL เพื่อเข้ารหัสข้อมูลทีส่งผ่านเว็บไซต์นี้ด้วย
  3. แต่เมื่อตรวจสอบให้ดี ก็พบว่า Cert SSL ที่ใช้งานเป็นของ Let's Encrypt ซึ่งเป็น Cert ฟรีที่สามารถสร้างได้ทั่วไป ความน่าเชื่อถือก็จะต่ำลงไปอีก
ลองคิดดูเล่น ๆ ถ้า ผู้ไม่หวังดีทำตามรูปแบบนี้ แล้วเราเข้าไปเปลี่ยน Password ในระบบของเขา เขาก็จะได้ Password ไป
ดังนั้น เมื่อจะทำอะไรก็ควรจะต้องคิดให้ดีครับ


หมายเหตุ ไม่ได้บอกว่าเว็บในตัวอย่างเป็นการโจมตีเพื่อให้ได้ Password นะครับ แค่ยกตัวอย่างรูปแบบการโจมตีครับ