แสดงบทความที่มีป้ายกำกับ Microsoft: Exchange แสดงบทความทั้งหมด

12/11/2567

ไมโครซอฟต์เอ็กซ์เชนจ์เพิ่มคำเตือนในอีเมลที่มีการใช้ช่องโหว่การสวมรอย


    ไมโครซอฟต์ได้เปิดเผยช่องโหว่ระดับรุนแรงสูงใน Exchange Server ที่ช่วยให้ผู้โจมตีสามารถปลอมแปลงผู้ส่งที่ถูกต้องในอีเมลที่เข้ามาได้ ทำให้ข้อความที่เป็นอันตรายมีความน่าเชื่อถือมากยิ่งขึ้น
    ช่องโหว่ด้านความปลอดภัยนี้ (CVE-2024-49040) ส่งผลกระทบต่อ Exchange Server รุ่น 2016 และ 2019 โดยถูกค้นพบโดย Vsevolod Kokorin นักวิจัยด้านความปลอดภัยจาก Solidlab ซึ่งได้รายงานให้ไมโครซอฟต์ทราบเมื่อต้นปีนี้
    “ปัญหาคือเซิร์ฟเวอร์ SMTP จะวิเคราะห์ที่อยู่ของผู้รับต่างกัน ซึ่งนำไปสู่การปลอมแปลงอีเมลได้” Kokorin กล่าวในรายงานเมื่อเดือนพฤษภาคม “อีกปัญหาหนึ่งที่ผมค้นพบคือผู้ให้บริการอีเมลบางรายอนุญาตให้ใช้สัญลักษณ์ < และ > ในชื่อกลุ่ม ซึ่งไม่สอดคล้องกับมาตรฐาน RFC”
“ระหว่างการวิจัย ผมไม่พบผู้ให้บริการอีเมลรายใดที่วิเคราะห์ฟิลด์ 'From' ได้อย่างถูกต้องตามมาตรฐาน RFC” เขาเสริม
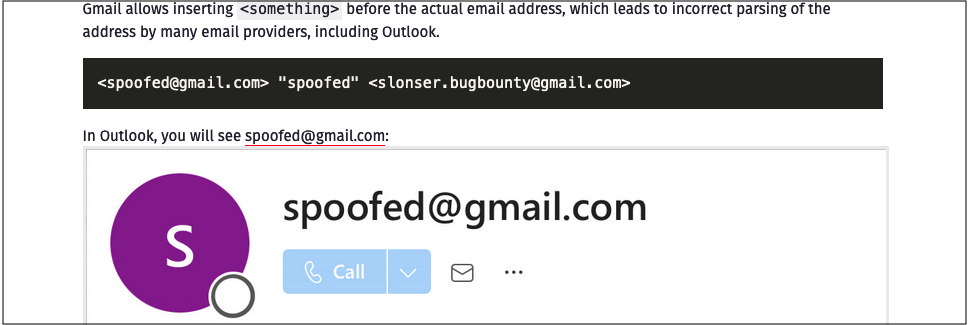


    ไมโครซอฟต์ยังเตือนในวันนี้ว่าช่องโหว่นี้สามารถถูกใช้ในการโจมตีปลอมแปลงตัวตนที่มุ่งเป้าไปที่เซิร์ฟเวอร์ Exchange และได้ปล่อยอัปเดตหลายตัวในช่วง Patch Tuesday ของเดือนนี้เพื่อเพิ่มการตรวจจับการใช้ประโยชน์จากช่องโหว่และเพิ่มป้ายเตือน
    "ช่องโหว่นี้เกิดจากการดำเนินการปัจจุบันในการตรวจสอบส่วนหัว P2 FROM ซึ่งเกิดขึ้นในกระบวนการขนส่ง" ไมโครซอฟต์อธิบาย "การดำเนินการปัจจุบันทำให้ส่วนหัว P2 FROM ที่ไม่สอดคล้องกับ RFC 5322 บางตัวสามารถผ่านไปได้ ซึ่งอาจทำให้ไคลเอนต์อีเมล (เช่น Microsoft Outlook) แสดงผู้ส่งปลอมให้เหมือนกับผู้ส่งที่ถูกต้อง"
เซิร์ฟเวอร์ Exchange จะแจ้งเตือนการใช้ประโยชน์จากช่องโหว่
    แม้ว่าไมโครซอฟต์จะยังไม่ได้แก้ไขช่องโหว่นี้และจะยอมรับอีเมลที่มีส่วนหัวที่ผิดรูปแบบ แต่บริษัทกล่าวว่าเซิร์ฟเวอร์ Exchange จะสามารถตรวจจับและเพิ่มคำเตือนในอีเมลที่มีการปลอมแปลงผู้ส่งหลังจากติดตั้งอัปเดตความปลอดภัยของ Exchange Server ประจำเดือนพฤศจิกายน 2024 (SU)
การตรวจจับการใช้ประโยชน์จากช่องโหว่ CVE-2024-49040 และคำเตือนในอีเมลจะเปิดใช้งานโดยอัตโนมัติในระบบที่ผู้ดูแลระบบเปิดใช้งานการตั้งค่าความปลอดภัยโดยเริ่มต้น
    เซิร์ฟเวอร์ Exchange ที่อัปเดตจะเพิ่มคำเตือนในเนื้อหาของอีเมลใดๆ ที่ตรวจพบว่าเป็นอีเมลที่มีผู้ส่งปลอมและเพิ่มส่วนหัว X-MS-Exchange-P2FromRegexMatch เพื่อให้ผู้ดูแลระบบสามารถปฏิเสธอีเมลฟิชชิงที่พยายามใช้ประโยชน์จากช่องโหว่นี้โดยใช้กฎการไหลของอีเมลที่กำหนดเอง
"คำเตือน: อีเมลนี้ดูเหมือนจะน่าสงสัย กรุณาอย่าหลงเชื่อข้อมูล ลิงก์ หรือไฟล์แนบในอีเมลนี้โดยไม่ได้ตรวจสอบแหล่งที่มาผ่านวิธีที่เชื่อถือได้" คำเตือนระบุ


    ถึงแม้ว่าจะไม่แนะนำให้ทำเช่นนั้น แต่บริษัทได้ให้คำสั่ง PowerShell ต่อไปนี้สำหรับผู้ที่ยังต้องการปิดคุณสมบัติความปลอดภัยใหม่นี้ (ให้รันคำสั่งจาก Exchange Management Shell ที่มีสิทธิ์สูง):

New-SettingOverride -Name "DisableNonCompliantP2FromProtection" -Component "Transport" -Section "NonCompliantSenderSettings" -Parameters @("AddDisclaimerforRegexMatch=false") -Reason "Disabled For Troubleshooting"
Get-ExchangeDiagnosticInfo -Process Microsoft.Exchange.Directory.TopologyService -Component VariantConfiguration -Argument Refresh

"ถึงแม้ว่าจะสามารถปิดคุณสมบัตินี้ได้โดยใช้คำสั่ง New-SettingOverride แต่เราขอแนะนำอย่างยิ่งให้คุณเปิดใช้งานคุณสมบัตินี้ไว้ เนื่องจากการปิดคุณสมบัตินี้จะทำให้มิจฉาชีพสามารถดำเนินการโจมตีฟิชชิงต่อองค์กรของคุณได้ง่ายขึ้น" ไมโครซอฟต์จากเรดมอนด์เตือน

16/08/2566

Microsoft ถอดอัปเดต Microsoft Exchange ล่าสุดออก หลังพบข้อผิดพลาดในตัวติดตั้งที่ไม่ใช่ภาษาอังกฤษ


    Microsoft ได้ถอดการอัปเดตด้านความปลอดภัยในเดือนสิงหาคมของ Microsoft Exchange Server ออกจาก Windows Update หลังจากพบว่าตัวอัปเดต Microsoft Exchange ในตัวติดตั้งที่ไม่ใช่ภาษาอังกฤษ มีข้อผิดพลาด
  การอัปเดตความปลอดภัยเหล่านี้ ได้แก้ไขช่องโหว่ 6 รายการ ได้แก่ ช่องโหว่ในการเรียกใช้โค้ดที่เป็นอันตรายจากระยะไกล (Remote Code Execution) 4 รายการ ช่องโหว่ด้านการยกระดับสิทธิ์ (Privilege Escalation) 1 รายการ และช่องโหว่การปลอมแปลง (Spoofing) 1 รายการที่สามารถใช้เพื่อโจมตีแบบ NTLM Relay Attack
  โดยผู้ใช้งานที่ทำการอัปเดตแพตซ์ Microsoft Exchange ในตัวติดตั้งที่ไม่ใช่ภาษาอังกฤษ พบว่าหลังจากทำการอัปเดต Exchange Windows ไม่สามารถใช้งานได้ ซึ่งพบ Error Code 1603 ในขณะที่ทำการอัปเดต
ต่อมา Microsoft ได้อัปเดตข่าวการอัปเดตความปลอดภัยของ Exchange Server ในเดือนสิงหาคม 2023 ว่าได้ทำการลบตัวอัปเดตออกจาก Windows และ Microsoft Update ชั่วคราวในขณะที่กำลังตรวจสอบปัญหาที่เกิดขึ้น โดย Microsoft พบว่าเมื่อทำการอัปเดตแพตซ์ความปลอดภัย Microsoft Exchange Server 2019 หรือ 2016 บนระบบปฏิบัติการที่ไม่ใช่ภาษาอังกฤษ ตัวติดตั้งจะหยุด และย้อนกลับการเปลี่ยนแปลง และปล่อยให้บริการ Exchange Server Windows อยู่ในสถานะปิดใช้งาน
  รวมถึงได้แนะนำให้ผู้ใช้งาน Microsoft Exchange ที่ไม่ใช่ภาษาอังกฤษ งดเว้นการอัปเดตไปก่อน จนกว่าจะมีการแก้ไขที่ประกาศจาก Microsoft อีกครั้ง
  ทั้งนี้สำหรับผู้ใช้งานที่ได้รับผลกระทบจากการติดตั้ง Microsoft Exchange ที่ไม่ใช่ภาษาอังกฤษที่มีปัญหา ทาง Microsoft ได้แนะนำขั้นตอนเพื่อเปิดใช้งานเซิร์ฟเวอร์ Windows และเริ่ม Exchange Server ดังนี้ :

    1. หากได้ติดตั้ง SU แล้ว ให้ reset service ก่อนเรียกใช้การติดตั้งอีกครั้ง ซึ่งสามารถทำได้โดยการเรียกใช้ PowerShell script ต่อไปนี้ในหน้าต่าง PowerShell window :
เปลี่ยนเป็น directory ต่อไปนี้: \Exchange Server\V15\Bin
กด Enter .\ServiceControl.ps1 AfterPatch, แล้วกด Enter
Restart คอมพิวเตอร์

    2. ใน Active Directory (AD) ให้สร้างบัญชีที่มีชื่อเฉพาะที่ให้ไว้ในขั้นตอนนี้ โดยคำสั่งต่อไปนี้:
New-ADUser -Name "Network Service" -SurName "Network" -GivenName "Service" -DisplayName "Network Service" -Description "Dummy user to work around the Exchange August SU issue" -UserPrincipalName "Network Service@$((Get-ADForest).RootDomain)"

    3. รอการ AD replication (ประมาณ 15 นาที) และจากนั้น เริ่มการติดตั้ง Exchange Server SU ใหม่ ทั้งนี้การติดตั้งครั้งนี้ ควรที่จะทำงานได้

    4. หลังจากการติดตั้งเสร็จสิ้น ให้ใช้คำสั่งต่อไปนี้:
$acl = Get-Acl -Path "HKLM:\SOFTWARE\Microsoft\MSIPC\Server"
$rule = New-Object System.Security.AccessControl.RegistryAccessRule((New-Object System. Security.Principal.SecurityIdentifier("S-1-5-20")), 983103, 3, 0, 0)
$acl.SetAccessRule($rule)
Set-Acl -Path "HKLM:\SOFTWARE\Microsoft\MSIPC\Server " -AclObject $acl

    5. ทำการ Restart Exchange server เพื่อให้การติดตั้งเสร็จสิ้น

    6. หลังจากอัปเดต Exchange server ทั้งหมดแล้ว คุณสามารถลบบัญชี AD ที่สร้างขึ้นในขั้นตอนที่ 2 ได้
เมื่อทำตามขั้นตอนเหล่านี้ และทำการ Restart Exchange server แล้ว Windows ควรที่จะสามารถทำงานได้อีกครั้ง และ Exchange จะถูก back up และ running
  สำหรับผู้ใช้งานที่ใช้ Windows ที่เป็นภาษาอังกฤษ Microsoft ได้แนะนำให้ดาวน์โหลด และติดตั้งการอัปเดตเพื่อป้องกันการโจมตีจากช่องโหว่ที่เกิดขึ้น

25/07/2566

Microsoft key ที่ถูกขโมยทำให้ผู้ไม่ประสงค์ดี สามารถเข้าถึง Microsoft cloud service ได้


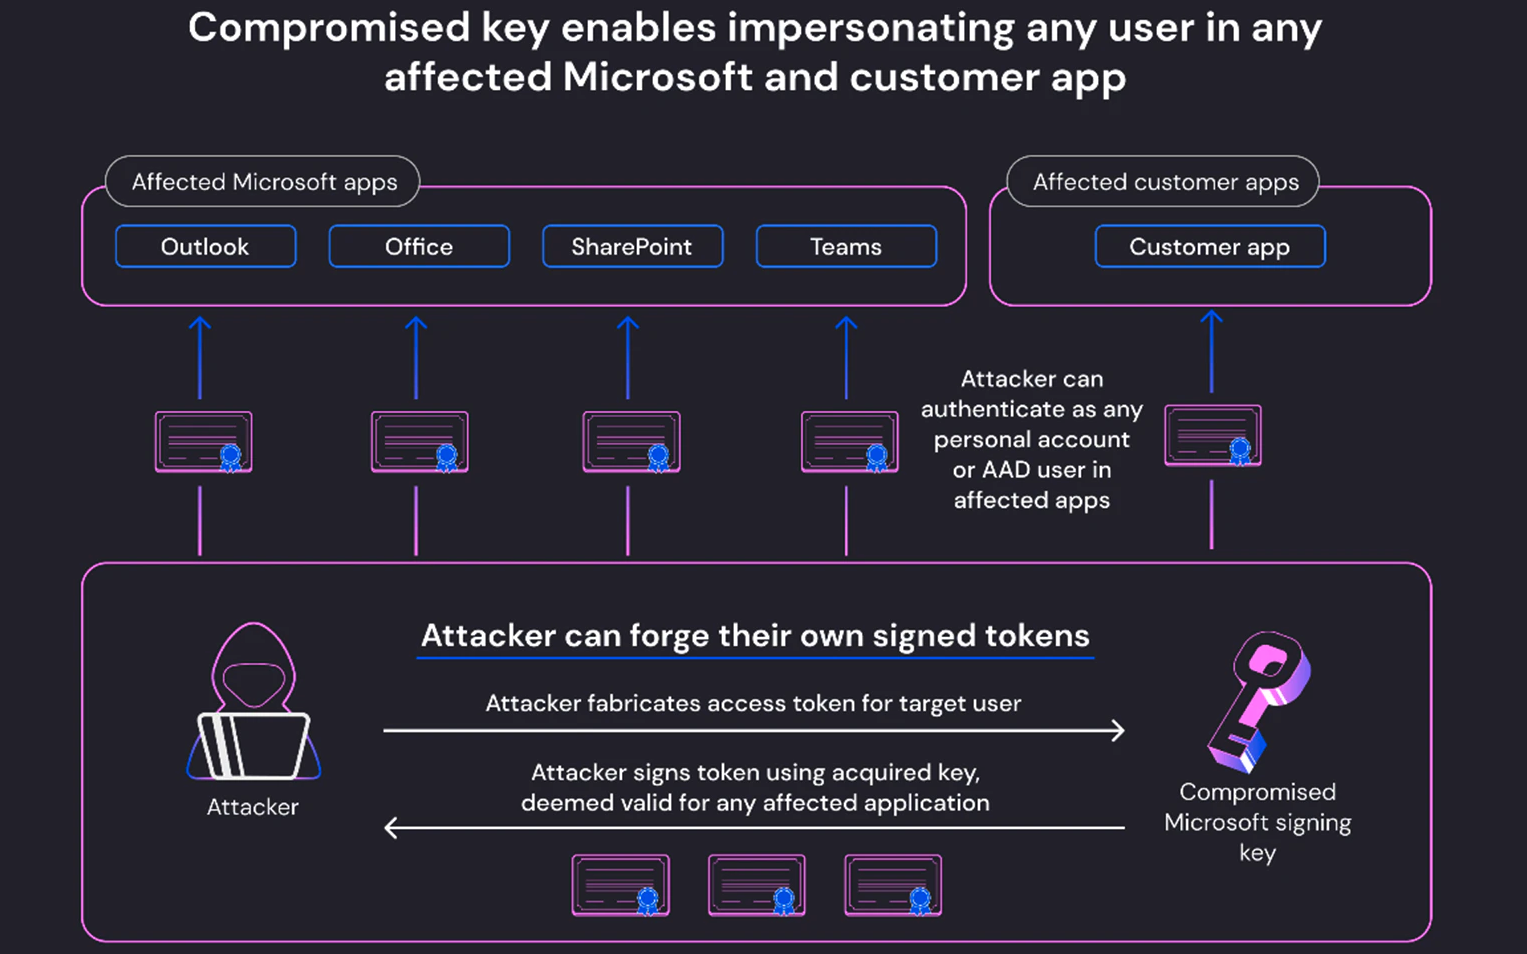
    Microsoft เปิดเผยเมื่อวันที่ 12 กรกฎาคม 2023 ที่ผ่านมาว่า พบการโจมตีไปยังบัญชี Exchange Online และ Azure Active Directory (AD) ขององค์กรต่าง ๆ ประมาณ 24 องค์กร โดยกลุ่ม ผู้ไม่ประสงค์ดี ชาวจีนในชื่อ Storm-0558 ซึ่งได้ขโมย Microsoft consumer signing key ทำให้สามารถเข้าถึงบัญชี Exchange Online และ Outlook.com ของเป้าหมาย ผ่านการโจมตีช่องโหว่ Zero-day ที่ถูกแก้ไขไปแล้วในชื่อ GetAccessTokenForResourceAPI ที่ทำให้สามารถปลอมแปลง Token การเข้าถึงที่ลงชื่อแล้ว และปลอมแปลงบัญชีภายในองค์กรเป้าหมายได้โดยหน่วยงานที่ตกเป็นเป้าหมายของการโจมตีในครั้งนี้คือหน่วยงานรัฐบาลในสหรัฐอเมริกา และภูมิภาคยุโรปตะวันตก ซึ่งมีหน่วยงานของรัฐ และกระทรวงพาณิชย์ของสหรัฐอเมริการวมอยู่ด้วย
    ต่อมาในวันที่ 14 กรกฎาคม 2023 ที่ผ่านมา นักวิจัยด้านความปลอดภัยของ Wiz พบว่าการโจมตีดังกล่าวได้ส่งผลกระทบไปยังแอปพลิเคชัน Azure AD ทั้งหมดที่ทำงานด้วย OpenID v2.0 ของ Microsoft อีกด้วย เนื่องจากความสามารถของคีย์ที่ถูกขโมยในการใช้ Token เพื่อเข้าถึง OpenID v2.0 สำหรับบัญชีส่วนบุคคล (เช่น Xbox, Skype) และ multi-tenant AAD app รวมถึง Microsoft ระบุว่าการโจมตีดังกล่าวส่งผลต่อ Exchange Online และ Outlook ซึ่งมี app ที่ใช้ในการจัดการของ Microsoft เช่น Outlook, SharePoint, OneDrive และ Team รวมไปถึงแอปพลิเคชันของผู้ใช้งานที่เข้าสู่ระบบด้วย Microsoft ซึ่งใช้ Azure Active Directory auth (AAD) token ในการตรวจสอบยืนยันตัวตน โดยเหตุการณ์นี้ส่งผลกระทบเป็นอย่างมาก เนื่องจาก ผู้ไม่ประสงค์ดี ที่มี AAD signing key สามารถเข้าถึงแอปพลิเคชันได้เกือบทุกชนิด ในฐานะผู้ใช้งานคนใดก็ได้ในการเข้าสู่ระบบ


    เพื่อป้องกันผลกระทบที่จะเกิดขึ้น ทาง Microsoft ได้ทำการยกเลิก MSA signing key ทั้งหมด เพื่อป้องกันไม่ให้ ผู้ไม่ประสงค์ดี สามารถใช้ Key อื่น ๆ ที่ขโมยมาได้ รวมถึงป้องกันการสร้าง Token เพื่อใช้เข้าถึงระบบใหม่อีกครั้ง และได้ย้าย Token
    เข้าถึงระบบที่ถูกสร้างขึ้นใหม่ไปไว้ยังที่เก็บคีย์สำหรับระบบองค์กรของบริษัท จากการตรวจสอบเพิ่มของ Microsoft ยังไม่พบว่ามีการโจมตีเพื่อเข้าถึงบัญชีของลูกค้าด้วยวิธีปลอมแปลง Token เพื่อเข้าถึงระบบภายหลังจากนั้น รวมถึงพบการเปลี่ยนแปลงวิธีการโจมตีของ Storm-0558 ที่แสดงให้เห็นว่า ผู้ไม่ประสงค์ดี ไม่สามารถเข้าถึงคีย์ใด ๆ ได้อีกต่อไปโดยในขณะนี้ทาง Microsoft ยังไม่ได้ออกมารายงานว่า ผู้ไม่ประสงค์ดี สามารถโจมตีเพื่อเข้าถึงบัญชีของลูกค้าด้วยวิธีปลอมแปลง Token ได้อย่างไร รวมถึงยังได้เปิดให้ใช้ฟีเจอร์ Expand access to cloud logging data เพื่อเฝ้าระวัง และติดตามการโจมตีในลักษณะดังกล่าวได้ฟรีอีกด้วย หลังจากที่ CISA ได้ทำการร้องขอไปยัง Microsoft เนื่องจากฟีเจอร์ดังกล่าว ผู้ใช้งานจำเป็นต้องจ่ายเงินเพื่อใช้งาน Purview Audit (Premium) logging license เท่านั้นถึงจะมีสิทธิใช้งาน

05/04/2566

Microsoft เผยแพร่วิธีการตรวจจับการโจมตีจากช่องโหว่ใน Outlook


    Microsoft เผยแพร่คำแนะนำเพื่อช่วยให้ผู้ใช้งานสามารถตรวจจับ หรือค้นหาสัญญาณของการโจมตีจากช่องโหว่ใน Microsoft Outlook
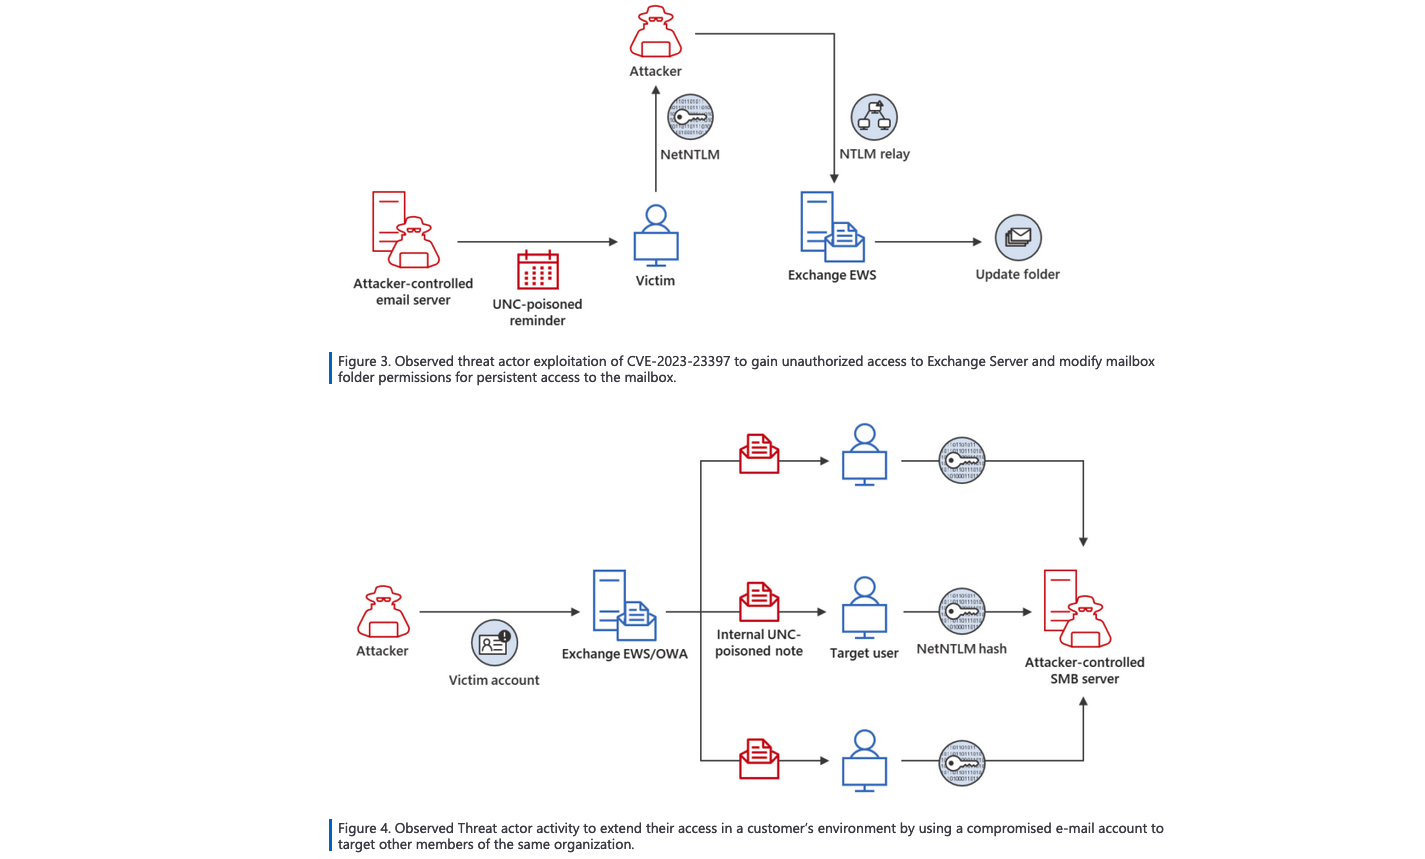
   CVE-2023-23397 (คะแนน CVSS 9.8/10 ความรุนแรงระดับ Critical) เป็นช่องโหว่ที่ทำให้สามารถยกระดับสิทธิ์ใน Outlook client for Windows และนำ NTLM Hash ไปใช้โดยที่ผู้ใช้งานไม่รู้ตัว โดยการส่งข้อความที่มีคุณสมบัติ extended MAPI ที่มี UNC path ไปยัง SMB share (445) ที่ถูกควบคุมจากผู้ไม่ประสงค์ดี โดยช่องโหว่ดังกล่าวส่งผลกระต่อระบบ Windows เท่านั้น


รายงานการตรวจจับการโจมตีจากช่องโหว่ CVE-2023-23397
    Microsoft ได้เผยแพร่เทคนิคต่าง ๆ เพื่อค้นหาสัญญาณของการโจมตีช่องโหว่ใน Microsoft Outlook ดังกล่าว รวมไปถึงวิธีการป้องกันจากช่องโหว่ดังกล่าว ไม่ว่าจะเป็น Script ที่เอาไว้ตรวจสอบว่า Exchange Server ได้ถูกโจมตีอยู่หรือไม่ รวมถึง IOC ต่าง ๆ ในกรณีที่ ผู้ไม่ประสงค์ดี ได้ลบร่องรอยการโจมตีออกไปแล้ว
    โดยแหล่งที่มาของ Indicators of Compromise (IOC) ที่บ่งชี้ถึงสัญญาณของการถูกโจมตีจากช่องโหว่ Outlook มาจากหลากหลายแหล่งเช่น firewall, proxy, VPN, RDP Gateway logs รวมถึงบันทึก Azure Active Directory sign-in logs for Exchange Online users และ IIS Logs for Exchange Server
    นอกจากนี้ยังรวมไปถึงจาก security team เช่น Windows event log และ Alert จาก Endpoint Detection and Response (EDR) เนื่องจากในเหตุการณ์การโจมตีช่องโหว่ จะมี IOC ที่เชื่อมโยงกับการโจมตีผู้ใช้ Exchange EWS/OWA รวมถึงการเปลี่ยนแปลง permission ในโฟลเดอร์ mailbox ซึ่งจะทำให้ ผู้ไม่ประสงค์ดี สามารถเข้าถึงอีเมลของเป้าหมายได้อย่างต่อเนื่อง

คำแนะนำในการป้องกันช่องโหว่ CVE-2023-23397
    นอกจากนี้ Microsoft ได้ให้คำแนะนำเกี่ยวกับวิธีการป้องกันการโจมตีจากช่องโหว่ดังกล่าว โดยแนะนำให้รีบทำการ Update Patch ด้านความปลอดภัยของ Outlook ทั้งใน Exchange Online, Exchange Server และ platform และ มาตรการอื่น ๆ ที่บริษัทสามารถใช้เพื่อป้องกันการโจมตีจากช่องโหว่ CVE-2023-23397 ได้ ดังนี้ :
  • หากในบริษัทมีการใช้งาน Microsoft Exchange Server ภายในบริษัท ควรทำการอัปเดตด้านความปลอดภัยโดยด่วนเพื่อป้องกันการโจมตีจากช่องโหว่ดังกล่าว
  • เมื่อพบเห็นการแจ้งเตือนที่น่าสงสัยหรือเป็นอันตราย ให้ทำการตรวจสอบให้แน่ใจว่าได้มีการใช้ Script เพื่อลบข้อความ หรือคุณสมบัติบางอย่างหรือไม่ รวมไปถึงเตรียมแผนการตอบสนองต่อเหตุการณ์ ในกรณีที่พบการโจมตี
  • ให้ทำการรีเซ็ตรหัสผ่านของบัญชีใด ๆ ที่สามารถเข้าสู่ระบบคอมพิวเตอร์ สำหรับผู้ใช้งานที่มีการใช้งานที่ผิดปกติ หรือมีการแจ้งเตือนด้านความปลอดภัยของบัญชีผู้ใช้งานรายนั้น
  • ใช้การตรวจสอบสิทธิ์แบบ multifactor authentication เพื่อลดผลกระทบของการโจมตี Net-NTLMv2 Relay (ใช้ในการป้องการโจมตีทางออนไลน์)
  • ปิดservice ที่ไม่จำเป็นใน Exchange
  • จำกัดการรับส่งข้อมูล SMB โดยบล็อกการเชื่อมต่อบนพอร์ต 135 และ 445 จากที่อยู่ IP ขาเข้าทั้งหมด ยกเว้นที่อยู่ในรายการที่อนุญาตให้ใช้งาน
  • ปิดใช้งาน NTLM บนเครือข่าย
วิธีการในการตรวจสอบ techcommunity.microsoft

22/11/2565

Hive Ransomware ขู่เรียกค่าไถ่กว่า 100 ล้านดอลลาร์จากบริษัททั่วโลกกว่า 1,300 แห่ง


   Hive Ransomware ขู่เรียกค่าไถ่กว่า 100 ล้านดอลลาร์จากบริษัทกว่า 1,300 แห่ง ทั่วโลกในเดือนพฤศจิกายน 2565 จากการรายงานของหน่วยงานความมั่นคงทางไซเบอร์ และข่าวกรองของสหรัฐ ทางการรายงานว่าตั้งแต่เดือนมิถุนายน 2564 ถึงเดือน พฤศจิกายน 2565 
    ผู้ไม่ประสงค์ดีใช้ Hive Ransomware ในการโจมตีที่มุ่งเป้าไปที่ธุรกิจและ ภาคส่วนโครงสร้างพื้นฐานที่สำคัญ รวมถึงสถานที่ราชการ การสื่อสาร การผลิตที่สำคัญ เทคโนโลยีสารสนเทศ และโดยเฉพาะอย่างยิ่งการดูแลสุขภาพและสาธารณะ สุขภาพ (HPH)


    สำนักงานสืบสวนกลางแห่งสหรัฐอเมริกา (FBI) ได้เผยแพร่การแจ้งเตือนเกี่ยวกับการโจมตีของ Hive ransomware ซึ่งประกอบไปด้วยรายละเอียดทางเทคนิคและสัญญาน ที่บ่งบอกถึงการโจมตีที่เกี่ยวข้องกับปฏิบัติการของแก๊งดังกล่าว ตามรายงานที่เผยแพร่ โดย Chainalysis ซึ่งเป็นบริษัทวิเคราะห์บล็อกเชน โดย Hive ransomware เป็นหนึ่งใน 10 อันดับ สายพันธุ์ ransomware ที่มีรายได้สูงสุดในปี 2564 ทางกลุ่มได้ใช้วิธีการโจมตี ที่หลากหลาย รวมถึงการสแปมมัลแวร์ผ่านอีเมลล์เซิร์ฟเวอร์ RDP ที่มีช่องโหว่ และโจมตีข้อมูลรับรอง VPN และโปรโตคอลการเชื่อมต่อเครือข่ายระยะไกลอื่น ๆ ในการโจมตีบางครั้ง สามารถข้ามการยืนยันตัวตนแบบหลายปัจจัย (MFA) และเข้าถึงเซิร์ฟเวอร์ FortiOS ได้โดยใช้ช่องโหว่ CVE-2020-12812 ผู้ไม่ประสงค์ดียังได้รับการเข้าถึงเบื้องต้นไปยังเครือข่ายของเป้าหมายผ่านการโจมตีแบบฟิชชิ่งซึ่งส่งเอกสารเพื่อหลอกลวง โดยการใช้ประโยชน์จากข้อบกพร่องต่อไปนี้ในเซิร์ฟเวอร์ Microsoft Exchange:
  • CVE-2021-31207  – Microsoft Exchange Server Security Feature Bypass Vulnerability
  • CVE-2021-34473  – ช่องโหว่ Microsoft Exchange Server Remote Code Execution
  • CVE-2021-34523  – ช่องโหว่เพิ่มสิทธิ์ Microsoft Exchange Server
    ผู้เชี่ยวชาญของรัฐบาลยังเตือนด้วยว่า เป็นที่ทราบกันดีว่าผู้ให้บริการ Hive ทำให้เครือข่ายของเป้าหมายติดไวรัสด้วย Hive ransomware หรือ ransomware อื่น ๆ

27/09/2565

Microsoft: Exchange servers hacked via OAuth apps for phishing


Microsoft Exchange ถูกแฮ็กเพื่อส่ง Phishing Email ขโมยข้อมูลบัตรเครดิตของผู้ใช้งาน

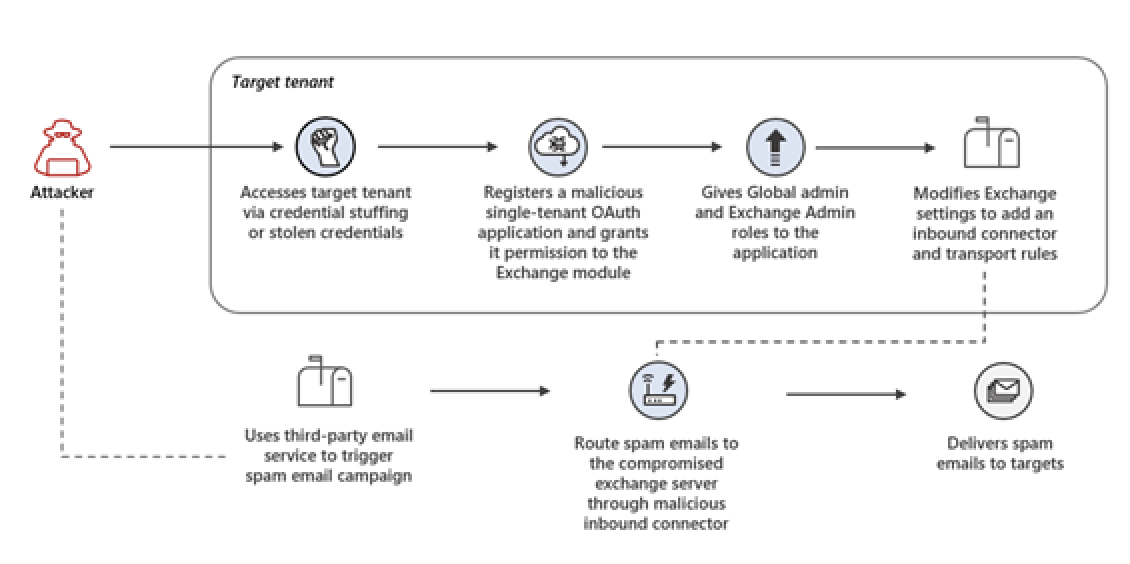
    Microsoft ตรวจพบผู้ไม่หวังดีสามารถเข้าถึง Microsoft Exchange ของผู้ใช้งานที่อยู่บนระบบคลาวด์ได้สำเร็จด้วยการโจมตีแบบ Credential Stuffing Attacks เป้าหมายในการโจมตีครั้งนี้คือ Deploy OAuth Application ที่เป็นอันตราย และส่ง Phishing Email เพื่อขโมยข้อมูลบัตรเครดิตของผู้ใช้ สาเหตุหลักๆที่ทำให้เกิดเหตุการณ์นี้คือบัญชี High Privileged บนระบบคลาวด์ไม่ได้เปิดใช้งาน Multi-factor Authentication (MFA) ทำให้ผู้ไม่หวังดีสามารถเข้าถึงระบบได้ Credential Stuffing Attack เป็นการโจมตีในรูปแบบการใช้ข้อมูลต่าง ๆ ที่เคยรั่วไหลออกมาก่อนหน้าจากเว็ปไซต์ หรือบริการต่าง ๆ เช่น E-Mail และ Password นำไปลองใช้เข้าสู่ระบบบนเว็บไซต์อื่น ๆ โดยสาเหตุที่ทำให้สามารถเข้าถึงข้อมูลได้เป็นจำนวนมาก เนื่องจากผู้ใช้งานส่วนใหญ่ตั้งบัญชีผู้ใช้ และรหัสผ่านเดียวกันในเว็ปไซต์ และบริการต่าง ๆ
ลักษณะการโจมตี
 เมื่อผู้โจมตีเข้าถึง Microsoft Exchange Server บนคลาวด์ได้สำเร็จแล้ว จะทำการสร้าง OAuth Application สำหรับเปิดการเชื่อมต่อที่เป็นอันตรายมายัง Exchange Server เมื่อเปิดการเชื่อมต่อถึงระบบ ผู้โจมตีจะอาศัยช่องทางนี้สร้าง Transport Rule ในการส่งข้อมูลเพื่อหลบการตรวจจับจากอุปกรณ์ต่าง ๆ จากนั้นจะส่ง Phishing Email ไปยัง Exchange Server เมื่อนำข้อมูลเข้า Exchange Server เรียบร้อยแล้ว มันจะทำการปิด Connection จากภายนอกทั้งหมด รวมถึงลบ Transport Rule ในการส่งข้อมูล เพื่อป้องกันไม่ให้ถูกตรวจพบ ในระหว่างนี้OAuth Application จะไม่มีการทำงานจนกว่าจะมีการนำเข้าข้อมูลใหม่อีกครั้ง
    การโจมตีเหล่านี้มีโครงสร้างพื้นฐานของการโจมตีมาจาก Amazon SES และ Mail Chimp ที่ใช้กันทั่วไปในการส่ง E-Mailหลังจากตรวจพบการโจมตี Microsoft ได้ลบ Application ทั้งหมดที่เชื่อมโยงกับการโจมตีนี้ มีการส่งการแจ้งเตือน และแนะนำมาตรการแก้ไขให้กับลูกค้าที่ได้รับผลกระทบทั้งหมด นอกจากนี้ยังพบว่าผู้โจมตียังมีการส่ง E-Mail Spam จำนวนมากภายในระยะเวลาอันสั้นด้วยวิธีการอื่น ๆ เช่น การเชื่อมต่อ Mail Server กับ IP อันตราย หรือการส่งโดยตรงจากระบบคลาวด์ที่มีการใช้งานอย่างถูกต้อง