แสดงบทความที่มีป้ายกำกับ Cloud service แสดงบทความทั้งหมด

02/08/2567

มีการตรวจพบช่องโหว่ RCE ระดับ Critical ใน ServiceNow ถูกใช้เพื่อขโมยข้อมูล Credential


    พบกลุ่มผู้ไม่ประสงค์ดีกำลังใช้ช่องโหว่ RCE ความรุนแรงระดับ Critical ใน ServiceNow ในการโจมตีระบบของหน่วยงานรัฐ และบริษัทเอกชนเพื่อขโมยข้อมูล Credential
    รูปแบบการโจมตีดังกล่าวถูกเผยแพร่โดย Resecurity ซึ่งหลังจากเฝ้าติดตามเป็นเวลา 1 สัปดาห์ ก็สามารถระบุเป้าหมายได้จำนวนหนึ่ง รวมถึงหน่วยงานของรัฐ, Data center, ผู้ให้บริการพลังงาน และบริษัทพัฒนาซอฟต์แวร์ แม้ว่า ServiceNow จะทำการออกอัปเดตเพื่อแก้ไขช่องโหว่แล้วเมื่อวันที่ 10 กรกฎาคม 2024 แต่ยังพบว่ามี ServiceNow กว่าหมื่นรายการที่มีความเสี่ยงในการถูกโจมตีช่องโหว่

    ServiceNow เป็น cloud-based platform ที่ช่วยให้องค์กรจัดการ digital workflows สำหรับการดำเนินงานขององค์กร โดยถูกนำมาใช้อย่างแพร่หลายในอุตสาหกรรมต่าง ๆ รวมถึงองค์กรภาครัฐ, สาธารณสุข, สถาบันการเงิน และบริษัทขนาดใหญ่

การโจมตีช่องโหว่
    จากการสแกนของ FOFA พบว่ามี ServiceNow ที่อยู่บนอินเทอร์เน็ตเกือบ 300,000 รายการ แสดงให้เห็นถึงความนิยมของผลิตภัณฑ์
    เมื่อวันที่ 10 กรกฎาคม 2024 ServiceNow ได้เผยแพร่การอัปเดตเพื่อแก้ไขช่องโหว่สำหรับ CVE-2024-4879 ซึ่งเป็นช่องโหว่ใน input validation ความรุนแรงระดับ Critical (คะแนน CVSS: 9.3) ซึ่งทำให้ผู้ไม่ประสงค์ดีที่ไม่จำเป็นต้องผ่านการตรวจสอบความปลอดภัยและไม่ต้องยืนยันตัวตน สามารถเรียกใช้คำสั่งที่เป็นอันตรายจากระยะไกล (RCE) ได้ โดยส่งผลกระทบกับ Now Platform หลายเวอร์ชัน
    เมื่อวันที่ 11 กรกฎาคม 2024 นักวิจัยของ Assetnote ผู้ค้นพบช่องโหว่ดังกล่าว ได้เผยแพร่บทความโดยละเอียดเกี่ยวกับ CVE-2024-4879 และช่องโหว่อีกสองรายการ (CVE-2024-5178 และ CVE-2024-5217) ใน ServiceNow ซึ่งสามารถเชื่อมโยงเข้าด้วยกันเพื่อการเข้าถึง database ได้อย่างเต็มรูปแบบ
    ในไม่ช้า GitHub ก็ถูกโจมตีด้วยช่องโหว่โดยอิงจาก write-up และ network scanner จำนวนมาก สำหรับ CVE-2024-4879 ซึ่ง ผู้ไม่ประสงค์ดี ได้ใช้ช่องโหว่ดังกล่าวเพื่อค้นหา instance ที่มีช่องโหว่ ตามรายงานของ Resecurity
    การโจมตีอย่างต่อเนื่องที่ Resecurity พบเห็น คือการใช้การใส่เพย์โหลดเพื่อตรวจสอบผลลัพธ์ที่เฉพาะเจาะจงในการตอบสนองของเซิร์ฟเวอร์ ตามด้วยเพย์โหลดขั้นที่สองที่ตรวจสอบ database content
หากโจมตีได้สำเร็จผู้ไม่ประสงค์ดีจะสามารถขโมยรายชื่อผู้ใช้ และข้อมูล credentials ได้ โดย Resecurity พบว่าส่วนใหญ่ ข้อมูลที่ถูกขโมยออกไปจะถูก Hash ไว้ แต่บางกรณีก็ถูกขโมยออกไปได้ในรูปแบบ plaintext
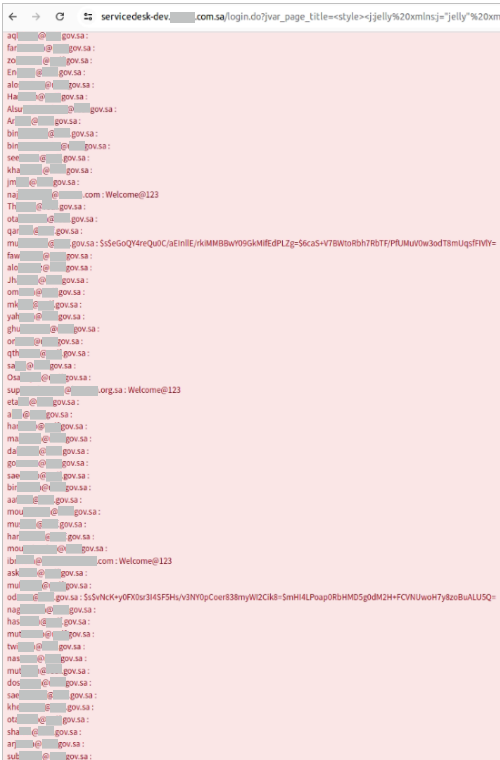

    Resecurity พบว่ามีการพูดถึงมากขึ้นเกี่ยวกับช่องโหว่ของ ServiceNow ในฟอรัมของผู้ไม่ประสงค์ดีโดยเฉพาะอย่างยิ่งจากผู้ที่ต้องการเข้าถึงแผนกบริการไอที และพอร์ทัลขององค์กร แสดงให้เห็นว่าช่องโหว่ของ ServiceNow กำลังได้รับความสนใจจากเหล่า ผู้ไม่ประสงค์ดี
    ServiceNow ได้เผยแพร่การแก้ไขสำหรับช่องโหว่ทั้ง 3 รายการ สำหรับช่องโหว่ CVE-2024-4879, CVE-2024-5178 และ CVE-2024-5217 และได้แนะนำให้ผู้ดูแลระบทำการอัปเดตช่องโหว่โดยด่วน ตามที่ระบุในคำแนะนำ

11/03/2567

CISA และ NSA แนะนำวิธีการแนวทาง ในการรักษาความปลอดภัยของ Cloud service


    NSA และหน่วยงานความปลอดภัยทางไซเบอร์ และโครงสร้างพื้นฐาน (CISA) ได้เผยแพร่รายงาน 5 ฉบับ ซึ่งเป็นแนวทางปฏิบัติที่แนะนำ (best practices) ในการรักษาความปลอดภัยของระบบ Cloud Service
Cloud service เป็นที่นิยมอย่างมากสำหรับองค์กร เนื่องจากสามารถให้บริการเซิร์ฟเวอร์ พื้นที่เก็บข้อมูล และแอปพลิเคชันที่มีการจัดการ โดยที่ผู้ใช้งานไม่ต้องจัดการโครงสร้างพื้นฐานด้วยตนเอง โดย Cloud service เป็นที่นิยมในการใช้งานของทีมพัฒนาแอปพลิเคชันระดับองค์กรจำนวนมาก ทั้งเวอร์ชันภายในองค์กร และเวอร์ชันที่โฮสต์บนคลาวด์ ซึ่งช่วยลดภาระของผู้ดูแลระบบขององค์กร
    CISA และ NSA ได้เผยแพร่รายงาน 5 ฉบับ เกี่ยวกับวิธีการรักษาความปลอดภัยของ Cloud service โดยใช้แนวทางปฏิบัติที่มุ่งเน้นไปที่การในเรื่องของ การจัดการข้อมูลประจำตัว และการเข้าถึงข้อมูลประจำตัว, การจัดการ Key, การเข้ารหัสข้อมูลในระบบคลาวด์, การจัดการพื้นที่เก็บข้อมูลบนคลาวด์ และการลดความเสี่ยงจากผู้ให้บริการ
คำแนะนำทั้ง 5 รายการ และข้อสรุปแนวทางปฏิบัติในการรักษาความปลอดภัยของ Cloud service ของ NSA/CISA :
1. การใช้แนวทาง Secure Cloud Identity and Access Management [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการอธิบายการจัดการข้อมูลประจำตัวบนคลาวด์ และเพื่อแนะนำแนวทางปฏิบัติที่องค์กรควรใช้เพื่อป้องกันภัยคุกคามในระบบคลาวด์ เช่น การจัดการข้อมูลประจำตัว และการเข้าถึง รวมถึงแนวทางปฏิบัติในการกำหนดค่า MFA การจัดเก็บข้อมูลประจำตัว และการแบ่งพาร์ติชันสิทธิ์ เพื่อให้ต้องใช้สิทธิ์หลายคนในการยกระดับสิทธิ์ หรือการดำเนินการที่มีความสำคัญ
2. การใช้แนวทาง Secure Cloud Key Management [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการสรุปตัวเลือกการจัดการที่สำคัญตามปัจจัย และแนะนำแนวทางปฏิบัติที่ดีที่สุดที่ควรพิจารณา ด้วยการใช้ Key Management Solutions (KMS) บนคลาวด์ ซึ่งจำเป็นจะต้องทำความเข้าใจ และจัดทำเอกสารความรับผิดชอบด้านความปลอดภัยร่วมกัน
3. การใช้แนวทาง Network Segmentation and Encryption in Cloud Environment [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการให้คำแนะนำสำหรับการนำหลักการไปใช้ใน cloud environment ซึ่งมีความแตกต่างจากเครือข่ายภายในองค์กร (on-prem) แม้ว่าเครือข่ายภายในองค์กรจำเป็นต้องใช้อุปกรณ์เพิ่มเติมเพื่อเปิดใช้งาน Zero-Trust แต่ Cloud Environment มีโครงสร้างพื้นฐาน และบริการที่จำเป็นสำหรับการใช้งาน Zero-Trust อยู่แล้ว รวมถึง CSI ดังกล่าวยังให้คำแนะนำในการเข้ารหัสข้อมูลระหว่างทาง และวิธีแบ่งกลุ่มบริการคลาวด์ให้เหมาะสมที่สุด เพื่อไม่ให้สื่อสารกันเว้นแต่จำเป็นต้องใช้งานเท่านั้น
4. การใช้แนวทาง Secure Data in the Cloud [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการให้คำแนะนำสำหรับแนวทางในการเข้ารหัสข้อมูล, การรักษาความปลอดภัยข้อมูลจากการเข้าถึงโดยไม่ได้รับอนุญาต และการสร้างแผนการสำรองข้อมูล และการกู้คืนข้อมูล
5. การใช้แนวทาง Mitigate Risks from Managed Service Providers in Cloud Environment [PDF]
    วัตถุประสงค์ของ cybersecurity information sheet (CSI) คือการให้คำแนะนำเกี่ยวกับการรักษาความปลอดภัยบัญชีบริษัทที่ใช้โดย MSP การตรวจสอบกิจกรรมของพวกเขา และสิ่งที่ควรคำนึงถึงเมื่อเจรจาข้อตกลง (SLA)

 โดยปัจจุบันพบว่าผู้ไม่ประสงค์ดีได้พุ้งเป้าหมายการโจมตีไปยังพื้นที่ในการให้บริการ cloud service เนื่องจากมีแนวโน้มที่จะจัดเก็บข้อมูลอันมีค่า และสามารถใช้เพื่อเปลี่ยนเส้นทางไปยังเครือข่ายภายในของเป้าหมายได้
    ในปี 2021 Microsoft ได้เผยแพร่รายงานวิธีที่ผู้ไม่ประสงค์ดีชาวรัสเซีย ในชื่อ Nobelium ได้กำหนดเป้าหมายไปยัง cloud service และ MSP เพื่อกำหนดเป้าหมายไปยังลูกค้า downstream รวมถึงเครือข่ายภายในอีกด้วย
    รวมถึง Microsoft ได้เปิดตัวเครื่องมือ 'Untitled Goose Tool' เพื่อช่วยในการตรวจจับการโจมตีที่กำหนดเป้าหมายไปยัง Azure cloud service ในปี 2023 ที่สามารถป้องกันการถ่ายโอนข้อมูลจาก Azure Active Directory, Microsoft Azure และ Microsoft 365 environment