แสดงบทความที่มีป้ายกำกับ Hackers stealing GitHub แสดงบทความทั้งหมด

29/01/2567

GitLab server กว่า 5,300 รายการ เสี่ยงถูกโจมตีจากช่องโหว่ Zero-Click Account Takeover


    GitLab instance กว่า 5,300 รายการ ที่เปิดให้เข้าถึงได้บนอินเทอร์เน็ต ซึ่งทำให้มีความเสี่ยงต่อช่องโหว่ CVE-2023-7028 (zero-click account takeover attacks) ที่ทาง GitLab ออกมาแจ้งเตือนเมื่อต้นเดือนมกราคม 2024 เป็นช่องโหว่ที่ทำให้สามารถส่งอีเมลรีเซ็ตรหัสผ่านของบัญชีเป้าหมายไปยังที่อยู่อีเมลของผู้ไม่ประสงค์ดีได้ ทำให้ผู้ไม่ประสงค์ดีสามารถเปลี่ยนรหัสผ่าน และยึดบัญชีเป้าหมายได้ ถึงแม้ว่าช่องโหว่ดังกล่าวจะไม่สามารถหลีกเลี่ยงการตรวจสอบสิทธิแบบ two-factor authentication (2FA) ได้ แต่ก็ถือว่ามีความเสี่ยงที่ช่องโหว่ดังกล่าวจะสามารถโจมตีได้ หากเป้าหมายไม่ได้เปิดใช้งาน 2FA
ช่องโหว่ CVE-2023-7028 ส่งผลกระทบต่อ GitLab Community and Enterprise Edition เวอร์ชันดังนี้
  • 16.1 before 16.1.5
  • 16.2 before และ 16.2.8
  • 16.3 before และ 16.3.6
  • 16.4 before และ 16.4.4
  • 16.5 before และ 16.5.6
  • 16.6 before และ 16.6.4
  • 16.7 before และ 16.7.2
    โดยทาง GitLab ได้ออกอัปเดตเพื่อแก้ไขช่องโหว่ดังกล่าวแล้วในเวอร์ชัน 16.7.2, 16.5.6 และ 16.6.4 รวมถึง backporting patch เป็น 16.1.6, 16.2.9 และ 16.3.7 ในวันที่ 11 มกราคม 2024
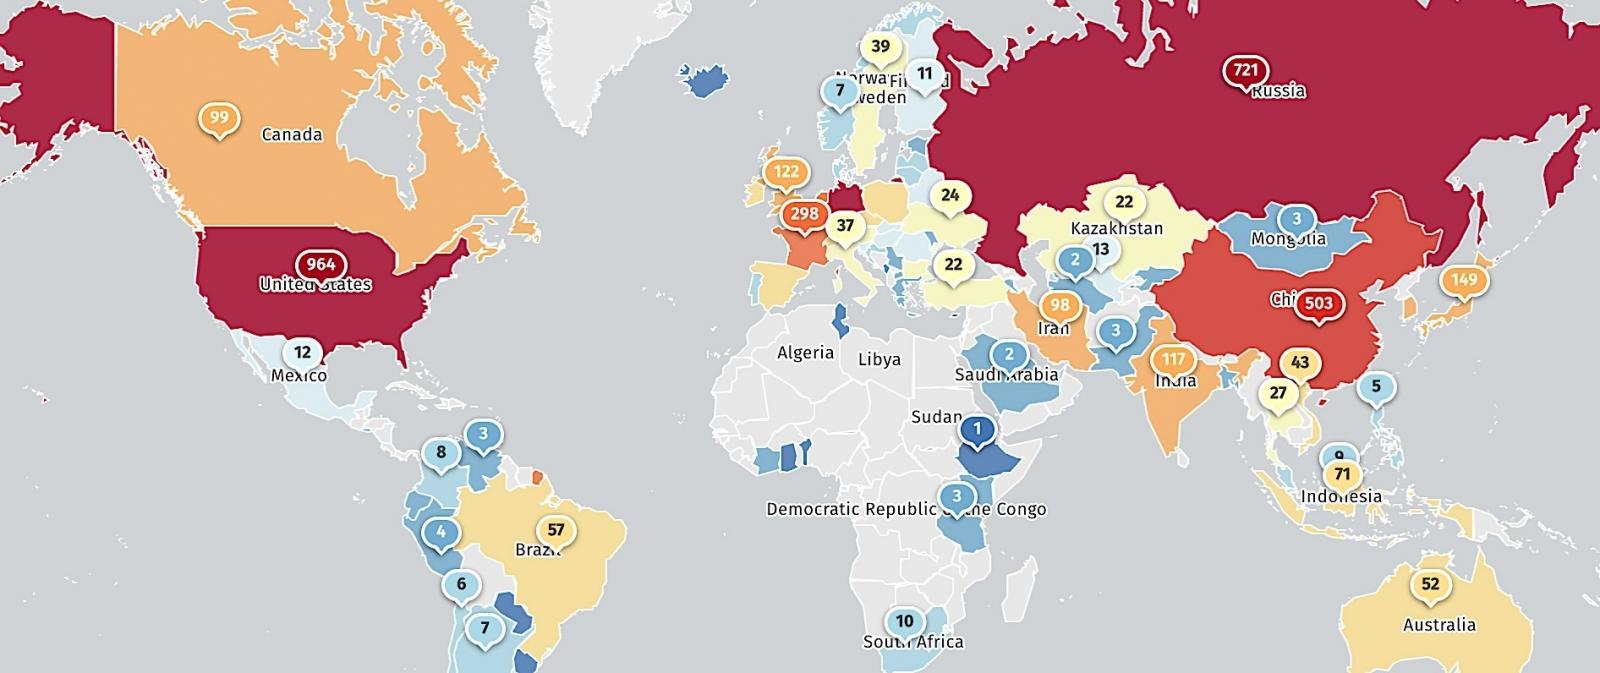
ปัจจุบัน ShadowServer ได้รายงานว่าพบ GitLab instance 5,379 รายการที่มีความเสี่ยงต่อช่องโหว่ดังกล่าว ที่เปิดให้เข้าถึงได้บนอินเทอร์เน็ตอยู่ในปัจจุบัน
    โดย GitLab instance มีความสำคัญในฐานะที่เป็นแพลตฟอร์มการพัฒนาซอฟต์แวร์ และการวางแผนโครงการ รวมถึงระดับความรุนแรงของช่องโหว่ดังกล่าวยังสูงมากอีกด้วย ทำให้มีความเสี่ยงต่อการโจมตีแบบ supply chain attacks, การเปิดเผยข้อมูล proprietary code, การรั่วไหลของ API key และกิจกรรมที่เป็นอันตรายอื่น ๆ
    Shadowserver รายงานว่าเซิร์ฟเวอร์ที่มีช่องโหว่ส่วนใหญ่อยู่ในสหรัฐอเมริกา 964 รายการ ตามด้วยเยอรมนี 730 รายการ รัสเซีย 721 รายการ จีน 503 รายการ ฝรั่งเศส 298 รายการ สหราชอาณาจักร 122 รายการ อินเดีย 117 รายการ และแคนาดา 99 รายการ

    ทั้งนี้ GitLab ได้แนะนำให้ผู้ที่ใช้อุปกรณ์ที่มีช่องโหว่ ทำการตรวจสอบสัญญาณของการโจมตี โดยได้แบ่งปันวิธีการการตรวจจับดังต่อไปนี้
Check gitlab-rails/production_json.log for HTTP requests to the /users/password path with params.value.email consisting of a JSON array with multiple email addresses.
Check gitlab-rails/audit_json.log for entries with meta.caller.id of PasswordsController#create and target_details consisting of a JSON array with multiple email addresses.
    รวมถึงหากผู้ดูแลระบบพบว่าอุปกรณ์ของตนได้ถูกโจมตีไปแล้ว ให้รีบทำการเปลี่ยนข้อมูลประจำตัว, API tokens, certificates และข้อมูลที่เป็นความลับอื่น ๆ ทั้งหมด และเปิดใช้งาน 2FA ในทุกบัญชี และทำการอัปเดตแพตซ์ด้านความปลอดภัยเพื่อป้องกันช่องโหว่ดังกล่าว
    นอกจากนี้แนะนำให้ทำการตรวจสอบการแก้ไขใน developer environment รวมถึงซอร์สโค้ด และไฟล์ที่อาจถูกดัดแปลงจากการโจมตี ทั้งนี้ปัจจุบันยังไม่มีรายงานการพบการโจมตีจากช่องโหว่ CVE-2023-7028 อย่างเป็นทางการ

15/01/2567

Gitlab ได้เผยแพร่ Patch อัปเดทด้าน ความปลอดภัยเพื่อแก้ไขช่องโหว่ 2 รายการ ซึ่งหนึ่งในช่องโหว่นั้นคือการที่ยอมให้ผู้ไม่ประสงค์ดีข้ามการตรวจสอบสิทธิความถูกต้องได้


    ทาง Gitlab ได้ออก Patch Update และแนะนำให้อัพเดทให้เป็นเวอร์ชันล่าสุดทันที (ต้องอัพเดทด้วยตนเอง)
รายละเอียดช่องโหว่
    ปัญหาด้านความปลอดภัยที่สำคัญที่สุดที่ Gitlab ประกาศออกมา มีคะแนนความรุนแรงสูงสุด 10 คะแนน ติดตาม CVE-2023-7028 การแสวงหาผลประโยชน์ที่ประสบความสำเร็จไม่จำเป็นต้องมีการโต้ตอบใด ๆ
มันเป็นปัญหาการยืนยันความถูกต้องที่ใบอนุญาตให้ส่งคำขอรีเซ็ตรหัสผ่านโดยไม่ต้องตรวจสอบสิทธิและไม่ยืนยันอีเมลถ้ามีการเปิดใช้งาน 2FA ก็สามารถรีเซตพาสเวิรด์ได้ แต่ 2FA ยังคงจำเป็นสำหรับการเข้าสู่ระบบที่สมบูรณ์
    การ Hack บัญชี Gitlab อาจจะส่งผลกระทบอย่างมีนัยสำคัญต่อองค์กร เนื่องจากแพลตฟอร์มนี้ใช้สำหรับโฮสต์รหัสที่เป็นกรรมสิทธิ์, API, หรือข้อมูลที่ละเอียดอ่อน ความเสี่ยงอีกอย่างคือการโจมตี Supply chain ซึ่งผู้โจมตีสามารถบุกรุกพื้นที่เก็บข้อมูลได้โดยการแทรกโค้ดที่เป็นอันตรายที่ถูกใช้อยู่ใน Gitlab สำหรับ CI/CD (Continuous Integration/Continuous Deployment)
    ช่องโหว่ดังกล่าวเพิ่งจะถูกค้นพบและรายงานให้ GitLab โดย Asterion นักวิจัยด้านความปลอดภัยผ่าน HackerOne ได้ถูกเปิดเผยในวันที่ 1 พฤษภาคม 2023

เวอร์ชันที่ได้รับผลกระทบ
  • 16.1 Update to 16.1.5
  • 16.2 Update to 16.2.8
  • 16.3 Update to 16.3.6
  • 16.4 Update to 16.4.4
  • 16.5 Update to 16.5.6
  • 16.6 Update to 16.6.4
  • 16.7 Update to 16.7.2
    ข้อบกพร่องดังกล่าวได้รับการแก้ไขแล้วใน GitLab เวอร์ชั่น 16.7.2, 16.5.6, และ 16.6.4, and the fix has also been backported to 16.1.6, 16.2.9, and 16.3.7. และการแก้ไขยังได้รับการ backport ไปที่ 16.1.6, 16.2.9, และ 16.3.7.

    ช่องโหว่อย่างที่สองถูกติดตามด้วย CVE-2023-5356 และมีคะแนนความรุนแรงอยู่ที่ 9.6 คะแนน ผู้โจมตีสามารถใช้ประโยชน์จากการรวม Slack/Mattermost ในทางที่ผิดเพื่อดำเนินการคำสั่งสแลชในฐานะผู้ใช้รายอื่นได้
    ใน Mattermost คำสั่งสแลชอนุญาตให้รวมแอปพลิเคชันภายนอกลงใน workspace และใน Slack จะทำหน้าที่เป็นทางลัดสำหรับการเรียกใช้แอปในกล่องข้อความ
ปัญหาต่าง ๆ ที่ GitLab ได้ทำการแก้ไขในเวอร์ชัน 16.7.2 คือ
  • CVE-2023-4812: ปัญหาที่มีความรุนแรงมากที่สุดใน Gitlab 15.3 หรือใหม่กว่า ทำให้สามารถข้ามการอนุมัติของเจ้าของโค้ดได้ โดยทำการเปลี่ยนแปลงคำขอ merge request ก่อนหน้านี้
  • CVE-2023-6955: การควบคุมการเข้าถึงที่ไม่เหมาะสมสำหรับ Workspaces ที่ปรากฏใน GitLab ก่อนหน้า 16.7.2 คือยอมให้ผู้โจมตีสร้าง workspace ในหนึ่งกลุ่มที่เชื่อมโยงกับตัวแทนอีกกลุ่มหนึ่ง
  • CVE-2023-2030: ข้อบกพร่องในการตรวจความถูกต้องของลายเซ็นที่ส่งผลกระทบต่อ GitLab CE/EE เวอร์ชัน 12.2 ขึ้นไป เกี่ยวข้องกับความเป็นไปได้ในการแก้ไขข้อมูลของการลงนามเนื่องจากการตรวจความถูกต้องของลายเซ็นไม่ถูกต้อง

08/11/2565

Dropbox discloses breach after hacker stole 130 GitHub repositories

 Dropbox ยอมรับเหตุการณ์ข้อมูลรั่วไหล ภายหลังแฮ็กเกอร์ขโมยข้อมูลของบริษัทออกไปจาก GitHub


    Dropbox ออกมายอมรับเหตุการณ์ข้อมูลรั่วไหล ซึ่งเกิดจากการที่ผู้โจมตีสามารถขโมย code repositories ของบริษัทออกไปกว่า 130 รายการ ภายหลังจากการเข้าถึงบัญชี GitHub โดยใช้ข้อมูลส่วนตัวของพนักงานที่ถูกขโมยจากการโจมตีแบบฟิชชิ่ง
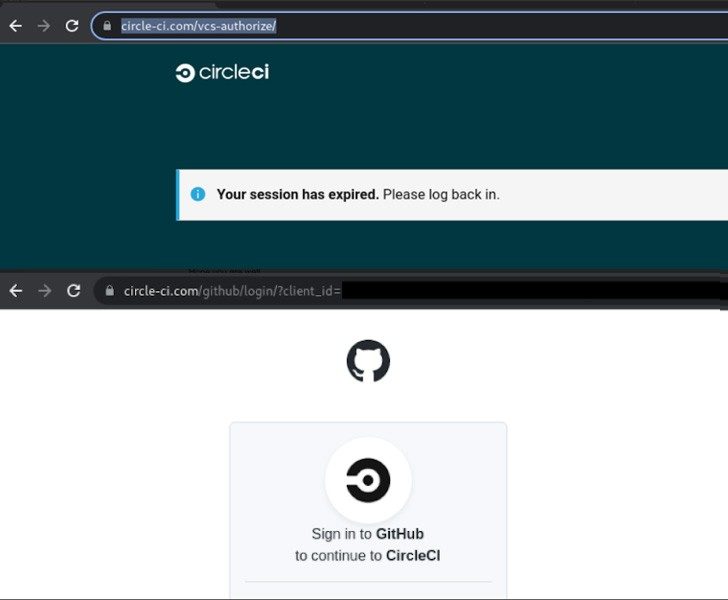
     บริษัทพบว่าถูกแฮ็กเมื่อวันที่ 14 ตุลาคม 2565 ที่ผ่านมา เมื่อ GitHub แจ้งว่ามีพฤติกรรมที่น่าสงสัย ซึ่งเกิดขึ้นหนึ่งวันก่อนที่จะมีการส่งการแจ้งเตือน จนถึงปัจจุบัน (1 พฤศจิกายน 2565) จากการตรวจสอบพบว่าข้อมูลที่ผู้โจมตีรายนี้เข้าถึงส่วนใหญ่เป็นคีย์ API ที่ใช้โดยนักพัฒนาของ Dropbox ซึ่งรวมไปถึง source code, ข้อมูลชื่อ และที่อยู่อีเมลกว่า 2000-3000 รายการ ทั้งของพนักงาน Dropbox ของลูกค้าปัจจุบัน และลูกค้าในอดีต ซึ่งปัจจุบัน Dropbox มีผู้ใช้งานที่ลงทะเบียนมากกว่า 700 ล้านคน การโจมตีเริ่มมาจากอีเมลฟิชชิ่งที่ถูกส่งไปยังพนักงานของ Dropbox หลายคน โดยการใช้อีเมลปลอมที่แอบอ้างเป็นแพลตฟอร์ม CircleCI ซึ่งเมื่อคลิกลิงค์ จะถูก redirect ไปยังหน้า Landing Page ของฟิชชิ่งให้กรอกชื่อผู้ใช้ และรหัสผ่านของ GitHub รวมไปถึงการขอให้กรอก "One Time Password (OTP)” ด้วย


    หลังจากสามารถขโมยข้อมูลส่วนตัวของพนักงานของ Dropbox ได้ ผู้โจมตีจึงสามารถเข้าถึง GitHub ของ Dropbox และขโมย code repositories ออกไปกว่า 130 รายการ ซึ่งประกอบไปด้วยข้อมูลสำเนาของไลบรารีของ third-party ที่มีการปรับเปลี่ยนสำหรับการใช้งานของ Dropbox, ผลิตภัณฑ์ต้นแบบที่ใช้ภายใน, เครื่องมือ และ configuration files ที่ใช้โดย Security Team แต่ Dropbox ยืนยันว่า แฮ็กเกอร์ไม่สามารถเข้าถึง core apps หรือ infrastructure หลักได้ รวมไปถึงบัญชี รหัสผ่าน หรือข้อมูลการชําระเงินของลูกค้า เนื่องจากระบบเหล่านั้นมีการรักษาความปลอดภัยที่เข้มงวดมากกว่า
    เพื่อตอบสนองต่อเหตุการณ์ที่เกิดขึ้น Dropbox กําลังดําเนินการด้านความปลอดภัยเพิ่มเติม โดยการใช้ WebAuthn และ hardware tokens หรือ biometric factors
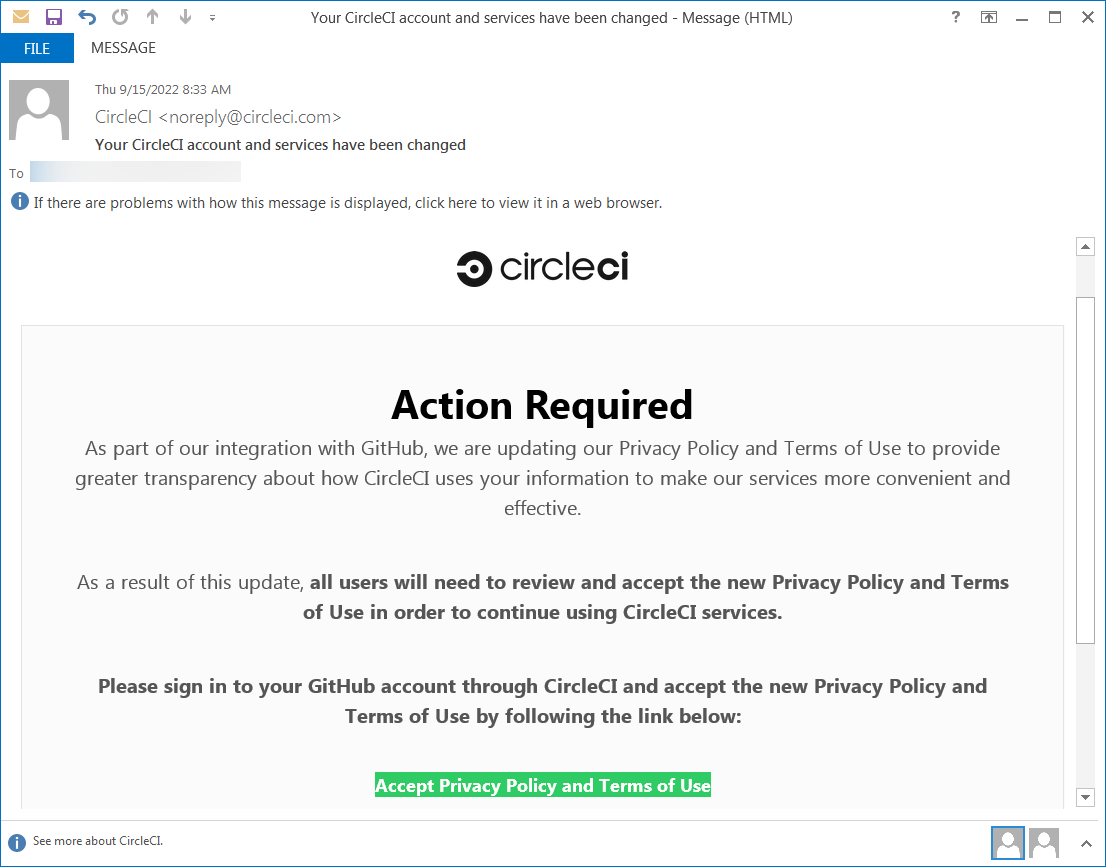
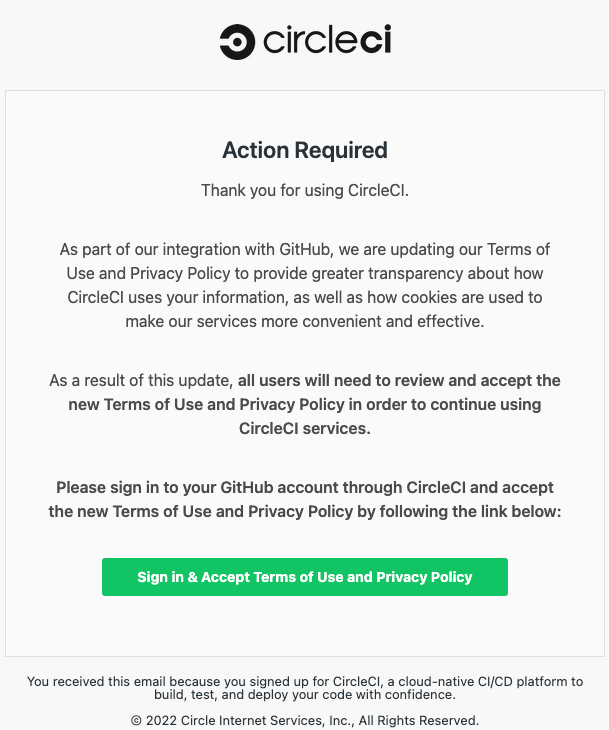
    ในเดือนกันยายนที่ผ่านมา ผู้ใช้งาน GitHub ทั่วๆ ไป ก็เคยตกเป็นเป้าหมายในการโจมตีในลักษณะคล้ายกัน โดยอีเมลฟิชชิ่งที่แอบอ้างเป็นแพลตฟอร์ม CircleCI และขอให้พวกเขาลงชื่อเข้าใช้บัญชี GitHub เพื่อยอมรับข้อกำหนดของผู้ใช้งาน และการอัปเดตนโยบายความเป็นส่วนตัวเพื่อใช้บริการต่อไป
    โดย GitHub ระบุว่ามักจะพบการขโมยข้อมูลออกไปทันทีหลังจากที่บัญชีของผู้ใช้งานถูกเข้าถึงได้ โดยจากการตรวจสอบพบว่าผู้โจมตีส่วนใหญ่จะใช้ VPN หรือบริการ Proxy เพื่อทำให้ติดตามได้ยากขึ้น

29/09/2565

Hackers stealing GitHub accounts using fake CircleCI notifications

 
แฮ็กเกอร์ใช้การแจ้งเตือน CircleCI ปลอมเพื่อแฮ็กบัญชีผู้ใช้ GitHub

    บัญชี GitHub ถูกแฮ็กโดยผู้ไม่ประสงค์ดีที่อ้างตัวเป็น CircleCI DevOps ผ่านทางการโจมตีด้วยฟิชชิ่งที่กำหนดเป้าหมาย ไปยังผู้ใช้งาน GitHub เพื่อขโมย credentials และ two-factor authentication (2FA)

ลักษณะการโจมตีของผู้ไม่ประสงค์ดี
  • ผู้ไม่ประสงค์ดีจะทำการส่ง email ที่ระบุว่า "ข้อกำหนดของผู้ใช้ และนโยบายความเป็นส่วนตัวมีการเปลี่ยนแปลง และพวกเขาจำเป็นต้องลงชื่อเข้าใช้บัญชี GitHub เพื่อยอมรับการแก้ไข และใช้บริการต่อไป"

  • โดยเป้าหมายของผู้ไม่ประสงค์ดีเพื่อขโมยข้อมูล credentials ของบัญชี GitHub และ two-factor authentication (2FA)
  • หลังจากผู้ไม่ประสงค์ดีสามารถขโมย credentials ได้สำเร็จ จะทำการสร้าง personal access tokens (PATs) เพื่ออนุญาตโปรแกรม OAuth
  • และเพิ่มคีย์ SSH ให้สามารถได้รับการเข้าถึงบัญชีโดยไม่ได้รับอนุญาต

โดเมนจริงของ CircleCI คือ [circleci.com] แต่โดเมนที่ใช้ส่งข้อความฟิชชิ่งจะมีดังต่อไปนี้
  • circle-ci[.]com
  • emails-circleci[.]com
  • circle-cl[.]com
  • email-circleci[.]com
การแก้ไข และการป้องกันการโจมตี
  • GitHub ได้ระงับบัญชีที่คาดว่าเกี่ยวข้องกับการโจมตี และรีเซ็ตรหัสผ่านสำหรับผู้ใช้งานที่ได้รับผลกระทบ
  • GitHub ได้ดำเนินการแก้ไขความปลอดภัยของบัญชี ซึ่งรวมถึงการแจ้งเตือนผู้ใช้งานที่ได้รับผลกระทบ

    Hackers stealing GitHub accounts using fake CircleCI notifications