แสดงบทความที่มีป้ายกำกับ Cybersecurity แสดงบทความทั้งหมด

01/03/2567

Bifrost Malware ใหม่บน Linux เลียนแบบโดเมน VMware เพื่อหลีกเลี่ยงการตรวจจับ


        Malware Bifrost Remote Access Trojan รูปแบบใหม่บนระบบปฏิบัติการ Linux และบนโดเมนใน VMware โดยสามารถหลีกเลี่ยงจากระบบตรวจจับได้มากขึ้น

        Bifrost ถูกค้นพบครั้งแรกเมื่อ  20  ปีก่อนเป็น  Malware  ที่โจมตีโดยการล่อลวงผู้ใช้งานผ่านไฟล์แนบอีเมล  จากเว็บไซต์เว็ปไซต์ทั่วไป และไฟล์ที่ถูกดาวน์โหลดจากเว็ปไซต์

        นักวิจัยจาก Palo Alto Network Unit 42 ได้ตรวจพบว่าถึง Malware Bifrost มีรูปแบบวิธีการใหม่หลากหลายที่จะสามารถฝังตัวอยู่ภายในระบบ และหลีกเลี่ยงการตรวจจับ
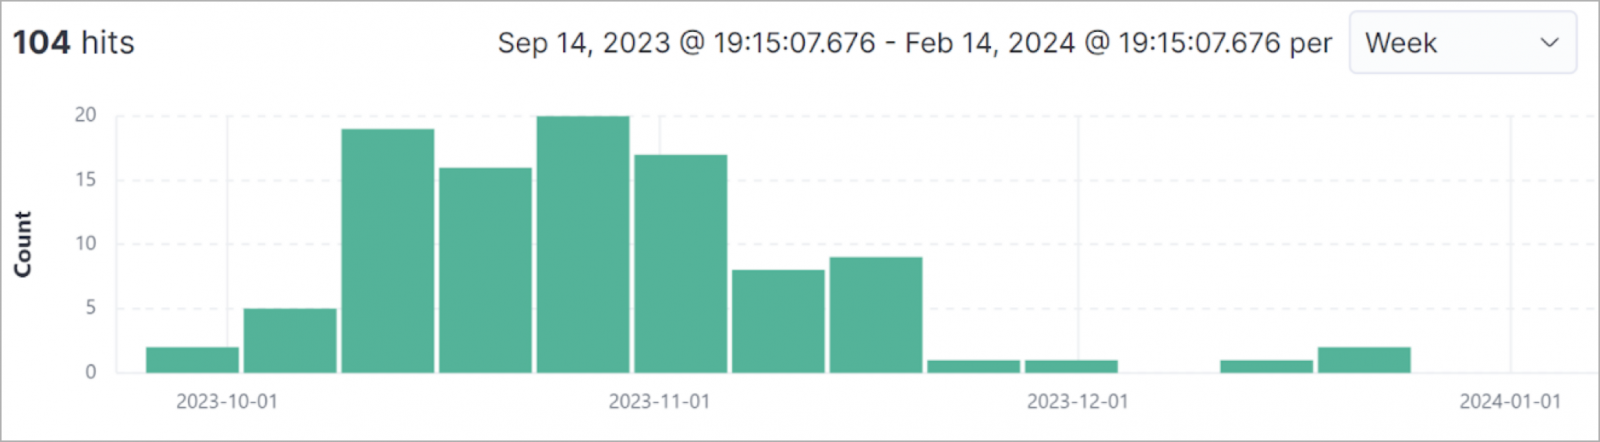
กลยุทธใหม่ของ Malware Bitfrost

        การวิเคราะห์ตัวอย่าง Bitfrost ล่าสุดโดยนักวิจัยจาก Palo Alto Network Unit 42 พบการปรับปรุง Malware lที่น่าสนใจซึ่งช่วยเพิ่มการทำงานในการหลีกเลี่ยงการตรวจจับ Malware

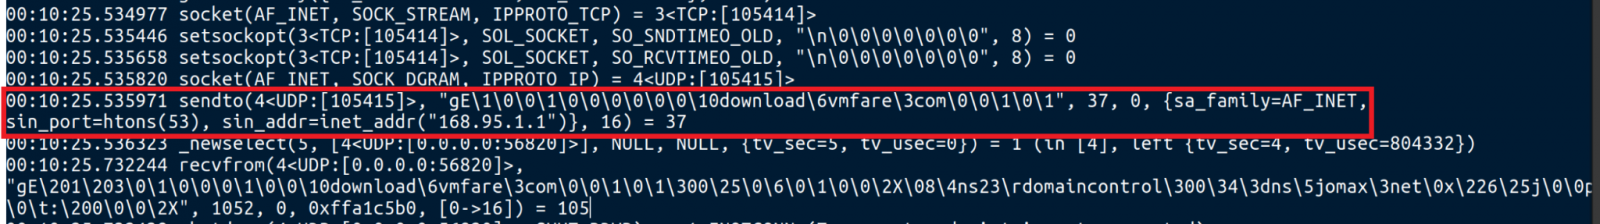
        เริ่มจาก เซิร์ฟเวอร์ Command and Control (C2) ที่เชื่อมต่อกับมัลแวร์ใช้โดเมน  download.vmfare[.] com ซึ่งมีลักษณะคล้ายกับโดเมน VMware ที่ถูกต้องจึงทำให้พลาดในระหว่างการตรวจสอบได้ง่าย โดยชื่อโดเมนที่หลอกลวงถูกโปรแกรมวิเคราะห์ DNS ตรวจสอบพบว่ามาจากประเทศไต้หวัน ทำให้การติดตามและบล็อกยากขึ้น
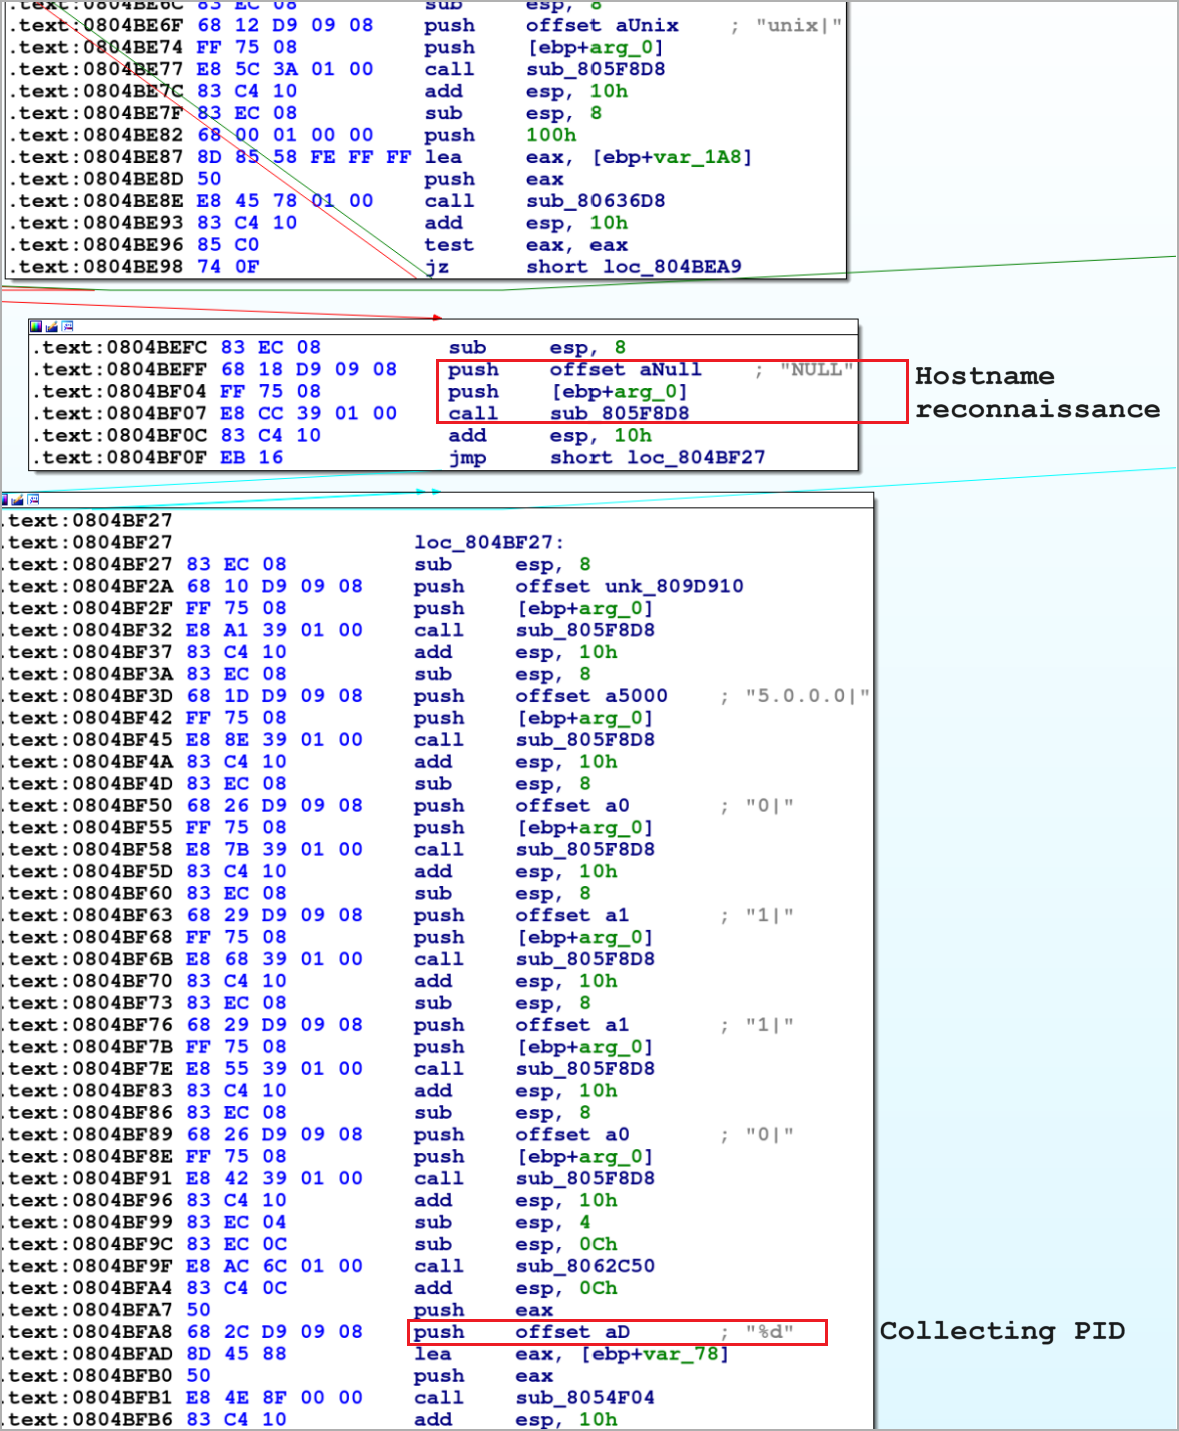
        ในทางเทคนิคของ Malware ไฟล์ส่วนต่าง  ๆ จะถูกแยกออกโดยในแต่ละไฟล์จะไม่ถูกคอมไฟล์ไม่ผ่านการ Debug จึงยากต่อการวิเคราะห์

        Bitfrost   จะรวบรวมชื่อโฮสต์  ที่อยู่  IP  และรหัสผ่านภายในระบบของเหยื่อ จากนั้นใช้การเข้ารหัส  RC4  เพื่อรักษาความปลอดภัยก่อนส่ง  จากนั้นส่งผ่านไปยัง  C2  และส่งออกผ่านซ็อกเก็ต  TCP  ที่สร้างขึ้นใหม่
        การค้นพบใหม่อีกอย่างในรายงานของโดยนักวิจัยจาก Palo Alto Network Unit 42  คือ Malware เวอร์ชัน ARM ของ Bitfrost ซึ่งมีฟังก์ชันเหมือนกับตัวอย่าง x86 การค้นพบของเวอร์ชันเหล่านี้แสดงให้เห็นว่าผู้ไม่ประสงค์ดีมีความตั้งใจที่จะขยายขอบเขตเป้าหมายไปสู่สถาปัตยกรรมระบบที่ใช้ ARM ซึ่งเป็นที่นิยมในการใช้งาน

        แม้ Bitfrost จะไม่ได้เป็นความเสี่ยงที่มีความซับซ้อนอย่างสูงหรือเป็นหนึ่งใน Malware ที่แพร่หลายมากที่สุด การค้นพบโดยนักวิจัยจาก Palo Alto Network Unit 42  ได้ทำขึ้น ทำให้ผู้ดูแลระบบเกิดความระมัดระวังเพิ่มขึ้น

        ผู้ไม่ประสงค์ดีที่พัฒนาทีอยู่เบื้องหลัง Malware มีเป้าหมายที่ชัดเจนในการปรับให้เป็นภัยคุกคามให้มีประสิทธิภาพมากขึ้น และยังทำให้สามารถใช้งานบนระบบปฏิบัติการที่หลากหลายระบบ


Ref : bleepingcomputer


23/02/2567

ทีมผู้เชี่ยวชาญด้านความปลอดภัยของ Microsoft และ OpenAI แจ้งเตือนการพบผู้ไม่ประสงค์ดีกำลังใช้ AI ในการโจมตีทางไซเบอร์


    ผู้เชี่ยวชาญด้านความปลอดภัยพบกลุ่มผู้ไม่ประสงค์ดีที่เกี่ยวข้องกับรัฐบาลรัสเซีย เกาหลีเหนือ อิหร่าน และจีน กำลังทดลองใช้ปัญญาประดิษฐ์ (AI) และแบบจำลองภาษาขนาดใหญ่ (LLM) เพื่อเสริมการโจมตีทางไซเบอร์ การค้นพบนี้มาจากรายงานที่เผยแพร่โดย Microsoft ร่วมกับ OpenAI สองรายงานระบุว่า พวกเขาสามารถยับยั้งความพยายามของหน่วยงานในเครือข่ายของรัฐ 5 รายที่ใช้บริการ AI เพื่อทำการโจมตีทางไซเบอร์ที่เป็นอันตรายโดยการระงับบัญชี
    ไมโครซอฟต์ระบุในรายงานว่า "ฟีเจอร์การสนับสนุนทางด้านภาษาเป็นคุณลักษณะปกติของ LLM และทำให้น่าสนใจสำหรับกลุ่มผู้โจมตีที่มุ่งเน้นการโจมตีแบบ social engineering และเทคนิคอื่น ๆ โดยอาศัยการสื่อสาร และการหลอกลวงซึ่งปรับให้เหมาะกับงานของเป้าหมาย เครือข่ายวิชาชีพ และความสัมพันธ์อื่น ๆ”
    แม้ว่าในปัจจุบันจะไม่มีการตรวจพบการโจมตีที่เด่นชัด หรือการโจมตีรูปแบบใหม่ที่ใช้ LLM แต่การทดลองใช้เทคโนโลยี AI ของกลุ่มผู้โจมตี ได้ทำให้สามารถข้ามขั้นตอนต่าง ๆ ของการโจมตีตามปกติได้ เช่น reconnaissance, การสร้างโค้ดสำหรับการโจมตี และการพัฒนามัลแวร์
    โดย OpenAI ระบุว่า "พบผู้โจมตีกำลังใช้บริการ OpenAI เพื่อค้นหาข้อมูลเกี่ยวกับโอเพ่นซอร์ส การแปลภาษา ค้นหาข้อผิดพลาดในการเขียนโค้ด และใช้งานการเขียนโค้ดขั้นพื้นฐาน” ตัวอย่างเช่น กลุ่มผู้โจมตีจากรัสเซียที่ถูกติดตามในชื่อ Forest Blizzard (aka APT28) ถูกระบุว่ากำลังทำการวิจัยโอเพ่นซอร์สเกี่ยวกับโปรโตคอลการสื่อสารผ่านดาวเทียม และเทคโนโลยีการถ่ายภาพเรดาร์ตลอดจนการเขียน Script ต่าง ๆ
กลุ่มแฮ็กเกอร์ที่มีชื่อเสียงอื่น ๆ ที่ถูกพบพฤติกรรมดังกล่าว
    Emerald Sleet (หรือที่รู้จักในชื่อ Kimusky) กลุ่มผู้โจมตีจากเกาหลีเหนือ ได้ใช้ LLM เพื่อระบุผู้เชี่ยวชาญ, หน่วยงาน think tanks และองค์กรที่มุ่งเน้นด้านการป้องกันในภูมิภาคเอเชียแปซิฟิก, ค้นหาช่องโหว่ที่ถูกเปิดเผยออกสู่สาธารณะ, ช่วยเหลือในการเขียนสคริปต์ขั้นพื้นฐาน และร่างเนื้อหาที่สามารถนำไปใช้ในแคมเปญฟิชชิ่งได้
    Crimson Sandstorm (หรือที่รู้จักในชื่อ Imperial Kitty) กลุ่มผู้โจมตีจากอิหร่านที่ใช้ LLM เพื่อสร้างตัวอย่างโค้ดที่เกี่ยวข้องกับการพัฒนาแอป และเว็บ สร้างอีเมลฟิชชิ่ง และค้นคว้าวิธีการทั่วไปที่มัลแวร์สามารถหลบเลี่ยงการตรวจจับได้
    Charcoal Typhoon (หรือที่รู้จักในชื่อ Aquatic Panda) กลุ่มผู้โจมตีจากจีนซึ่งใช้ LLM เพื่อวิจัยบริษัท และช่องโหว่ต่าง ๆ, สร้างสคริปต์, สร้างเนื้อหาที่น่าจะนำไปใช้ในแคมเปญฟิชชิ่ง และระบุเทคนิคสำหรับพฤติกรรมหลังการโจมตีระบบเป้าหมายได้สำเร็จ
    Salmon Typhoon (หรือที่รู้จักในชื่อ Maverick Panda) กลุ่มผู้โจมตีจากจีนที่ใช้ LLM ในการแปลเอกสารทางเทคนิค, ดึงข้อมูลที่เปิดเผยต่อสาธารณะเกี่ยวกับหน่วยข่าวกรองหลายแห่ง และกลุ่มผู้โจมตีในภูมิภาคม แก้ไขข้อผิดพลาดในการเขียนโค้ด และค้นหากลยุทธ์เพื่อหลบเลี่ยงการตรวจจับ
    Microsoft ระบุว่ากำลังกำหนดหลักการเพื่อลดความเสี่ยงที่เกิดจากการใช้เครื่องมือ AI และ API ในทางที่เป็นอันตรายโดยกลุ่มผู้โจมตีระดับสูงที่ได้รับการสนับสนุนจากรัฐบาลต่าง ๆ (APTs) และกลุ่มอาชญากรในโลกไซเบอร์ และสร้างแนวป้องกัน และความปลอดภัยที่มีประสิทธิภาพ รวมถึงการระบุตัวตน และการดำเนินการแจ้งเตือนการใช้งานของกลุ่มผู้โจมตีที่เป็นอันตรายไปยังผู้ให้บริการ AI รายอื่น