แสดงบทความที่มีป้ายกำกับ antivirus แสดงบทความทั้งหมด

25/06/2567

รัฐบาลของสหรัฐฯ สั่งห้ามใช้ผลิตภัณฑ์ของ Kaspersky เนื่องจากความเสี่ยงด้านความปลอดภัย


    ทางรัฐบาลของสหรัฐ และ CISA แจ้งเตือนถึงกลุ่มผู้ใช้งานทุกผลิตภัณฑ์ของ Kaspersky ในสหรัฐฯ และให้กำหนดเวลาจนถึงวันที่ 29 กันยายน 2024 เพื่อหาผลิตภัณฑ์หรือซอฟต์แวร์รักษาความปลอดภัยอื่น ๆ มาใช้งานแทน
 ผู้ใช้งานที่ใช้ซอฟต์แวร์รักษาความปลอดภัยของ Kaspersky ในสหรัฐฯ อาจต้องมองหาทางเลือกอื่น เนื่องจากเมื่อวันที่ 20 มิถุนายน 2024 กระทรวงพาณิชย์สหรัฐฯ ได้ประกาศห้ามใช้ซอฟต์แวร์ของ Kaspersky และห้ามบริษัทจากรัสเซียขายผลิตภัณฑ์ด้านความปลอดภัยใด ๆ ในสหรัฐฯ

    การสั่งห้ามเกิดขึ้นหลังจากการสอบสวนโดยสำนักงานอุตสาหกรรม และความมั่นคง (BIS) ของกระทรวงพาณิชย์ ซึ่งพบว่าบริษัท และผลิตภัณฑ์ของ Kaspersky เป็นความเสี่ยงด้านความปลอดภัย เพื่อสนับสนุนการสั่งห้ามครั้งนี้ BIS อ้างถึง "ความเสี่ยงที่ยอมรับไม่ได้ต่อความมั่นคงแห่งชาติของสหรัฐฯ และความปลอดภัยของประชาชน" โดยระบุปัจจัยจากการสอบสวนดังต่อไปนี้
  • Kaspersky อยู่ภายใต้เขตอำนาจ การควบคุม หรือการชี้นำของรัฐบาลรัสเซีย
  • ซอฟต์แวร์ของ Kaspersky ให้อำนาจรัฐบาลรัสเซียเข้าถึงข้อมูลที่สำคัญของลูกค้าในสหรัฐฯ
  • รัสเซียเป็นประเทศคู่ขัดแย้งที่ยังคงคุกคามสหรัฐฯ
  • ซอฟต์แวร์ของ Kaspersky มีความสามารถในการติดตั้งซอฟต์แวร์ที่เป็นอันตราย และพบการไม่อัปเดตช่องโหว่ที่สำคัญ
  • การถูกควบคุมได้ของซอฟต์แวร์ของ Kaspersky โดยเฉพาะที่อยู่ในโครงสร้างพื้นฐานที่สำคัญของสหรัฐฯ อาจส่งผลให้เกิดการขโมยข้อมูล สอดแนม และการทำงานที่ผิดพลาดได้
    Kaspersky เคยเป็นที่ต้องสงสัยในสายตาของรัฐบาลสหรัฐฯ เนื่องจากความสัมพันธ์ของบริษัทกับรัฐบาลรัสเซีย และในปี 2017 สหรัฐฯ สั่งห้ามการใช้ผลิตภัณฑ์ของบริษัทในหน่วยงานรัฐบาลทั้งหมด
    อย่างไรก็ตาม การห้ามครั้งนี้เป็นครั้งแรกที่ผลิตภัณฑ์ของ Kaspersky จะไม่สามารถใช้งานในผู้ใช้งานทั่วไป หรือในธุรกิจระดับประเทศได้อีกต่อไป
    ตั้งแต่วันที่ 20 กรกฎาคม Kaspersky และบริษัทในเครือ และบริษัทย่อยจะถูกห้ามขาย หรืออนุญาตให้ใช้ซอฟต์แวร์รักษาความปลอดภัย หรือแอนติไวรัสในสหรัฐฯ โดยตั้งแต่วันที่ 29 กันยายน ผู้ขายจะไม่สามารถขายผลิตภัณฑ์ของ Kaspersky ได้อีกต่อไป ในขณะที่นักพัฒนาผลิตภัณฑ์ของ third-party จะถูกห้าม รวมถึงซอฟต์แวร์ใด ๆ ที่ออกแบบหรือจัดหาโดย Kaspersky
  ในเอกสารของ BIS ระบุผลิตภัณฑ์ของ Kaspersky จำนวน 81 รายการที่ถูกรวมอยู่ในคำสั่งห้าม แต่ผลิตภัณฑ์ และบริการที่ไม่ถูกห้าม ได้แก่ Kaspersky Threat Intelligence, การฝึกอบรมด้านความปลอดภัยของ Kaspersky และบริการที่ปรึกษา และให้คำแนะนำของ Kaspersky
 ข้อจำกัดนี้มีความหมายว่า Kaspersky จะสิ้นสุดบทบาทของในฐานะผู้ให้บริการผลิตภัณฑ์ด้านความปลอดภัยให้แก่ธุรกิจ และผู้บริโภคในสหรัฐฯ แล้ว

    สำหรับลูกค้าปัจจุบัน ตั้งแต่วันที่ 29 กันยายนในสหรัฐฯ Kaspersky จะไม่สามารถให้การอัปเดตซิกเนเจอร์ ,แอนติไวรัส และการอัปเดตโค้ดสำหรับผลิตภัณฑ์ที่ถูกห้ามได้อีกต่อไป
    นอกจากนี้ Kaspersky Security Network ซึ่งทำการวิเคราะห์ภัยคุกคามด้านความปลอดภัย จะไม่สามารถดำเนินการในสหรัฐฯ ได้อีก ทาง BIS ระบุว่ากำหนดเวลาช่วงเดือนกันยายนเพื่อให้ลูกค้าปัจจุบันมีเวลาเพียงพอในการหาผลิตภัณฑ์ และบริการอื่นมาทดแทน
    Kaspersky ตอบสนองต่อคำสั่งห้ามโดยออกแถลงข่าวระบุว่า บริษัทไม่ได้ทำกิจกรรมใด ๆ ที่คุกคามความมั่นคงแห่งชาติของสหรัฐฯ แทนที่จะเป็นเช่นนั้น บริษัทได้ให้การป้องกันต่อภัยคุกคามหลากหลายประเภทที่มุ่งเป้าไปที่ผลประโยชน์ของสหรัฐฯ และพันธมิตร โดย Kaspersky ยังคงตั้งคำถามกับกระบวนการที่ BIS ใช้ในการสอบสวน

22/01/2567

Firewall SonicWall มากกว่า 178,000 เครื่อง มีโอกาศเสี่ยงต่อการถูกโจมตีในรูปแบบ DoS และ RCE


    ผู้เชี่ยวชาญด้านความปลอดภัยพบ Firewall ของ SonicWall (Next-Generation Firewalls) มากกว่า 178,000 เครื่อง ที่เปิดให้เข้าถึง management interface ได้จากอินเทอร์เน็ต ซึ่งทำให้มีความเสี่ยงที่จะถูกโจมตีในรูปแบบ Denial-of-Service (DoS) และการเรียกใช้โค้ดที่เป็นอันตรายจากระยะไกล (Remote Code Execution)
    อุปกรณ์เหล่านี้ได้รับผลกระทบจากช่องโหว่ด้านความปลอดภัยในรูปแบบ Denial-of-Service (DoS) สองรายการ ได้แก่
  • ช่องโหว่ CVE-2022-22274 
  • ช่องโหว่ CVE-2023-0656 
    ซึ่งช่องโหว่แรกมีความเสี่ยงที่ทำให้สามารถโจมตีด้วยการเรียกใช้โค้ดที่เป็นอันตรายจากระยะไกลได้ด้วย Jon Williams วิศวกรด้านความปลอดภัยจาก Bishop Fox เปิดเผยว่า"จากการใช้แหล่งข้อมูลของ BinaryEdge ผู้เชี่ยวชาญได้ทำการสแกนไฟร์วอลล์ SonicWall ที่เปิดให้เข้าถึง management interface ได้จากอินเทอร์เน็ต พบว่า 76% (178,637 จากทั้งหมด 233,984) มีความเสี่ยงไม่ช่องโหว่ใดก็ช่องโหว่หนึ่ง หรือทั้งสองช่องโหว่"
    Bishop Fox ระบุเพิ่มเติมว่า "ช่องโหว่ทั้งสองรายการจะมีลักษณะที่คล้ายกัน เนื่องจากมีการนำรูปแบบโค้ดที่มีช่องโหว่เดียวกันกลับมาใช้ใหม่ ซึ่งทำให้ผู้ไม่หวังดีสามารถนำมาใช้ในการโจมตี HTTP URI paths ที่แตกต่างกันได้"และยังเปิดเผยอีกว่า"จากการตรวจสอบในเบื้องต้นของเราตรงกับคำยืนยันของ SonicWall ว่ายังไม่มีการนำช่องโหว่มาใช้ในการโจมตี แต่เมื่อเราสามารถระบุโค้ดที่มีช่องโหว่ได้ ก็พบว่าเป็นปัญหาเดียวกันกับช่องโหว่ CVE-2023-0656 ที่ถูกเปิดเผยในอีกหนึ่งปีถัดมา"
    "เราพบว่าช่องโหว่ CVE-2022-22274 เกิดจากรูปแบบโค้ดที่มีช่องโหว่เดียวกันในตำแหน่งอื่น และการโจมตีโดยใช้ประโยชน์จากช่องโหว่นี้สามารถใช้งานได้กับสาม URI paths"
    แม้ว่าผู้ไม่ประสงค์ดีจะไม่สามารถรันโค้ดบนอุปกรณ์ของเหยื่อได้ แต่ผู้ไม่ประสงค์ดีสามารถใช้ช่องโหว่เพื่อบังคับให้อุปกรณ์เข้าสู่โหมด Maintenance ซึ่งจะต้องให้ผู้ดูแลระบบเข้ามาทำการแก้ไขเพื่อกู้คืนฟังก์ชันการทำงานมาตรฐานกลับมา
    ถึงแม้ว่า ยังไม่มีหลักฐานเกี่ยวกับการโจมตีในรูปแบบของ RCE ว่าสามารถโจมตีได้จริงหรือไม่ แต่ผู้ไม่หวังดีสามารถใช้ช่องโหว่เหล่านี้เพื่อปิดใช้งาน Firewall และการเข้าถึง VPN ที่ให้บริการกับเครือข่ายขององค์กรได้
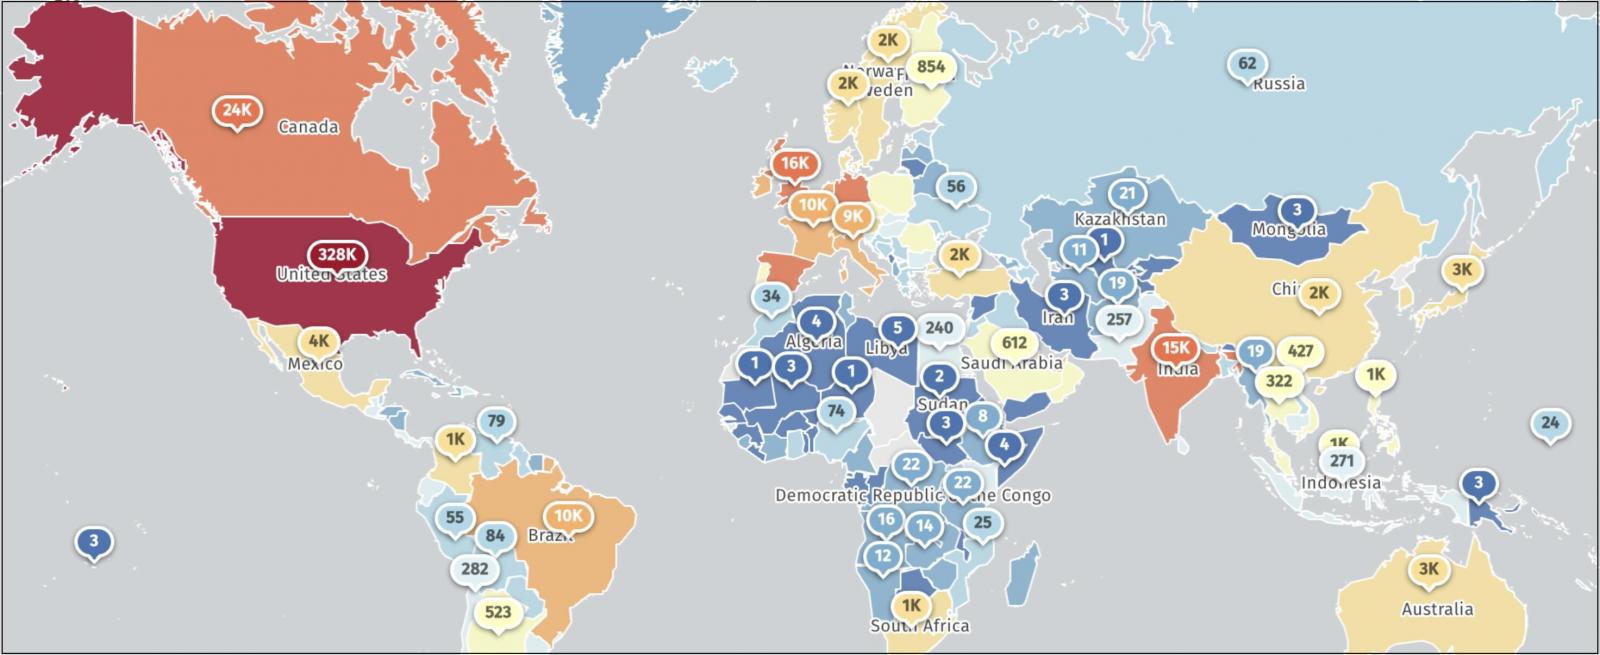
    ปัจจุบันมี Firewall SonicWall มากกว่า 500,000 เครื่องที่เปิดให้เข้าถึงได้จากอินเทอร์เน็ต โดยมีมากกว่า 328,000 เครื่องในสหรัฐอเมริกา


    Product Security Incident Response Team (PSIRT) ของ SonicWall เปิดเผยว่าพวกเขาไม่มีข้อมูลเกี่ยวกับการโจมตีโดยใช้ประโยชน์จากช่องโหว่เหล่านี้ แต่พบว่ามี Proof-of-Concept (PoC) อย่างน้อยหนึ่งรายการที่ถูกเผยแพร่อยู่ในอินเทอร์เน็ต คือช่องโหว่ CVE-2022-22274
    Williams เปิดเผยว่า"SSD Labs ได้เผยแพร่บทความทางเทคนิคเกี่ยวกับช่องโหว่ พร้อมกับ POC และระบุเส้นทาง URI ที่สามารถทำให้เกิดการโจมตีได้"

คำแนะนำ
    ผู้ดูแลระบบควรตรวจสอบให้แน่ใจว่า management interface ของอุปกรณ์ SonicWall (NGFW) ไม่ได้เปิดให้เข้าถึงได้จากอินเทอร์เน็ต และควรอัปเดต firmware ให้เป็นเวอร์ชันล่าสุดโดยเร็วที่สุด

10/01/2560

การบริหารจัดการ License Eset ด้วย License Administrator

เมื่อท่านทำการจัดซื้อ License ของ Eset เพื่อใช้งาน กับสำนักงาน (แบบจัดซื้อผ่านตัวแทนจำหน่าย) เมื่อทำการจัดซื้อเรียบร้อย ทาง Eset จะส่งเอกสารมาให้ เป็นการยืนยันว่าเราได้ทำการจัดซื้อเรียบร้อยแล้ว
หน้าตาเอกสารดังกล่าว


และจะได้รับอีเมล์จาก Eset ซึ่งจะแจ้ง URL และขั้นตอนการดำเนินการเพื่อเข้าใช้งาน


เมื่อคลิ๊กตามลิ้งค์ในข้อ 1. ของอีเมล์ ก็จะไปยังหน้าเว็บของ Eset แล้วทำการกรอก License Key ที่ได้มาในเอกสารที่เราได้รับในขั้นตอนแรก


กรอก Password ที่ได้มาในเอกสาร (ในอีเมล์ก็มี password ด้วยเหมือนกันครับ)


เมื่อ Login เข้าไปแล้ว จะแสดง ข้อมูล License ที่เราซื้อมา (Accountนี้ จะเป็น Account ของ License โดยเราจะต้องสร้าง Account เพื่อใช้งานของเราเองอีกต่างหาก เพราะเราอาจมี License หลายตัวก็ได้) ให้เราทำการกดปุ่ม AUTHORIZE ADMINISTARTION ด้านล่าง เพื่อให้สิทธิ์ในการบริหารจัดการ License  กี่ Account หรือสร้าง Account ใหม่
ในหน้านี้จะแจ้ง รายละเอียดข้อมูล License ทั้งหมด เช่นอีเมล์ผู้ซื้อ(ผู้ที่เกี่ยวข้อง) วันหมดอายุ ฯ


ระบบจะแจ้งให้เราใส่ อีเมล์ของเรา เพื่อที่จะเอาไว้บริหารจัดการ License ต่าง ๆ


เมื่อทำการกรอกข้อมูลอีเมล์ แล้ว ระบบจะทำการส่งอีเมล์ไปยังปลายทางที่เรากรอกไว้
ส่วนเราจะกลับมาที่หน้าหลัก ซึ่งจะพบว่า มี Account ที่รอ ยืนยันอยู่


เมื่อเราไปตรวจสอบอีเมล์ที่ส่งมา จะพบว่ามี Link ให้คลิ๊กเพื่อลงทะเบียนกับ Eset (กรณีที่มี Account อยู่แล้วคิดว่า น่าจะเพิ่ม License เข้าไปได้เลย)

เมื่อเข้ามาให้ทำการกรอกข้อมูลในการสร้าง Account ให้ครบถ้วน

กรอกข้อมูลครบ ก็จะให้ยืนยันการลงทะเบียน และกดปุ่ม Login ได้เลยครับ

ทำการ Login ด้วย Account ที่เราสร้างขึ้นจากขั้นตอนที่แล้ว

เมื่อเข้าระบบมาแล้วก็จะพบ License ที่เราสามารพบริหารจัดการได้


เมื่อเราเข้ามาตรวจสอบจาก Account ของ Lincese ก็จะพบว่า Administrator ที่เราเพิ่มเข้ามาได้ยืนยันการใช้งานเรียบร้อยแล้ว


ครับ เพียงเท่านี้ท่านก็จะสามารถบริหารจัดการ License ของ Eset ได้แล้วครับ
(นี่เป็นเพียงวิธีหนึ่งที่ทางทีมงานได้ทดสอบและสามารถใช้งานได้ ซึ่งท่านอื่นอาจใช้วิธีแตกต่างจากนี้ หรืออนาคตทาง Eset อาจเปลี่ยนแปลงระบบนี้ไปจากเดิมก็ได้)