29/12/2565

BlackCat Ransomware สร้างเว็ปไซต์เลียนแบบเว็ปของเหยื่อที่ถูกโจมตีเพื่อเผยแพร่ข้อมูลที่ขโมยออกมา


    BlackCat ransomware หรือในอีกชื่อที่เรียกว่า ALPHV ransomware ได้ปรับเปลี่ยนกลยุทธ์ในการขู่เรียกค่าไถ่เพื่อให้เหยื่อยอมที่จะจ่ายเงินเรียกค่าไถ่ โดยการสร้างเว็ปไซต์เลียนแบบเว็ปของเหยื่อที่ถูกโจมตีเพื่อเผยแพร่ข้อมูลที่ถูกขโมยออกมา ส่งผลให้ผู้ที่ตกเป็นเหยื่อของการโจมตีต้องหาวิธีในการยับยั้งการเผยแพร่ข้อมูล
    BlackCat ransomware หรือ ALPHV ransomware เป็นกลุ่ม Hackers ที่มีแรงจูงใจในการโจมตี คือ เงินเรียกค่าไถ่ โดยมุ่งเป้าหมายไปยังกลุ่มสถาบันทางการเงินฝั่งสหรัฐอเมริกา ยุโรป และเอเชีย อีกทั้งยังพบว่าประเทศไทยเป็นหนึ่งในประเทศที่ตกเป็นเป้าหมายของการโจมตีเช่นกัน

วิธีการเผยแพร่ข้อมูล
    เมื่อวันที่ 26 ธันวาคม 2022 กลุ่ม BlackCat ได้เผยแพร่ตัวอย่างข้อมูลที่ขโมยออกมาจากการโจมตีบริษัทที่ให้บริการทางการเงินรายหนึ่งบนเว็ปไซต์ที่อยู่บน Tor network เพื่อเรียกค่าไถ่ แต่เนื่องจากเหยื่อไม่ตอบสนองกลับมา กลุ่ม BlackCat จึงเผยแพร่ไฟล์ที่ถูกขโมยทั้งหมดเพื่อเป็นบทลงโทษสำหรับเหยื่อที่ไม่ยอมจ่ายค่าไถ่ ซึ่งเป็นขั้นตอนตามมาตรฐานสำหรับกลุ่มแรนซัมแวร์ แต่ด้วยวิธีการใหม่นั่นคือการสร้างเว็ปไซต์เลียนแบบเว็ปของเหยื่อเพื่อเผยแพร่ไฟล์ที่ขโมยมา
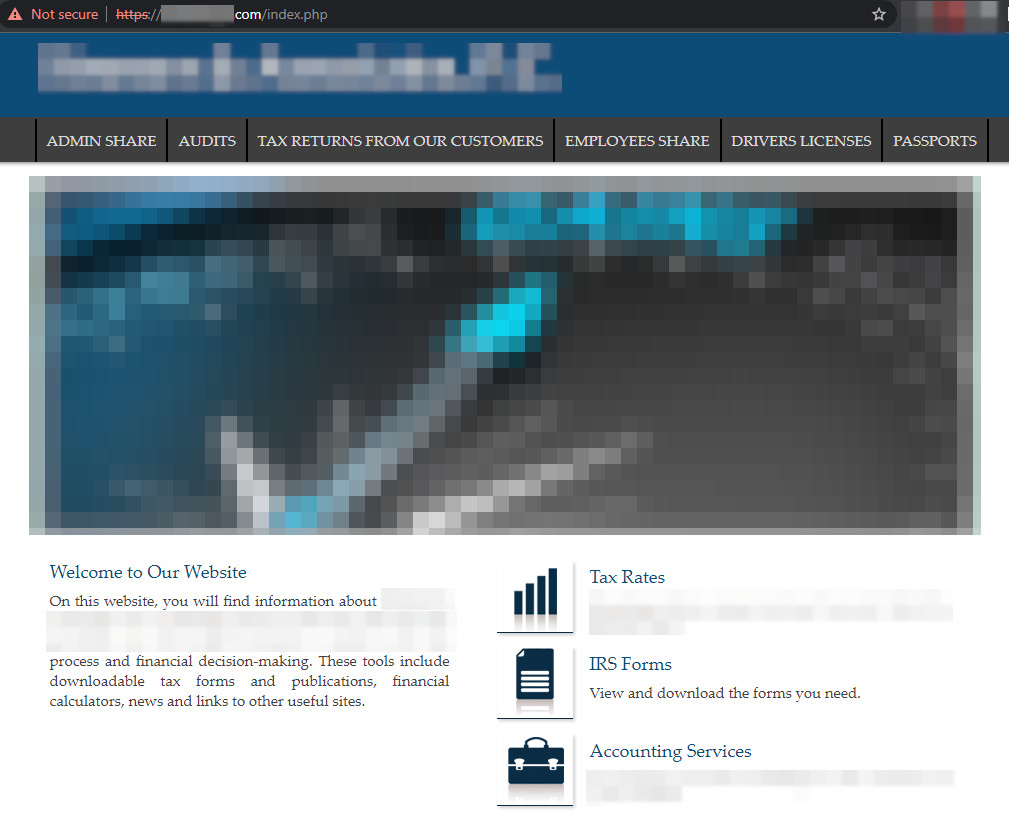

    โดยเว็บไซต์เลียนแบบนี้มีข้อมูลที่ถูกขโมยออกมาจำนวนมาก ตั้งแต่บันทึกพนักงาน, แบบฟอร์มการชำระเงิน, ข้อมูลพนักงาน, ข้อมูลเกี่ยวกับทรัพย์สินและค่าใช้จ่าย, ข้อมูลทางการเงินสำหรับคู่ค้าและการสแกนหนังสือเดินทาง โดยมีขนาดประมาณ 3.5 GB สามารถดาวน์โหลดได้จากบริการไฟล์แชร์ที่ไม่ระบุตัวตนและเว็ปไซต์บน Tor network
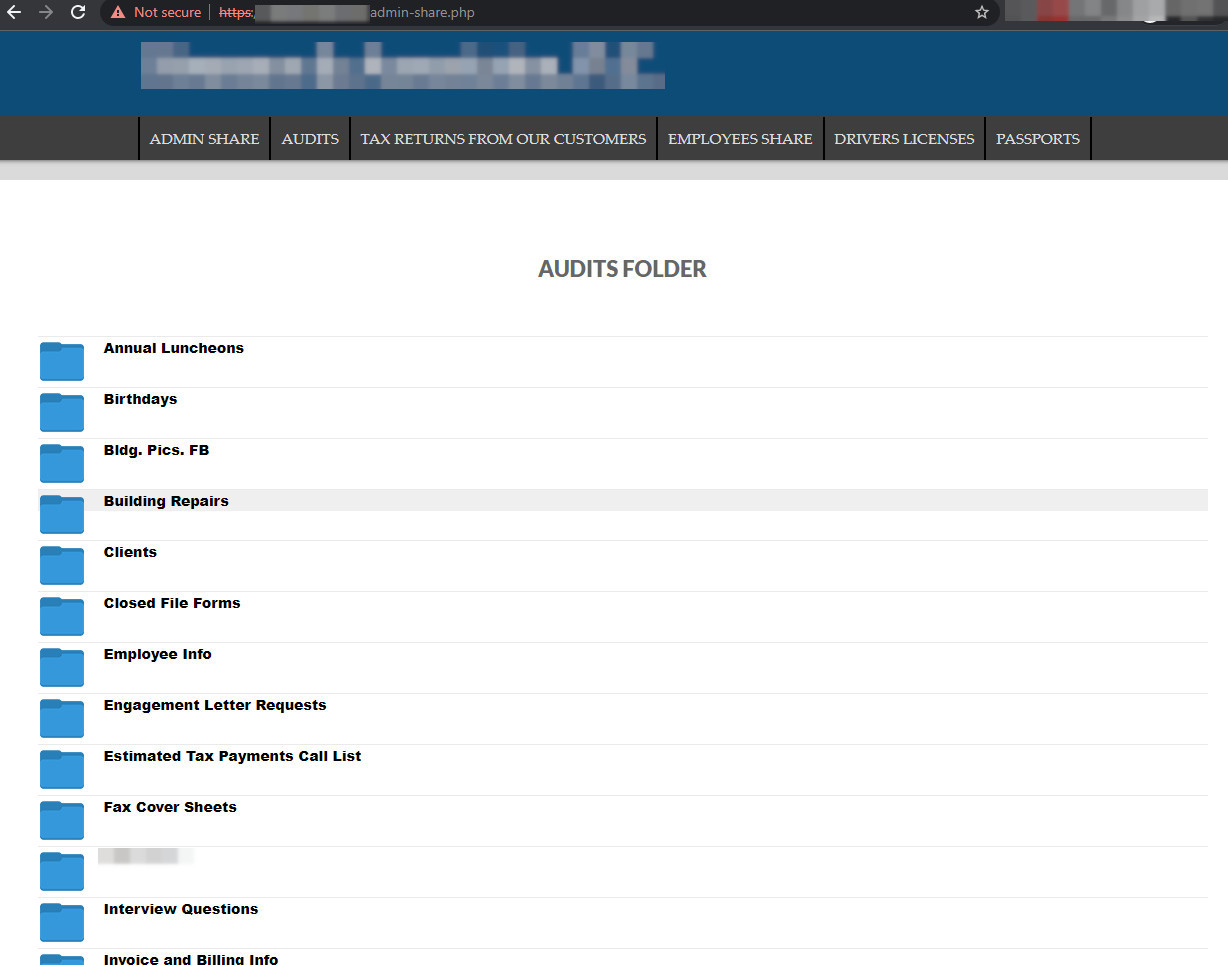


    โดยตอนนี้ยังไม่ทราบแน่ชัดว่าวิธีการนี้จะประสบความสำเร็จเพียงใด ซึ่งพบว่ามีจำนวนผู้เข้าถึงจำนวนมากขึ้นเรื่อย ๆ เนื่องจากข้อมูลไม่มีข้อจำกัดในการเข้าถึงใด ๆ ทั้งสิ้น แต่คาดว่าวิธีการและกลยุทธ์ในการขู่กรรโชกนี้ จะถูกนำไปใช้โดยกลุ่ม Hackers อื่น ๆ ต่อไปในอนาคต

28/12/2565

Fortinet และ Zoho ManageEngine ประกาศแจ้งเตือนช่องโหว่ใหม่ แนะนำให้รีบอัปเดตโดยด่วน


    Fortinet ประกาศการพบช่องโหว่ใหม่ใน FortiADC (Application Delivery Controller) หมายเลข CVE-2022-39947 (คะแนน CVSS: 8.6 ระดับความรุนแรงสูง) ซึ่งเป็นช่องโหว่ของคำสั่ง OS ใน FortiADC ที่ทำให้ผู้โจมตีที่สามารถเข้าถึง web GUI สามารถสั่งรันโค้ด หรือคำสั่งที่ไม่ได้รับอนุญาตผ่านทาง HTTP requests ที่ถูกสร้างขึ้นมาเป็นพิเศษได้โดยไม่ต้องผ่านการตรวจสอบสิทธิ
โดยมีผลกระทบต่อเวอร์ชันต่อไปนี้
  • FortiADC เวอร์ชัน 7.0.0 ถึง 7.0.2
  • FortiADC เวอร์ชัน 6.2.0 ถึง 6.2.3
  • FortiADC เวอร์ชัน 6.1.0 ถึง 6.1.6
  • FortiADC เวอร์ชัน 6.0.0 ถึง 6.0.4
  • FortiADC เวอร์ชัน 5.4.0 ถึง 5.4.5
ทาง Fortinet แนะนำให้ผู้ใช้อัปเกรดเป็น FortiADC เวอร์ชัน 6.2.4 และ 7.0.2 เพื่อปิดช่องโหว่โดยด่วน

ช่องโหว่ ManageEngine
    Zoho ManageEngine ได้ประกาศการพบช่องโหว่ใหม่ใน Password Manager Pro, PAM360 และ Access Manager Plus หมายเลข CVE-2022-47523 (ระดับความรุนแรงสูง) ซึ่งเป็นช่องโหว่ SQL Injection ที่ทำให้ผู้โจมตีสามารถเข้าถึงฐานข้อมูลได้
โดยมีผลกระทบต่อเวอร์ชันต่อไปนี้
  • ManageEngine Password Manager Pro เวอร์ชัน 12200 หรือต่ำกว่า
  • ManageEngine PAM360 เวอร์ชัน 5800 หรือต่ำกว่า
  • ManageEngine Access Manager Plus เวอร์ชัน 4308หรือต่ำกว่า
    โดยทาง Zoho ManageEngine แนะนำให้ผู้ใช้ซอฟต์แวร์เวอร์ชันที่มีช่องโหว่รีบอัปเดตเพื่อปิดช่องโหว่โดยด่วน

27/12/2565

MS Exchange servers ที่มีช่องโหว่กว่า 60,000 เครื่อง เสี่ยงต่อการโจมตีจากช่องโหว่ ProxyNotShell พบมีประเทศไทยด้วย


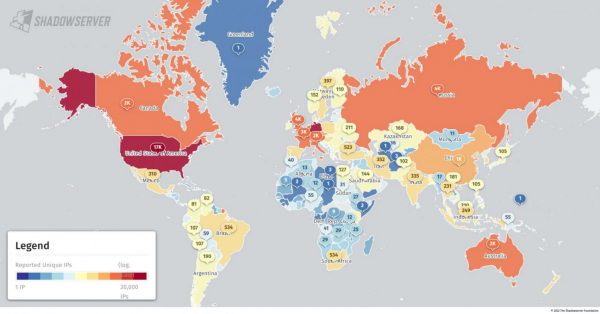
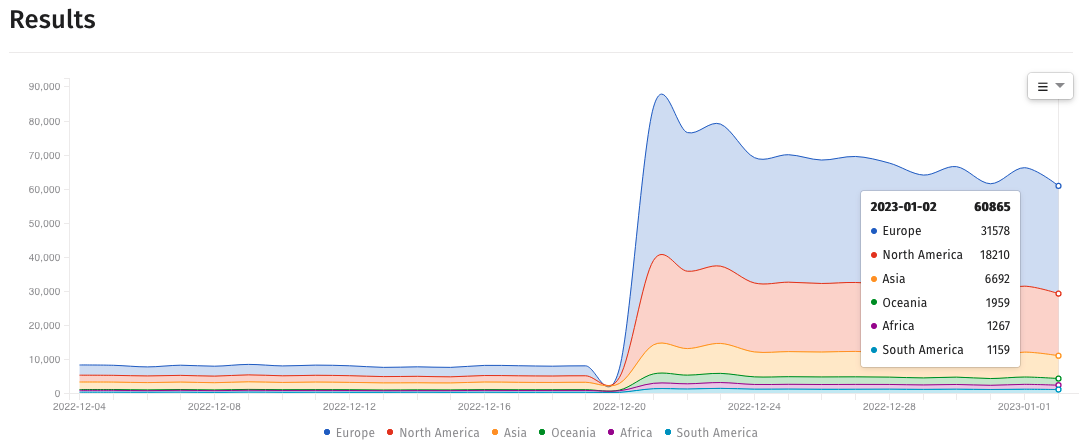
    นักวิจัยด้านความปลอดภัยที่ Shadowserver Foundation ออกมาเปิดเผยว่า จากการสำรวจในวันที่ 2 มกราคม 2023 พบ MS Exchange servers ที่มีช่องโหว่ 60,865 เครื่อง ที่ยังไม่ได้รับการ Update โดยในรายงานพบ MS Exchange servers ที่มีช่องโหว่ตั้งอยู่ในประเทศไทยจำนวน 231 เครื่อง
    ซึ่งเสี่ยงต่อการโจมตีโดย ProxyNotShell โดยที่ปัจจุบันทาง Microsoft ได้ออก Update ด้านความปลอดภัยเพื่อปิดช่องโหว่ดังกล่าวไปก่อนหน้านี้แล้ว


    ProxyNotShell เป็นวิธีการโจมตีช่องโหว่ที่มีหมายเลข CVE-2022-41082 และ CVE-2022-41040 ซึ่งส่งผลกระทบต่อ Exchange Server 2013, 2016 และ 2019 หาก ผู้ไม่ประสงค์ดีสามารถโจมตีได้สำเร็จจะทำให้สามารถยกระดับสิทธิ์ (Privileges Escalate) และสั่งรันโค้ดที่เป็นอันตรายจากระยะไกล (Remote Code Execution) บนเครื่องที่ถูกโจมตีได้


การโจมตี ProxyShell และ ProxyLogon ที่เกิดขึ้นอย่างต่อเนื่อง
  •     BleepingComputer พบข้อมูลว่าช่องโหว่ของ MS Exchange servers ได้ถูกกลุ่มผู้ไม่ประสงค์ดีนำมาใช้โจมตีอยู่เป็นประจำ เช่น
  •     กลุ่ม Play ransomware ที่ใช้ ProxyNotShell ในการหลีกเลี่ยงการตรวจจับ และสั่งรันโค้ดที่เป็นอันตรายจากระยะไกลบน Outlook Web Access (OWA) ของ MS Exchange servers ที่มีช่องโหว่
  •     กลุ่ม FIN7 ที่ได้สร้างแพลตฟอร์ม Checkmarks ที่สร้างขึ้นเพื่อใช้ในการโจมตี MS Exchange servers ที่มีช่องโหว่โดยเฉพาะ ซึ่งจะสแกนหา และใช้ประโยชน์จากช่องโหว่ในการยกระดับสิทธิ์ และสั่งรันโค้ดที่เป็นอันตรายจากระยะไกลบนเครื่องที่สามารถโจมตีได้สำเร็จ
  •     รวมถึง Shodan search ยังได้รายงานว่าพบ MS Exchange servers จำนวนมากที่พบว่ายังออนไลน์อยู่ แต่ยังไม่ได้รับการ Update เพื่อปิดช่องโหว่ ProxyShell และ ProxyLogon ซึ่งเป็นช่องโหว่ที่ถูกโจมตีสูงสุดในปี 2021
วิธีแก้ไข
  •     ทำการUpdateด้านความปลอดภัยบน MS Exchange servers 2013, 2016 และ 2019 ให้เป็นเวอร์ชันล่าสุด

26/12/2565

Play Ransomware ใช้ช่องโหว่บน Microsoft Exchange เพื่อเจาะเข้าถึงเซิร์ฟเวอร์


  CrowdStrike พบกลุ่ม Play Ransomware กำลังใช้เครื่องมือที่ใช้ในการโจมตีช่องโหว่บน Microsoft Exchange ที่ชื่อว่า ProxyNotShell ซึ่งเป็นช่องโหว่ที่ถูกพบในเดือนตุลาคมที่ผ่านมา เพื่อเรียกใช้งานคำสั่งที่เป็นอันตรายจากระยะไกล (RCE) บนเซิร์ฟเวอร์ที่มีช่องโหว่ผ่านทาง Outlook Web Access (OWA) และยังตรวจสอบ พบเครื่องมือที่ใช้ในการโจมตีช่องโหว่ดังกล่าวที่ชื่อว่า “OWASSRF” ขณะทำการวิเคราะห์วิธีการโจมตีของกลุ่ม Play Ransomware ซึ่งพบว่ามีการใช้เซิร์ฟเวอร์ Microsoft Exchange ที่ถูกควบคุมในการโจมตีไปยังระบบอื่น ๆ ของเป้าหมาย

วิธีการโจมตี
    เทคนิค OWASSRF คือการใช้ช่องโหว่ ProxyNotShell เพื่อเข้าถึง Remote PowerShell ของ Microsoft Exchange โดยใช้ช่องโหว่ CVE-2022-41082 รวมไปถึงใช้ช่องโหว่ CVE-2022-41040 ทำการปลอมแปลงค่า server-side request forgery (SSRF) ในการหลีกเลี่ยงการตรวจสอบ (Bypass) และใช้ช่องโหว่ CVE-2022-41080 Outlook Web Access (OWA) เพื่อยกระดับสิทธิ์ของผู้ใช้งาน (Privilege Escalation) บนเซิร์ฟเวอร์ Microsoft Exchange ของเป้าหมาย โดยสามารถโจมตีได้ทั้ง Exchange on-premises, Exchange Online และ Skype for Business Server เมื่อโจมตีได้สำเร็จ Hackers จะติดตั้งโปรแกรม Plink และ Any Desk เพื่อใช้ในการควบคุมจากระยะไกล รวมไปถึงการลบ Windows Event Logs ในเครื่องที่ถูกโจมตีเพื่อปกปิดร่องรอยการถูกโจมตี

  • CVE-2022-41080 (คะแนน CVSS v3: 9.8 ระดับความรุนแรงสูงมาก) เป็นช่องโหว่ที่โจมตีผ่าน Outlook Web Access (OWA) ทำให้สามารถยกระดับสิทธิ์ผู้ใช้งานได้ (Privilege Escalation)
  • CVE-2022-41040 (คะแนน CVSS v3: 8.8 ระดับความรุนแรงสูง) เป็นช่องโหว่ที่ใช้การปลอมแปลงค่า server-side request forgery (SSRF) ส่งผลให้สามารถหลีกเลี่ยงการยืนยันตัวตน และเรียกใช้คำสั่งที่เป็นอันตรายจากระยะไกลได้ (RCE)
  • CVE-2022-41082 (คะแนน CVSS v3: 8.8 ระดับความรุนแรงสูง) เป็นช่องโหว่ที่ทำให้สามารถเรียกใช้คำสั่งที่เป็นอันตรายจากระยะไกล (RCE) ผ่าน Microsoft Exchange PowerShell
    รวมไปถึงทาง CrowdStrike ยังพบอีกว่า OWASSRF PoC ที่สามารถนำไปใช้ในการสร้าง payload การโจมตี ถูกปล่อยออกสู่สาธาณะแล้ว โดย Dray Agha นักวิจัยด้านภัยคุกคามจาก Huntress Labs เป็นผู้พบ PoC ดังกล่าวในวันที่ 14 ธันวาคมที่ผ่านมา ซึ่งทำให้เหล่า Hackers จะสามารถนำ OWASSRF PoC ไปใช้ในการโจมตีต่อได้

ผลิตภัณฑ์ที่ได้รับผลกระทบ
  • Microsoft Exchange Server 2013
  • Microsoft Exchange Server 2016
  • Microsoft Exchange Server 2019
    โดยขณะนี้ทาง Microsoft ได้ออกอัปเดตเพื่อปิดช่องโหว่เหล่านี้แล้ว แนะนำผู้ดูระบบให้รีบอัปเดตทันที

วิธีการป้องกัน
  • อัปเดต Microsoft Exchange Server ที่ได้รับผลกระทบเพื่อลดความเสี่ยงจากการถูกโจมตี

22/12/2565

การโจมตีแบบ Phishing ใช้โพสต์บน Facebook เพื่อหลีเลี่ยงการป้องกันจาก E-mail


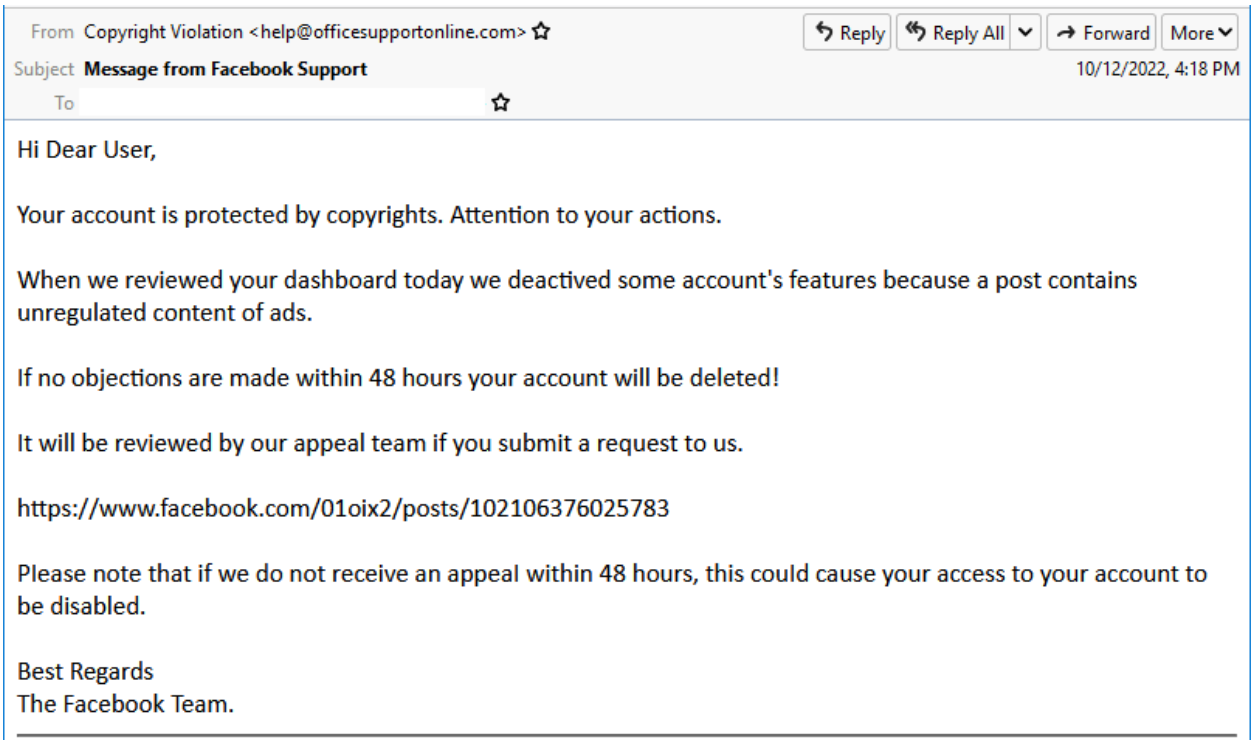
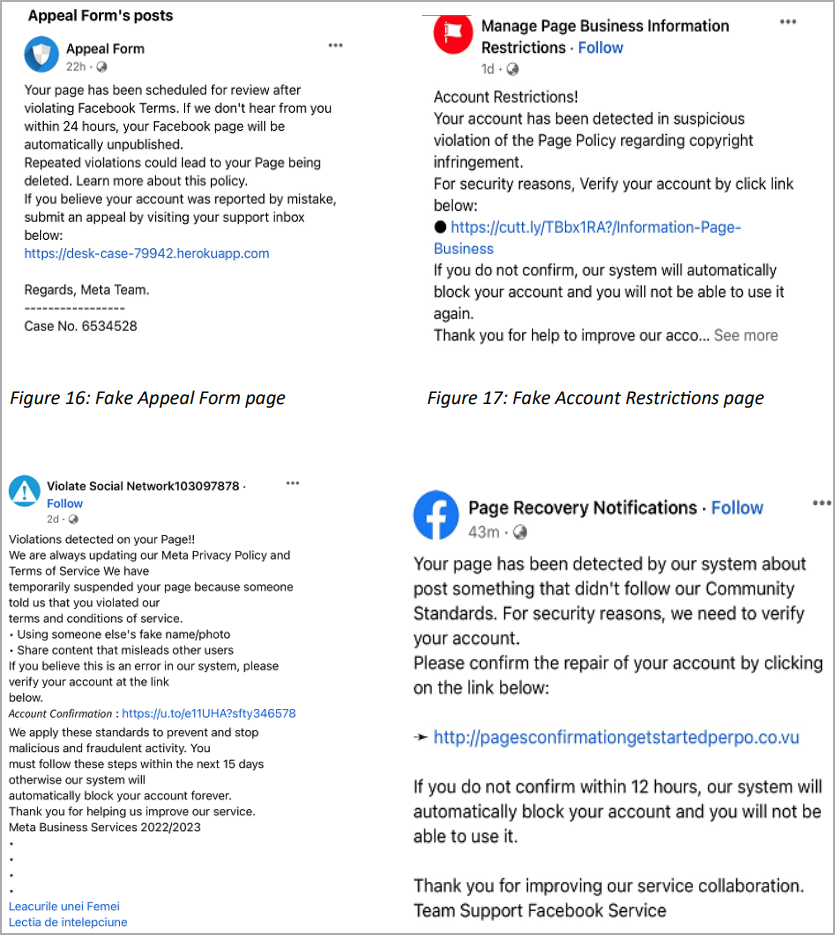
    พบการใช้ Phishing รูปแบบใหม่ โดยการใช้โพสต์ Facebook เป็นส่วนหนึ่งของการโจมตีเพื่อหลอกให้ผู้ใช้ให้ข้อมูลของบัญชีประจำตัว และข้อมูลที่ระบุตัวบุคคลได้ Personally Identifiable Information (PII) E-mail ที่ส่งไปยังเป้าหมาย จะสร้างสถานะการณ์เป็นแจ้งปัญหาด้านลิขสิทธิ์ โพสต์ใดโพสต์หนึ่งของผู้รับโดยเตือนว่า บัญชีของพวกเขา จะถูกลบใน 48 ชั่วโมง ถ้าไม่ยื่นอุทธรณ์


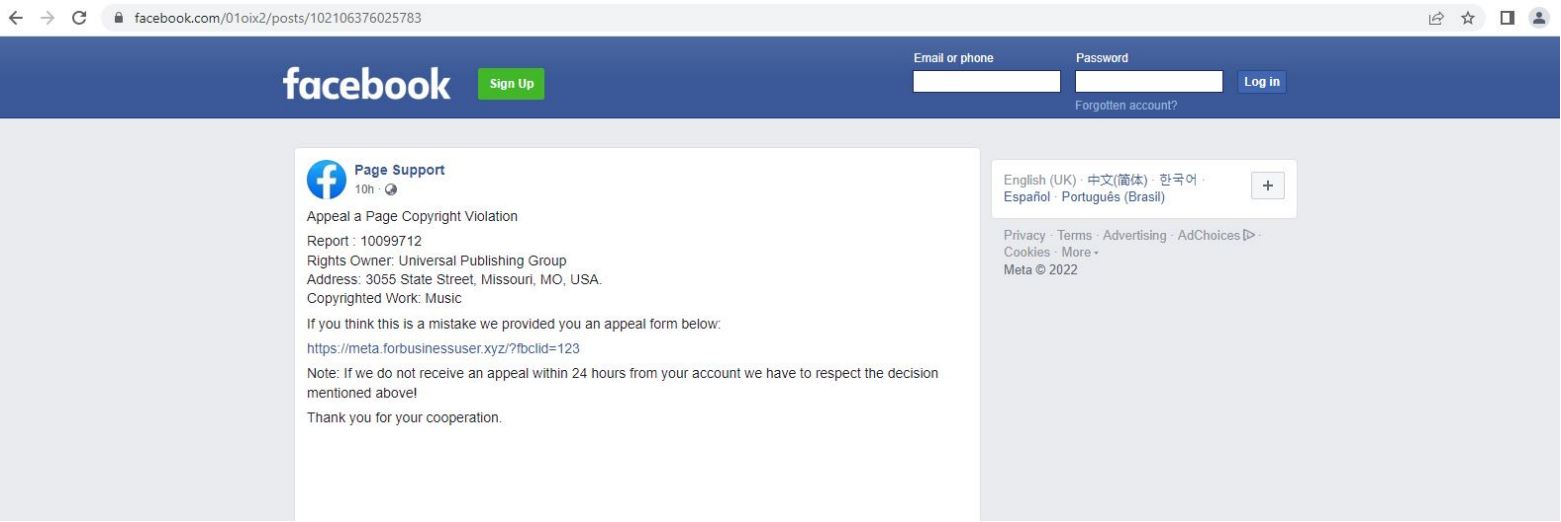
    โดย Link ที่ให้กดเพื่อ ยื่นอุทธรณ์ในการลบบัญชี จะเป็นโพสต์จริงบน Facebook.com ซึ่งช่วยให้ผู้ไม่ประสงค์ดี สามารถผ่านระบบ การป้องกันของ E-mail และทำให้มั่นใจได้ว่า ข้อความได้ถูกส่งไปยัง กล่องจดหมายของเป้าหมาย โดย โพสต์บน Facebook จะปลอมเป็น “Page Support” โดยใช้ Facebook logo เพื่อให้เห็นราวกับว่าทาง Facebook เป็นผู้จัดการเรื่องจริง ๆ


    อย่างไรก็ตาม ในโพสต์นั้นจะมี Link ไปยังหน้าต่าง Phishing ภายนอกอีกครั้งหนึ่งในชื่อ Meta เป็นเจ้าของบริษัท Facebook เพื่อลดโอกาสที่ เป้าหมายจะตระหนักถึงการโจมตีครั้งนี้ ผู้เชี่ยวชาญ ของ Trustwave ค้นพบว่า การ Phishing นี้พบว่ามี 3 URLs ที่ยังคงออนไลน์อยู่
meta[.]forbusinessuser[.]xyz/?fbclid=123
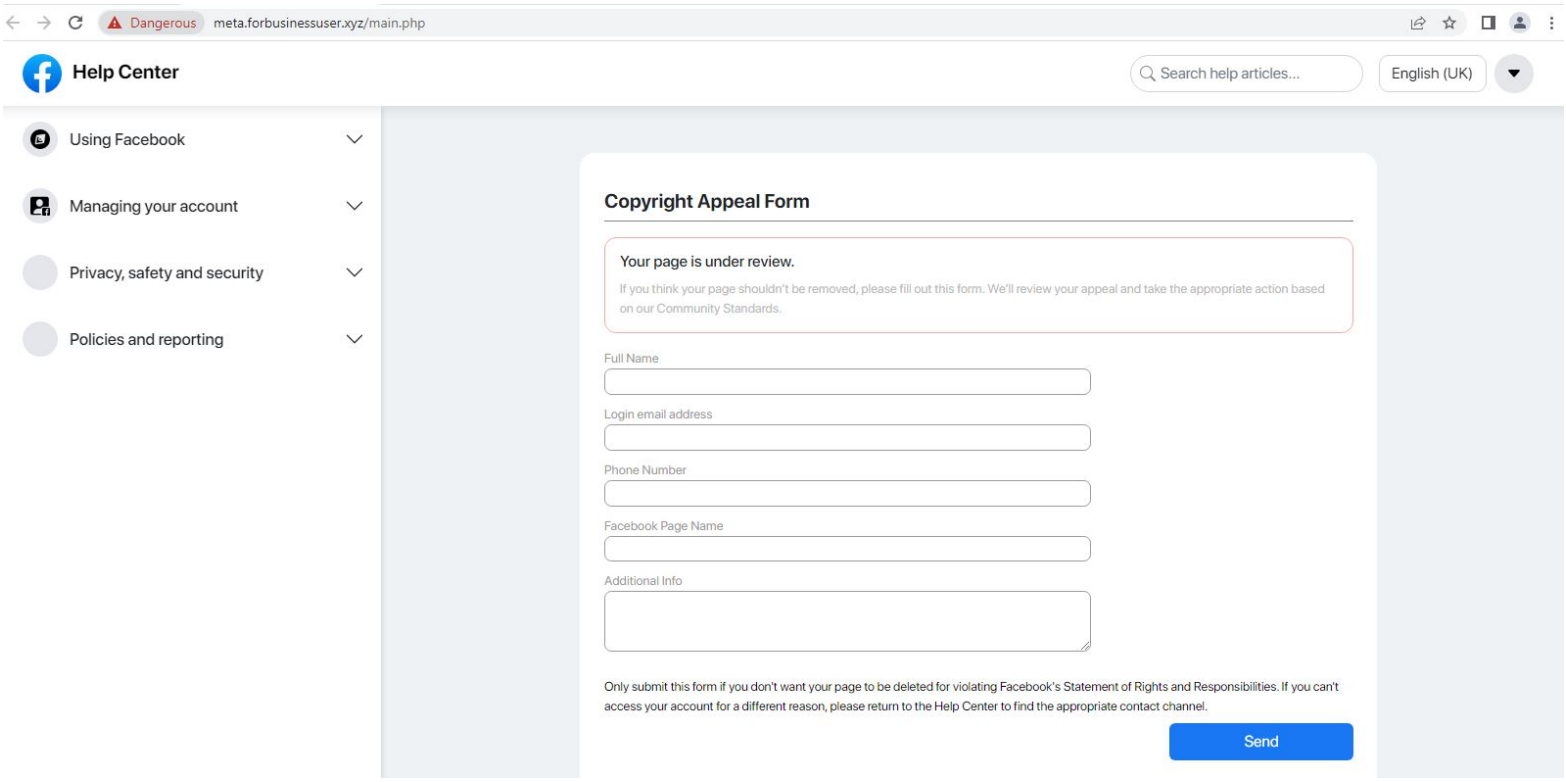
meta[.]forbusinessuser[.]xyz/main[.]php
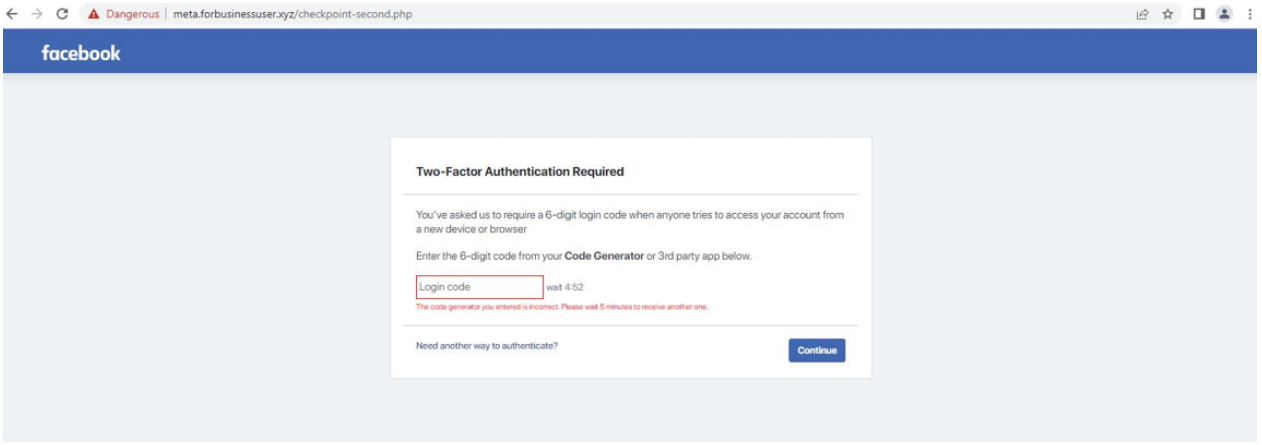
meta[.]forbusinessuser[.]xyz/checkpoint[.]php
    เว็ปไซต์ Phishing ที่ถูกสร้างขึ้นมาให้ดูเหมือนกับ Page Facebook แบบถูกลิขสิทธิ์ ซึ่งมีแบบฟอร์ม ที่ให้เหยื่อกรอกข้อมูลชื่อเต็ม, Email, เบอร์มือถือ, ชื่อผู้ใช้


    ขึ้นอยู่กับข้อมูลที่ส่ง และ Page นี้ยังเก็บ IP address ของเหยื่อ และข้อมูลตำแหน่ง และแอบนำเอาทุกอย่าง ไปที่ บัญชี Telegram ที่ผู้ไม่ประสงค์ดีควบคุมอยู่ ผู้ไม่ประสงค์ดี อาจจะเก็บข้อมูลเพิ่ม โดยผ่านการป้องกันแบบลายนิ้วมือ หรือคำถามความปลอดภัย ในขณะที่กำลังยึด บัญชี Facebook ของเหยื่ออยู่ ในขณะเดียวกัน ก็จะนำเหยื่อไปสู่หน้า Phishing หน้าต่อไป โดยจะแสดง ความต้องการรหัสปลอมแบบใช้ครั้งเดียว (OTP) จำนวน 6 หลัก พร้อมจำกัดเวลา


    เมื่อไรก็ตามที่เหยื่อใส่ Code มาจะแจ้งผลเป็น Error และถ้ามีการคลิ๊ก ‘Need another way to authenticate?’ ผู้เชี่ยวชาญ ของ Trustwave พบว่า ผู้ไม่ประสงค์ดีใช้ Goolgle Analytics บนหน้า Phishing เพื่อช่วยให้พวกเขาสามารถติดตาม ประสิทธิภาพการบุกรุกได้ดีขึ้น

เทคนิคที่ใช้เผยแพร่ 
Trustware รายงานว่า ได้พบหลาย บัญชี Facebook ที่กำลังสร้างโพสต์ปลอม เพื่อให้ดูเหมือน Support page ที่จะนำเหยื่อไปยัง Phishing website


    โพสต์เหล่านี้ ใช้ URL shorteners สำหรับ Link ที่เป็น Phishing website เพื่อหลบการตั้งค่าสถานะต่าง ๆ และถูกลบ โดย Social media platform นั้น ๆ เหยื่ออาจเข้าสู่โพสต์ จากทาง Phishing email เหมือนกับในรายงานก่อนหน้านี้หรือ ทางข้อความตอบรับบน Facebook 

วิธีการป้องกัน
  • ตรวจสอบ URL ของลิงก์ทุกครั้งในการกรอกข้อมูล รวมถึงไม่กดเข้าลิงก์ที่ไม่น่าเชื่อถือ
  • เข้าร่วมการ Training Cybersecurity Awareness เพื่อสร้างความตระหนักถึงภัยคุกคามทางไซเบอร์ และการใช้งาน Social Media