- CVE-2024-22267 (CVSS score: 9.3) ช่องโหว่ use-after-free ในอุปกรณ์ Bluetooth ที่อาจถูกโจมตีโดยผู้โจมตีที่เข้าถึงสิทธิ์ local admin บนเครื่อง Virtual machine เพื่อทำการเรียกใช้โค้ดในขณะที่ Virtual VMX กำลังทำงานอยู่บน Host
- CVE-2024-22268 (CVSS score: 7.1) ช่องโหว่ heap buffer-overflow ในฟังก์ชั่นการทำงานของ Shader ที่อาจถูกโจมตีโดยผู้โจมตีที่ไม่จำเป็นต้องเข้าถึงสิทธิ์ admin พร้อมการเปิดใช้งาน 3D graphics เพื่อสร้างเงื่อนไขให้เกิด DoS
- CVE-2024-22269 (CVSS score: 7.1) ช่องโหว่ information disclosure ของอุปกรณ์ Bluetooth ที่อาจถูกโจมตีโดยผู้โจมตีที่เข้าถึงสิทธิ์ local admin บนเครื่อง Virtual machine เพื่ออ่านข้อมูลสำคัญที่อยู่ในหน่วยความจำ hypervisor จากเครื่อง Virtual machine
- CVE-2024-22270 (CVSS score: 7.1) ช่องโหว่ information disclosure ในฟังก์ชันการทำงานของ Host Guest File Sharing (HGFS) ที่อาจถูกโจมตีโดยผู้โจมตีที่เข้าถึงสิทธิ์ local admin บนเครื่อง Virtual machine เพื่ออ่านข้อมูลสำคัญที่อยู่ในหน่วยความจำ hypervisor จากเครื่อง Virtual machine
21/05/2567
VMware ออกแพตซ์แก้ไขช่องโหว่ด้านความปลอดภัยที่ความรุนแรงอยู่ในระดับ Critical ในผลิตภัณฑ์ Workstation และ Fusion
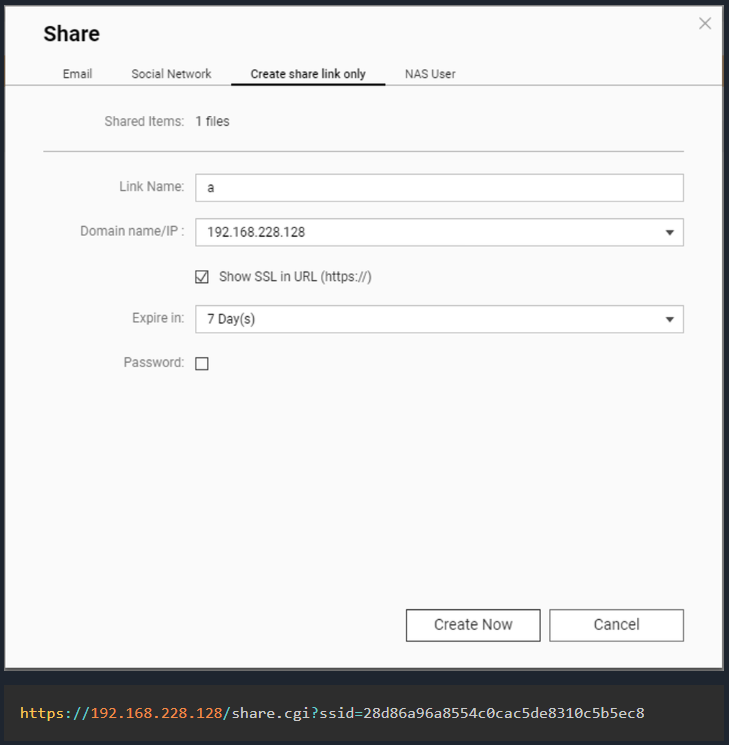
QNAP Zero-day ในฟังก์ชั่นการ Share ถูกใช้เป็นช่องทางการโจมตีด้วย RCE
- WatchTowr Labs ออกมาเผยถึงช่องโหว่ QTS ส่วนใหญ่เกี่ยวข้องกับการเรียกใช้โค้ดระยะไกล, Buffer Overflows, memory corruption, authentication bypass และ
- ปัญหาการใช้งาน XSS บนอุปกรณ์ NAS โดยที่ทาง WatchTowr ได้สรุปช่องโหว่ทั้ง 15 รายการที่พบดังนี้:
- CVE-2023-50361: การใช้ sprintf ที่ไม่ปลอดภัยใน getQpkgDir ที่ถูกเรียกใช้จาก userConfig.cgi
- CVE-2023-50362: การใช้ฟังก์ชัน SQLite ที่ไม่ปลอดภัยซึ่งสามารถเข้าถึงได้ผ่านพารามิเตอร์ addPersonalSmtp ไปยัง userConfig.cgi
- CVE-2023-50363: การตรวจสอบสิทธิ์ที่ขาดหายไปทำให้สามารถปิดใช้งานการตรวจสอบสิทธิ์แบบสองปัจจัยสำหรับผู้ใช้ที่กำหนดเองได้
- CVE-2023-50364: ฮีปโอเวอร์โฟลว์ผ่านชื่อไดเร็กทอรีแบบยาวเมื่อดูรายการไฟล์โดยฟังก์ชัน get_dirs ของ privWizard.cgi
- CVE-2024-21902: การตรวจสอบสิทธิ์ที่ขาดหายไปทำให้ผู้ใช้ทุกคนสามารถดูหรือล้างบันทึกของระบบและดำเนินการเพิ่มเติมได้
- CVE-2024-27127: Double-Free ใน utilRequest.cgi ผ่านฟังก์ชัน Delete_share
- CVE-2024-27128: Stack overflow ในฟังก์ชัน check_email ซึ่งสามารถเข้าถึงได้ผ่านการดำเนินการ share_file และ send_share_mail ของ utilRequest.cgi
- CVE-2024-27129: การใช้ strcpy อย่างไม่ปลอดภัยในฟังก์ชัน get_tree ของ utilRequest.cgi
- CVE-2024-27130: การใช้ strcpy อย่างไม่ปลอดภัยใน No_Support_ACL เข้าถึงได้โดยฟังก์ชัน get_file_size ของ share.cgi
- CVE-2024-27131: การปลอมแปลงบันทึกผ่าน x-forwarded-for อนุญาตให้ผู้ใช้ทำให้การดาวน์โหลดได้รับการบันทึกตามที่ร้องขอจากแหล่งที่มาที่กำหนดเอง
- WT-2023-0050: ภายใต้มาตรการคว่ำบาตรที่ขยายเวลาออกไปเนื่องจากปัญหาที่ซับซ้อนอย่างไม่คาดคิด
- WT-2024-0004: XSS ที่จัดเก็บผ่านข้อความ syslog ระยะไกล
- WT-2024-0005: XSS ที่จัดเก็บไว้ผ่านการค้นหาอุปกรณ์ระยะไกล
- WT-2024-0006: ไม่มีการจำกัดอัตราใน API การรับรองความถูกต้อง
- WT-2024-00XX: อยู่ภายใต้การคว่ำบาตร 90 วันตาม VDP
20/05/2567
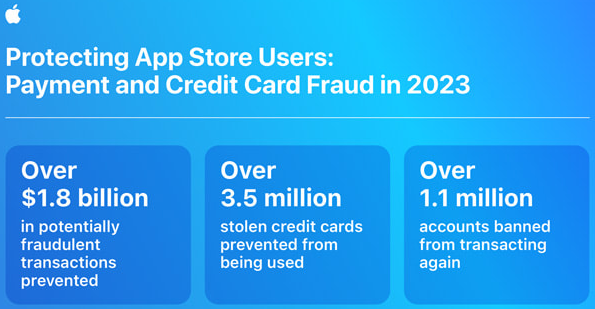
Apple เผยผลการป้องกันการโกงบนบริการ App Store ถึงมูลค่า 7 พันล้านดอลลาร์สหรัฐในระยะ 4 ปีที่ผ่านมา
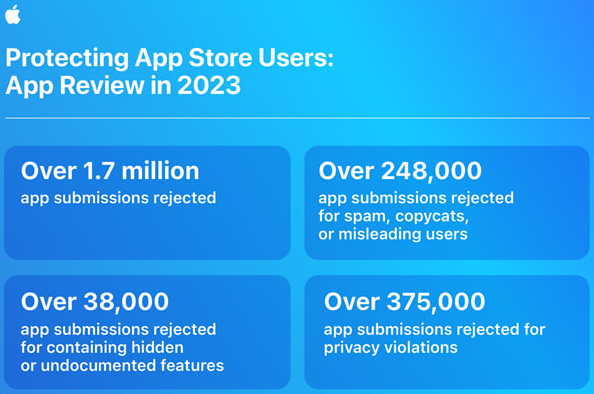
- ในจำนวนนี้ 248,000 รายการถูกปฏิเสธเนื่องจากเป็นสแปม ลอกเลียนแบบ หรือทำให้ผู้ใช้งานเข้าใจผิด
- 38,000 รายการถูกปฏิเสธเนื่องจากมีคุณลักษณะที่ซ่อนอยู่ หรือไม่มีเอกสารอ้างอิง
- 375,000 รายการถูกปฏิเสธเนื่องจากการละเมิดความเป็นส่วนตัวต่าง ๆ
- 47,000 รายการถูกปฏิเสธเนื่องจากเป็นแอปที่ผิดกฎหมายละเมิดลิขสิทธิ์
- 40,000 รายการถูกถอดออก หรือปฏิเสธเพราะใช้กลยุทธ์ "bait-and-switch"
- และ 98,000 รายการคาดว่า "อาจฉ้อโกง" และถูกบล็อกไว้ก่อน
- ดาวน์โหลดเฉพาะแอปจาก App Store อย่างเป็นทางการเท่านั้น หลีกเลี่ยงการใช้งาน third-party แอป
- อ่าน reviews ของผู้ใช้งานอื่น ๆ อย่างละเอียด และมองหาสัญญาณของการฉ้อโกง เช่น การให้คะแนนที่สูงอย่างน่าสงสัย พร้อม reviews ที่มีรายละเอียดเพียงเล็กน้อย
- ใช้ซอฟต์แวร์จากนักพัฒนาที่มีชื่อเสียงซึ่งมีผลงานจากโครงการที่น่าเชื่อถือเท่านั้น
- สังเกตการขอ permissions ที่แอปร้องขอ และปฏิเสธการเข้าถึงที่ไม่จำเป็น
- อัปเดตระบบปฏิบัติการ และแอปของอุปกรณ์ให้เป็นเวอร์ชันล่าสุดอยู่เสมอ
- ลบแอปที่ไม่ได้ใช้งาน และเพิกถอน permissions สำหรับแอปที่ไม่ได้ใช้
17/05/2567
ปัญหาการอัปเดต Windows Server 2019 ล้มเหลว
ปัญหาการอัปเดต Windows Server 2019 ล้มเหลว จากข้อมูพบปัญหาการอัปเดต Windows Server 2019 cumulative updates May 2024 Patch Tuesday ล้มเหลว โดยแสดงข้อผิดพลาดรหัส 0x800f0982 ซึ่งยังไม่ทราบสาเหตุที่แน่ชัด คาดว่าเกี่ยวข้องกับแพ็คภาษาอังกฤษที่ขาดหายไปบนเซิร์ฟเวอร์
วิธีแก้ไขชั่วคราวสำหรับปัญหานี้
1. ติดตั้งแพ็คภาษาอังกฤษ
ดาวน์โหลดแพ็คภาษาอังกฤษสำหรับ
Windows
Server 2019 จากเว็บไซต์ของ Microsoft คลิกที่ลิงก์
เพื่อดาวน์โหลด
ติดตั้งแพ็คภาษาอังกฤษบนเซิร์ฟเวอร์
รีสตาร์ทเซิร์ฟเวอร์
ลองติดตั้งการอัปเดตอีกครั้ง
2. เปลี่ยนชื่อโฟลเดอร์ Language
Resource:
หยุดบริการ
Windows
Update: net stop wuauserv
เปลี่ยนชื่อโฟลเดอร์
C:\Windows\WinSxS\Manifest
เป็น C:\Windows\WinSxS\Manifest.old
เริ่มบริการ
Windows
Update: net start wuauserv
ลองติดตั้งการอัปเดตอีกครั้ง
Ref : BleepingComputer
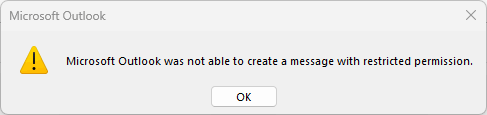
Microsoft เสนอวิธีแก้ไขชั่วคราว ปัญหาอีเมล การตอบกลับอีเมลที่เข้ารหัสของ Outlook
ผู้ใช้งาน Microsoft 365
หลายคนประสบปัญหาไม่สามารถตอบกลับอีเมลที่เข้ารหัสลับโดยใช้ Outlook
Desktop โดยปัญหานี้เกิดจากข้อบกพร่องที่ส่งผลกระทบต่อผู้ใช้บน Current
Channel เวอร์ชัน 2402 (Build 17328.20142) และสูงกว่าเท่านั้น
วิธีแก้ไขชั่วคราว
แม้ว่าไมโครซอฟท์จะยังไม่มีการแก้ไขถาวร แต่ผู้ใช้งานสามารถใช้วิธีแก้ไขชั่วคราวดังต่อไปนี้:
ใช้ Outlook ใหม่
ไมโครซอฟท์แนะนำให้ใช้ Outlook เวอร์ชันใหม่ซึ่งไม่ได้รับผลกระทบจากปัญหานี้
ใช้ Outlook Web Access (OWA) ผู้ใช้งานสามารถเข้าถึง OWA ผ่านเว็บเบราว์เซอร์เพื่อตอบกลับอีเมลที่เข้ารหัส
ย้อนกลับไปใช้งาน Outlook Desktop เวอร์ชันเก่า ผู้ใช้งานสามารถถอนการติดตั้ง Outlook Desktop เวอร์ชันปัจจุบันและติดตั้งเวอร์ชันเก่าได้
โดยหลังจากพบการแจ้งปัญหาผ่านเว็บไซต์ชุมชนของไมโครซอฟท์กำลังเร่งแก้ไขปัญหานี้
ผู้ใช้งานสามารถใช้วิธีแก้ไขชั่วคราวที่แนะนำข้างต้นได้ในระหว่างรอการแก้ไขถาวร
Ref : BleepingComputer