19/12/2567

วิธีป้องกันการโจมตีแบบ Password Spray Attack ที่เกิดขึ้นกับ Netscaler


    Citrix Netscaler ได้กลายเป็นเป้าหมายล่าสุดของการโจมตีในรูปแบบ Password Spray ในปีนี้ โดยมุ่งเป้าไปที่อุปกรณ์ edge networking และ cloud platform เพื่อโจมตีเครือข่ายขององค์กร
    ในเดือนมีนาคม 2024 ทาง Cisco รายงานว่าพบ Hacker กำลังทำการโจมตีแบบ Password Spray บนอุปกรณ์ VPN ของ Cisco ซึ่งบางครั้งการโจมตีดังกล่าวทำให้เกิด Denial-of-Service ทำให้ Cisco ค้นพบช่องโหว่ DDoS ซึ่งได้ทำการแก้ไขไปแล้วในเดือนตุลาคม 2024
    ในเดือนตุลาคม 2024 ทาง Microsoft ได้แจ้งเตือนว่า Quad7 Botnet กำลังมุ่งเป้าโจมตีอุปกรณ์เครือข่าย เช่น TP-Link, Asus, Ruckus, Axentra และ Zyxel เพื่อโจมตีแบบ Password Spray ผ่าน cloud services
    รวมถึงหน่วยงานความปลอดภัยทางไซเบอร์ของเยอรมนี (BSI) ได้แจ้งเตือนถึงรายงานจำนวนมากที่ระบุว่าอุปกรณ์ Citrix Netscaler ตกเป็นเป้าหมายของการโจมตีด้วยวิธีการ Password Spray ในลักษณะที่คล้ายกัน เพื่อขโมยข้อมูล login credentials เพื่อเข้าสู่เครือข่าย
    ข่าวการโจมตี Citrix Netscaler ดังกล่าวได้รับการรายงานครั้งแรกโดย Born City เมื่อสัปดาห์ที่แล้ว โดยผู้ใช้งานระบุว่าพวกเขาเริ่มประสบกับการโจมตีแบบ Brute Force Attacks บนอุปกรณ์ Citrix Netscaler ของพวกเขามาตั้งแต่เดือนพฤศจิกายน 2024 และต่อเนื่องถึงเดือนธันวาคม 2024
    ผู้ใช้งานบางรายระบุว่า ได้ถูกโจมตีเพื่อเข้าถึงข้อมูล account credentials โดยใช้ชื่อผู้ใช้ทั่วไปหลากหลายประเภทระหว่าง 20,000 ถึง 1 ล้านครั้ง โดยมีรายละเอียดดังนี้:
test, testuser1, veeam, sqlservice, scan, ldap, postmaster, vpn, fortinet, confluence, vpntest, stage, xerox, svcscan, finance, sales รวมไปถึง การโจมตีแบบ Password Spray ได้แก่ ชื่อ, ชื่อ-นามสกุล และที่อยู่อีเมล

Citrix ออกคำแนะนำการป้องกัน
    Citrix ได้ออกเอกสารแจ้งเตือนด้านความปลอดภัยเกี่ยวกับการโจมตีด้วยวิธีการ Password Spray ที่กำลังเพิ่มมากขึ้นในอุปกรณ์ Netscaler และได้ให้แนวทางแก้ไขเกี่ยวกับวิธีลดผลกระทบจากการโจมตีดังกล่าว
    Citrix ระบุว่าการโจมตีด้วยวิธีการ Password Spray นั้นมีต้นทางจาก IP addresses ที่หลากหลาย ทำให้ยากต่อการบล็อก IP หรือการทำ rate limiting รวมถึงการพยายาม authentication จำนวนมากที่เกิดขึ้นอย่างกะทันหันอาจทำให้อุปกรณ์ Citrix Netscaler ที่กำหนดค่าไว้ให้ใช้ normal login volume เกิดการบันทึกข้อมูล log ที่มากขึ้น และทำให้ไม่สามารถใช้อุปกรณ์ได้ หรือมีปัญหาด้านประสิทธิภาพการทำงาน
ทั้งนี้การโจมตีที่ถูกพบ authentication requests จะมุ่งเป้าไปที่ pre-nFactor endpoints ซึ่งเป็น historical authentication URL ที่ใช้เพื่อความเข้ากันได้กับ legacy configurations

Citrix ได้เผยแพร่แนวทางลดผลกระทบจากการโจมตี ได้แก่:
    เปิดใช้งาน multi-factor authentication (MFA) ก่อน LDAP factor เนื่องจากการโจมตีมุ่งเป้าไปที่ IP addresses ทาง Citrix แนะนำให้สร้าง Policy เพื่อให้ authentication requests ถูกยกเลิก ยกเว้นจะพยายาม authentication กับชื่อโดเมนที่ระบุไว้
    บล็อก Netscaler endpoints ที่เกี่ยวข้องกับ pre-nFactor authentication requests เว้นแต่จะจำเป็นต้องใช้สำหรับ environment ขององค์กร
    ใช้ Web application firewall (WAF) เพื่อบล็อกที่ IP addresses ที่มีความเสี่ยง ที่เกิดจากพฤติกรรมอันตรายก่อนหน้า
    Citrix ระบุว่าลูกค้าที่ใช้บริการ Gateway ไม่จำเป็นต้องใช้แนวทางลดผลกระทบเหล่านี้ เนื่องจากแนวทางเหล่านี้ใช้กับอุปกรณ์ NetScaler/NetScaler Gateway ที่ติดตั้งภายใน On premise หรือ On cloud เท่านั้น ซึ่งจะส่งผลกระทบเฉพาะ NetScaler firmware versions ที่สูงกว่า หรือเท่ากับ 13.0 เท่านั้น

สามารถตรวจสอบคำแนะนำโดยละเอียดเพิ่มเติมเกี่ยวกับวิธีการใช้แนวทางลดผลกระทบเหล่านี้ได้ใน Citrix advisory

18/12/2567

พบมัลแวร์ Rootkit ตัวใหม่ ‘Pumakit’ ซ่อนตัวอยู่บนระบบ Linux


    พบมัลแวร์ rootkit ตัวใหม่บนระบบ Linux ชื่อ 'Pumakit' ซึ่งใช้เทคนิคการซ่อนตัว และการยกระดับสิทธิ์ขั้นสูงเพื่อปกปิดการมีอยู่ในระบบ
    มัลแวร์ดังกล่าวเป็นชุดซอฟต์แวร์หลายส่วน ประกอบไปด้วย Dropper, ไฟล์ปฏิบัติการที่ทำงานในหน่วยความจำ, kernel module rootkit และ shared object (SO) userland rootkit
    Pumakit ถูกพบโดย Elastic Security ในไฟล์ไบนารีชื่อ 'cron' ที่ถูกอัปโหลดไว้บน VirusTotal เมื่อวันที่ 4 กันยายน 2024 โดยทางทีมงานได้ระบุว่า ยังไม่ทราบอย่างแน่ชัดว่าใครเป็นผู้ใช้งาน
    หรือเป้าหมายของมัลแวร์คืออะไร โดยปกติ เครื่องมือเหล่านี้จะถูกใช้โดยผู้ไม่หวังดีที่มีความเชี่ยวชาญสูง ซึ่งมุ่งเป้าไปที่โครงสร้างพื้นฐานที่สำคัญ และระบบขององค์กร เพื่อขโมยข้อมูล, ข้อมูลทางการเงิน และก่อให้เกิดการหยุดชะงักของระบบ

The Pumakit
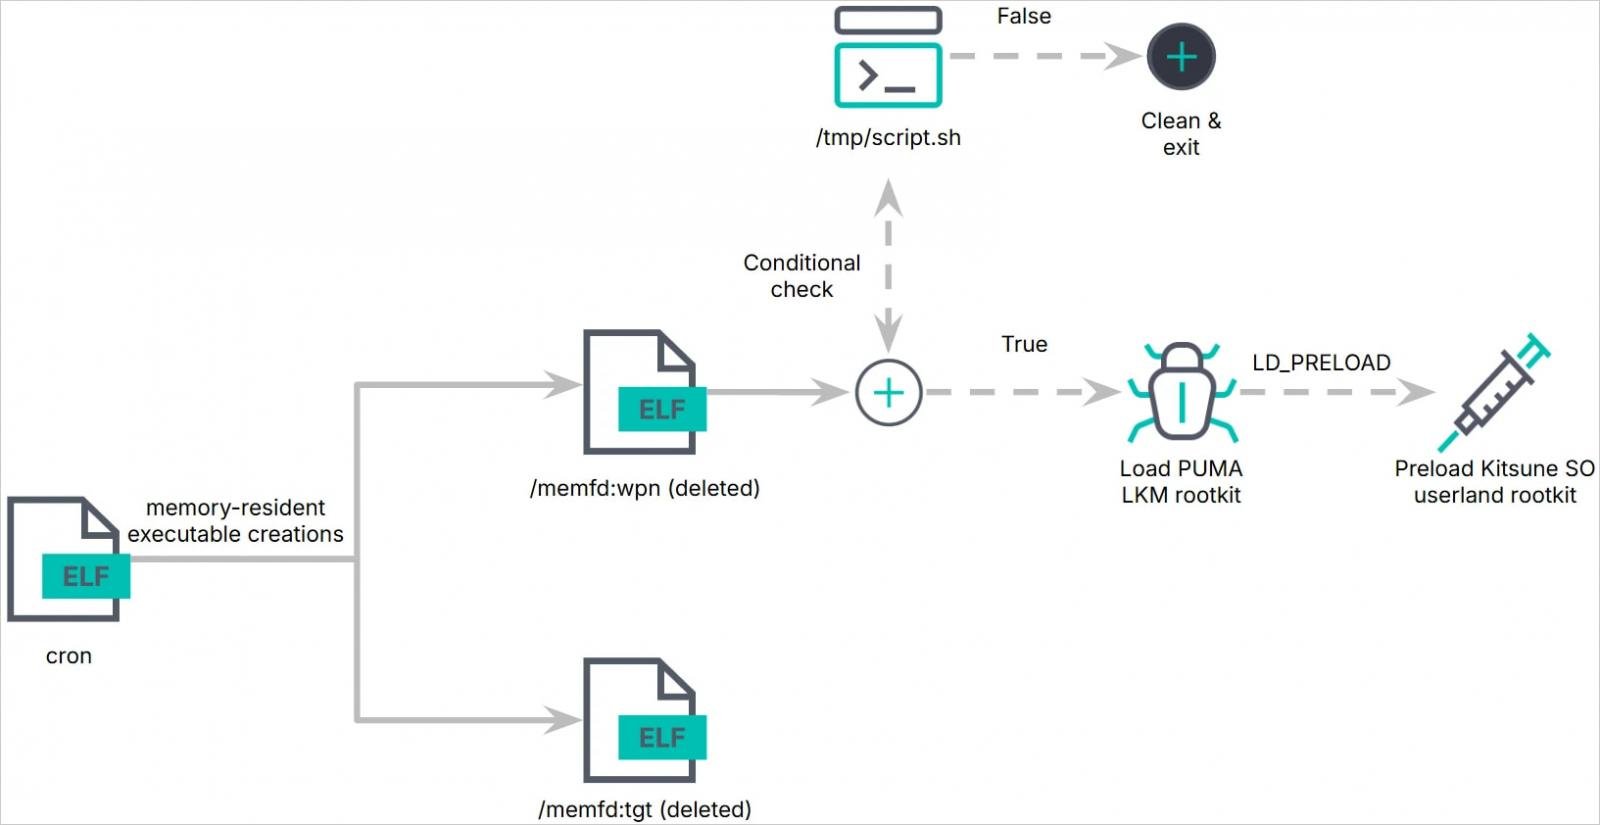
    Pumakit ใช้การโจมตีแบบหลายขั้นตอน โดยเริ่มจาก dropper ที่ชื่อ 'cron' ซึ่งจะดำเนินการดาวน์โหลด Payload ที่ฝังอยู่ใน ('/memfd:tgt' และ '/memfd:wpn') ทั้งหมดจากหน่วยความจำ
    Payload '/memfd:wpn' ทำงานใน child process โดยจะดำเนินการตรวจสอบสภาพแวดล้อม และแก้ไข kernel image ก่อนที่จะติดตั้งโมดูล LKM rootkit ('puma.ko') ลงในเคอร์เนลของระบบ
    สิ่งที่ฝังอยู่ภายใน LKM rootkit คือ Kitsune SO ('lib64/libs.so') ซึ่งทำหน้าที่เป็น userland rootkit โดยจะแทรกเข้าไปใน process ต่าง ๆ โดยใช้ 'LD_PRELOAD' เพื่อดักจับการเรียกใช้คำสั่งระบบในระดับผู้ใช้งาน (user level)


การยกระดับสิทธิ์อย่างลับ ๆ
    Rootkit ทำงานตามเงื่อนไข โดยตรวจสอบลักษณะเคอร์เนล, สถานะ Secure Boot และเงื่อนไขอื่น ๆ ก่อนเริ่มการทำงาน
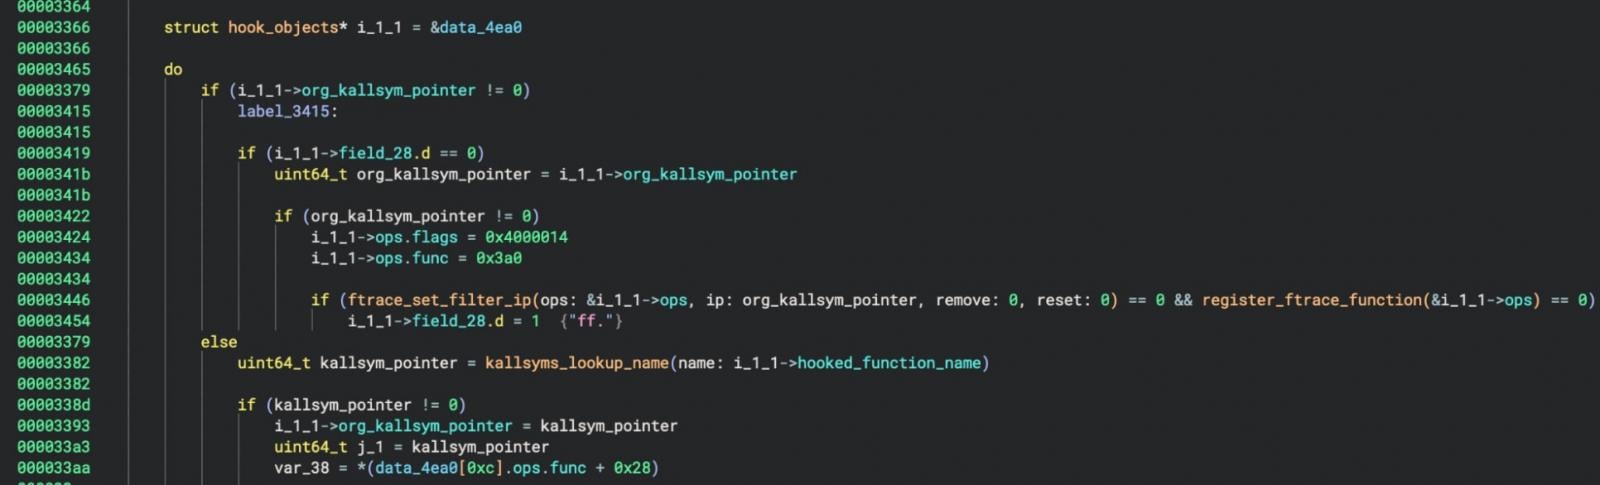
    Elastic ระบุว่า Pumakit ใช้ฟังก์ชัน 'kallsyms_lookup_name()' เพื่อปรับเปลี่ยนการทำงานของระบบ ซึ่งแสดงให้เห็นว่า rootkit ถูกออกแบบมาเพื่อโจมตี Linux kernels เวอร์ชันก่อน 5.7 โดยเฉพาะ เนื่องจากเวอร์ชันที่ใหม่กว่าจะไม่มีฟังก์ชันดังกล่าวอีกต่อไป และไม่สามารถถูกใช้งานโดยโมดูล kernel อื่น ๆ ได้
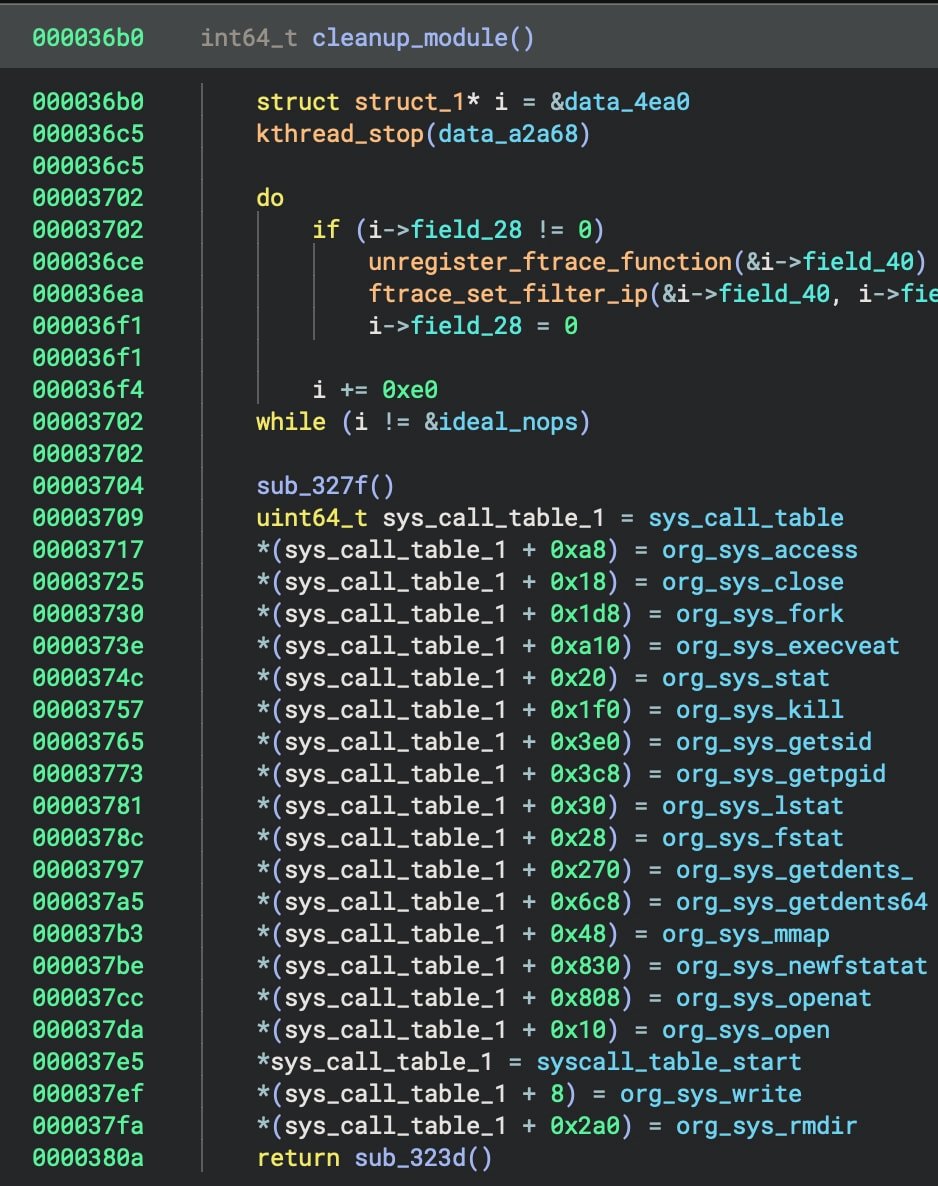
    นักวิจัยของ Elastic Remco Sprooten และ Ruben Groenewoud อธิบายว่า "ความสามารถของ LKM rootkit ในการปรับเปลี่ยนพฤติกรรมของระบบ เริ่มต้นจากการใช้ syscall table และการใช้ kallsyms_lookup_name() เพื่อแก้ไขสัญลักษณ์"
    ต่างจาก rootkit เวอร์ชันใหม่ที่มุ่งเป้าไปที่เคอร์เนลเวอร์ชัน 5.7 ขึ้นไป rootkit นี้ไม่ได้ใช้ kprobes ซึ่งแสดงให้เห็นถึงการออกแบบมาสำหรับเคอร์เนลเวอร์ชันเก่าโดยเฉพาะ
    Puma ดำเนินการ hook syscalls จำนวน 18 รายการ และฟังก์ชันเคอร์เนลหลายรายการ โดยใช้ 'ftrace' เพื่อยกระดับสิทธิ์, ดำเนินการคำสั่ง และซ่อนกระบวนการทำงานต่าง ๆ


    ฟังก์ชันเคอร์เนล 'prepare_creds' และ 'commit_creds' ถูกนำมาใช้เพื่อแก้ไข process credentials โดยให้สิทธิ์ root กับ process ที่กำหนด


    Rootkit สามารถซ่อนการมีอยู่ของตัวเองจาก kernel logs, เครื่องมือระบบ และโปรแกรมป้องกันมัลแวร์ รวมถึงสามารถซ่อนไฟล์ในไดเรกทอรี และ objects จาก process lists ได้
    หาก hook ถูกขัดจังหวะ rootkit จะทำการตั้งค่าใหม่ทันที เพื่อให้แน่ใจว่าการเปลี่ยนแปลงที่เป็นอันตรายจะไม่ถูกเปลี่ยนกลับ และไม่สามารถยกเลิกการโหลดโมดูลได้
    Userland rootkit 'Kitsune SO' สามารถทำงานร่วมกับ Puma ได้อย่างมีประสิทธิภาพ โดยช่วยเพิ่มกลไกการซ่อนตัว และการควบคุม รวมไปถึงการโต้ตอบกับผู้ใช้งาน
    มันจะดักจับการเรียกใช้คำสั่งระบบในระดับผู้ใช้งาน (user-level) และปรับเปลี่ยนพฤติกรรมของคำสั่งต่าง ๆ เช่น ls, ps, netstat, top, htop, และ cat เพื่อซ่อนไฟล์, processes และการเชื่อมต่อเครือข่ายที่เกี่ยวข้องกับ rootkit
    นอกจากนี้ยังสามารถซ่อนไฟล์ และไดเรกทอรีอื่น ๆ ได้ตามเงื่อนไขที่ผู้ไม่หวังดีกำหนด และทำให้ผู้ใช้งาน และผู้ดูแลระบบไม่สามารถตรวจสอบไฟล์ของมัลแวร์ทั้งหมดได้
    Kitsune SO ยังจัดการการเชื่อมต่อทั้งหมดกับ C2 Server โดยการส่งคำสั่งไปยัง LKM rootkit และส่งข้อมูลการตั้งค่าระบบ และข้อมูลระบบกลับไปยังผู้ไม่หวังดี
    นอกจาก hashes ไฟล์แล้ว Elastic Security ยังได้เผยแพร่ YARA rule เพื่อช่วยให้ผู้ดูแลระบบ Linux สามารถตรวจจับการโจมตีจาก Pumakit ได้

17/12/2567

Veeam แจ้งเตือนช่องโหว่ RCE ระดับ Critical ใน Service Provider Console


    Veeam ได้ปล่อยอัปเดตแพตช์ด้านความปลอดภัยในวันนี้ (3 ธันวาคม 2024) เพื่อแก้ไขช่องโหว่สองรายการใน Service Provider Console (VSPC) รวมถึงช่องโหว่ Remote code execution (RCE) ระดับ Critical ที่พบระหว่างการทดสอบภายใน
    VSPC ซึ่งบริษัทได้อธิบายว่าเป็น Remote managed BaaS (Backend as a Service) และ DRaaS (Disaster Recovery as a Service) ถูกใช้งานโดยผู้ให้บริการเพื่อตรวจสอบความสมบูรณ์ และความปลอดภัยของการสำรองข้อมูลของลูกค้า รวมถึงการจัดการ workload ที่ได้รับการป้องกันโดย Veeam ในระบบ Veeam-protected virtual, Microsoft 365 และ public cloud workloads
    ช่องโหว่ด้านความปลอดภัยตัวแรกที่ได้รับการแก้ไขในวันนี้ (CVE-2024-42448 มีคะแนน CVSS 9.9/10) ทำให้ผู้โจมตีสามารถรันโค้ดที่เป็นอันตรายบนเซิร์ฟเวอร์ที่ไม่ได้รับการอัปเดตจากเครื่อง VSPC management agent ได้
    Veeam ยังได้แก้ไขช่องโหว่ที่มีระดับความรุนแรงสูง (CVE-2024-42449) ที่ทำให้ผู้โจมตีสามารถขโมย NTLM hash ของบัญชี service account ของเซิร์ฟเวอร์ VSPC และใช้การเข้าถึงที่ได้ เพื่อลบไฟล์บนเซิร์ฟเวอร์ VSPC ได้
    อย่างไรก็ตาม ตามที่บริษัทได้อธิบายไว้ในคำแนะนำด้านความปลอดภัยที่เผยแพร่ในวันนี้ ช่องโหว่ทั้งสองรายการจะถูกโจมตีได้สำเร็จเฉพาะกรณีที่ management agent ได้รับการอนุญาตบนเซิร์ฟเวอร์เป้าหมายเท่านั้น
    ช่องโหว่นี้ส่งผลกระทบต่อ VSPC เวอร์ชัน 8.1.0.21377 และเวอร์ชันก่อนหน้าทั้งหมด รวมถึงรุ่น 8 และ 7 แต่เวอร์ชันของผลิตภัณฑ์ที่ไม่ได้รับการสนับสนุนแล้ว ก็มีแนวโน้มที่จะได้รับผลกระทบเช่นกัน และควรถือว่ามีช่องโหว่แม้ว่าจะยังไม่ได้รับการทดสอบก็ตาม
    Veeam ระบุว่า "ขอแนะนำให้ผู้ให้บริการที่ใช้ Veeam Service Provider Console เวอร์ชันที่ยังได้รับการสนับสนุน (เวอร์ชัน 7 และ 8) อัปเดตเป็น cumulative patch เวอร์ชันล่าสุด"
"ขอแนะนำให้ผู้ให้บริการที่ใช้เวอร์ชันที่ไม่ได้รับการสนับสนุนแล้วอัปเกรดเป็นเวอร์ชันล่าสุดของ Veeam Service Provider Console"
    การโจมตีที่เกิดขึ้นกับช่องโหว่ของ Veeam ในช่วงที่ผ่านมาแสดงให้เห็นถึงความสำคัญของการติดตั้งแพตช์บนเซิร์ฟเวอร์ที่มีช่องโหว่โดยเร็วที่สุดเพื่อป้องกันการโจมตีที่อาจเกิดขึ้น
    ในเดือนที่ผ่านมา ทีมตอบสนองต่อเหตุการณ์ของ Sophos X-Ops เปิดเผยว่า ช่องโหว่ RCE (CVE-2024-40711) ในซอฟต์แวร์ Backup & Replication (VBR) ของ Veeam ในเดือนกันยายน ขณะนี้กำลังถูกใช้โจมตีเพื่อแพร่กระจาย Frag ransomware
    ช่องโหว่เดียวกันนี้ยังถูกใช้เพื่อรันโค้ดจากระยะไกลบนเซิร์ฟเวอร์ VBR ที่มีช่องโหว่ในการโจมตีด้วย Akira และ Fog ransomware ด้วยเช่นกัน

16/12/2567

CISCO switches หลายร้อยตัวได้รับผลกระทบจากช่องโหว่ใน Bootloader


    ช่องโหว่ใน Bootloader ของ Cisco NX-OS ส่งผลกระทบต่อสวิตช์มากกว่า 100 ตัว ทำให้ผู้โจมตีสามารถ bypass การตรวจสอบ image signature ของระบบได้
    โดย Cisco ได้ปล่อยแพตช์ความปลอดภัยสำหรับช่องโหว่ CVE-2024-20397 (คะแนน CVSS 5.2) ใน Bootloader ของซอฟต์แวร์ NX-OS ซึ่งผู้โจมตีอาจใช้ประโยชน์เพื่อ bypass image signature ของระบบได้
ช่องโหว่ใน Bootloader ของ Cisco NX-OS Software อาจทำให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนซึ่งเข้าถึงระบบได้ในระดับ physical หรือผู้โจมตีในระบบที่มีสิทธิ์ระดับผู้ดูแลระบบ สามารถ bypass image signature ของระบบ NX-OS ได้
    สาเหตุของช่องโหว่นี้มาจากการตั้งค่า Bootloader ที่ไม่ปลอดภัย ทำให้ผู้โจมตีสามารถใช้คำสั่ง Bootloader หลายคำสั่งเพื่อทริกเกอร์ให้เกิดช่องโหว่ได้
การโจมตีที่ประสบความสำเร็จอาจทำให้ผู้โจมตี bypass image signature ของระบบ NX-OS และโหลดซอฟต์แวร์ที่ไม่ผ่านการตรวจสอบได้
ช่องโหว่ดังกล่าวส่งผลกระทบต่อผลิตภัณฑ์ Cisco ต่อไปนี้ที่ใช้ NX-OS Software กับเวอร์ชัน BIOS ที่มีช่องโหว่ โดยไม่คำนึงถึงการตั้งค่าการใช้งาน
  • UCS 6500 Series Fabric Interconnects (CSCwj35846)
  • MDS 9000 Series Multilayer Switches (CSCwh76163)
  • Nexus 3000 Series Switches (CSCwm47438)
  • Nexus 7000 Series Switches (CSCwh76166)
  • Nexus 9000 Series Fabric Switches ในโหมด ACI (CSCwn11901)
  • Nexus 9000 Series Switches ในโหมด NX-OS แบบ Standalone (CSCwm47438)
  • UCS 6400 Series Fabric Interconnects (CSCwj35846)
        Cisco ระบุว่า ไม่มีวิธีการอื่นในการลดผลกระทบจากช่องโหว่ บริษัท PSIRT ระบุว่า ยังไม่พบการโจมตีที่ใช้ประโยชน์จากช่องโหว่ CVE-2024-20397 โดย Cisco จะไม่แก้ไขช่องโหว่สำหรับ Nexus 92160YC-X ที่หมดระยะเวลาการสนับสนุนด้านความปลอดภัย และช่องโหว่แล้ว

11/12/2567

Microsoft December 2024 Patch Tuesday แก้ไขช่องโหว่ Zero-Day ที่ถูกใช้งานแล้ว 1 รายการ และช่องโหว่อีก 71 รายการ


    Patch Tuesday ของ Microsoft ประจำเดือนธันวาคม 2024 ซึ่งรวมการอัปเดตด้านความปลอดภัยสำหรับช่องโหว่ทั้งหมด 71 รายการ รวมถึงช่องโหว่ Zero-Day ที่ถูกใช้งานแล้ว 1 รายการ ในครั้งนี้ มีการแก้ไขช่องโหว่ระดับวิกฤติ 16 รายการ ซึ่งทั้งหมดเป็นช่องโหว่ประเภทการเรียกใช้โค้ดจากระยะไกล (Remote Code Execution)

จำนวนช่องโหว่ที่แก้ไขในแต่ละประเภทมีดังนี้:
  • 27 ช่องโหว่ยกระดับสิทธิ์ (Elevation of Privilege Vulnerabilities)
  • 30 ช่องโหว่การเรียกใช้โค้ดจากระยะไกล (Remote Code Execution Vulnerabilities)
  • 7 ช่องโหว่การเปิดเผยข้อมูล (Information Disclosure Vulnerabilities)
  • 5 ช่องโหว่การปฏิเสธการให้บริการ (Denial of Service Vulnerabilities)
  • 1 ช่องโหว่การปลอมแปลง (Spoofing Vulnerabilities)
    จำนวนนี้ไม่รวมช่องโหว่ 2 รายการใน Microsoft Edge ที่ได้แก้ไขไปก่อนหน้านี้แล้วเมื่อวันที่ 5 และ 6 ธันวาคม สำหรับข้อมูลเพิ่มเติมเกี่ยวกับการอัปเดตที่ไม่เกี่ยวข้องกับความปลอดภัยในวันนี้ สามารถดูได้ในบทความเฉพาะสำหรับการอัปเดต
  • Windows 10 KB5048652 (Link)
  • Windows 11 KB5048667 และ KB5048685 (Link)
ช่องโหว่ Zero-Day ที่กำลังถูกใช้งานในอัปเดตวันนี้คือ:
  • CVE-2024-49138 - Windows Common Log File System Driver Elevation of Privilege Vulnerability Microsoft ได้แก้ไขช่องโหว่ Zero-Day ที่ถูกใช้งาน ซึ่งช่วยให้นักโจมตีสามารถยกระดับสิทธิ์เป็น SYSTEM บนอุปกรณ์ Windows ได้ ยังไม่มีข้อมูลที่เผยแพร่เกี่ยวกับวิธีที่ช่องโหว่นี้ถูกนำไปใช้งานในการโจมตี
    อย่างไรก็ตาม เนื่องจากช่องโหว่นี้ถูกค้นพบโดย Advanced Research Team ของ CrowdStrike จึงมีความเป็นไปได้ที่เราจะได้เห็นรายงานเกี่ยวกับการนำช่องโหว่นี้ไปใช้งานในอนาคต ทาง BleepingComputer ได้ติดต่อ CrowdStrike เพื่อขอข้อมูลเพิ่มเติม แต่ยังไม่ได้รับการตอบกลับในขณะนี้

การอัปเดตล่าสุดจากบริษัทอื่นในเดือนธันวาคม 2024
บริษัทอื่นที่ได้ออกอัปเดตหรือคำแนะนำด้านความปลอดภัยในเดือนนี้ประกอบด้วย:
  • Adobe: ออกอัปเดตด้านความปลอดภัยสำหรับผลิตภัณฑ์หลายรายการ เช่น Photoshop, Commerce, Illustrator, InDesign, After Effects, Bridge และอื่นๆ (Link)
  • CISA: ออกคำแนะนำเกี่ยวกับช่องโหว่ในระบบควบคุมอุตสาหกรรมใน MOBATIME, Schneider Electric, National Instruments, Horner Automation, Rockwell Automation และ Ruijie (Link)
  • Cleo: พบช่องโหว่ Zero-Day ที่ถูกใช้ในการโจมตีเพื่อขโมยข้อมูลในระบบการโอนถ่ายไฟล์ที่ปลอดภัย (Link)
  • Cisco: ออกอัปเดตด้านความปลอดภัยสำหรับผลิตภัณฑ์หลายรายการ เช่น Cisco NX-OS และ Cisco ASA (Link)
  • IO-Data: พบช่องโหว่ Zero-Day ในเราเตอร์ที่ถูกนำไปใช้ในการโจมตีเพื่อยึดอุปกรณ์ (Link)
  • 0patch: ออกแพตช์ที่ไม่ได้เป็นทางการสำหรับช่องโหว่ Zero-Day ใน Windows ที่ช่วยให้นักโจมตีสามารถดักจับข้อมูลรับรอง NTLM ได้ (Link)
  • OpenWrt: ออกอัปเดตด้านความปลอดภัยสำหรับช่องโหว่ Sysupgrade ที่ทำให้นักโจมตีสามารถแจกจ่ายเฟิร์มแวร์ที่เป็นอันตรายได้ (Link)
  • SAP: ออกอัปเดตด้านความปลอดภัยสำหรับผลิตภัณฑ์หลายรายการในช่วง December Patch Day (Link)
  • Veeam: ออกอัปเดตด้านความปลอดภัยสำหรับช่องโหว่ RCE ระดับวิกฤติใน Service Provider Console (Link)
การอัปเดตด้านความปลอดภัยใน Patch Tuesday เดือนธันวาคม 2024
ด้านล่างนี้เป็นรายการช่องโหว่ที่ได้รับการแก้ไขทั้งหมดใน Patch Tuesday เดือนธันวาคม 2024 Full Report