24/10/2566

Google พบกลุ่ม Hacker ชาวรัสเซีย และจีนเกี่ยวข้องกับการโจมตีช่องโหว่ของ WinRAR


    Google เผยแพร่รายงานการพบกลุ่มผู้ไม่ประสงค์ดีที่ได้รับการสนับสนุนจากรัฐบาลหลายกลุ่ม ได้ทำการโจมตีโดยใช้ช่องโหว่ที่มีระดับความรุนแรงสูงใน WinRAR (CVE-2023-38831) อย่างต่อเนื่อง โดยมีเป้าหมายในการเรียกใช้คำสั่งที่เป็นอันตรายบนระบบของเป้าหมาย
WinRAR เป็นซอฟต์แวร์บีบอัด และจัดเก็บไฟล์ยอดนิยมสำหรับ Windows ที่มีผู้ใช้งานในปัจจุบันมากกว่า 500 ล้านคน
    Threat Analysis Group (TAG) ของ Google ซึ่งเป็นทีมผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ของ Google พบกลุ่ม ผู้ไม่ประสงค์ดี ที่ได้รับการสนับสนุนจากรัฐบาลหลายประเทศกำลังมุ่งเป้าการโจมตีไปที่ช่องโหว่ WinRAR รวมถึงกลุ่ม ผู้ไม่ประสงค์ดี Sandworm, APT28 และ APT40 จากรัสเซีย และจีน
โดย TAG ระบุว่า แม้ว่าทาง Microsoft จะออกแพตซ์อัปเดตช่องโหว่ของ WinRAR มาแล้ว แต่ยังพบว่ามีผู้ใช้งานจำนวนมากที่ยังคงไม่ได้ทำการอัปเดต รวมถึงกลุ่ม ผู้ไม่ประสงค์ดี ที่ได้รับการสนับสนุนจากรัฐบาล ก็ใช้ช่องโหว่นี้เป็นส่วนหนึ่งของขั้นตอนการโจมตี

ช่องโหว่ zero-day ของ WinRAR ถูกใช้ในการโจมตีมาตั้งแต่เดือนเมษายน 2023
    ช่องโหว่ zero-day ของ WinRAR (CVE-2023-38831) ถูกพบการโจมตีมาตั้งแต่เดือนเมษายน 2023 ทำให้ ผู้ไม่ประสงค์ดี สามารถเรียกใช้คำสั่งที่เป็นอันตรายบนระบบของเป้าหมายได้ โดยหลอกให้เป้าหมายเปิดไฟล์ RAR และ ZIP อันตราย ซึ่งมี booby-trapped decoy files อยู่ รวมถึงได้ถูกนำไปใช้ในการโจมตีควบคู่กับเพย์โหลดมัลแวร์อื่น ๆ เช่น DarkMe, GuLoader และ Remcos RAT
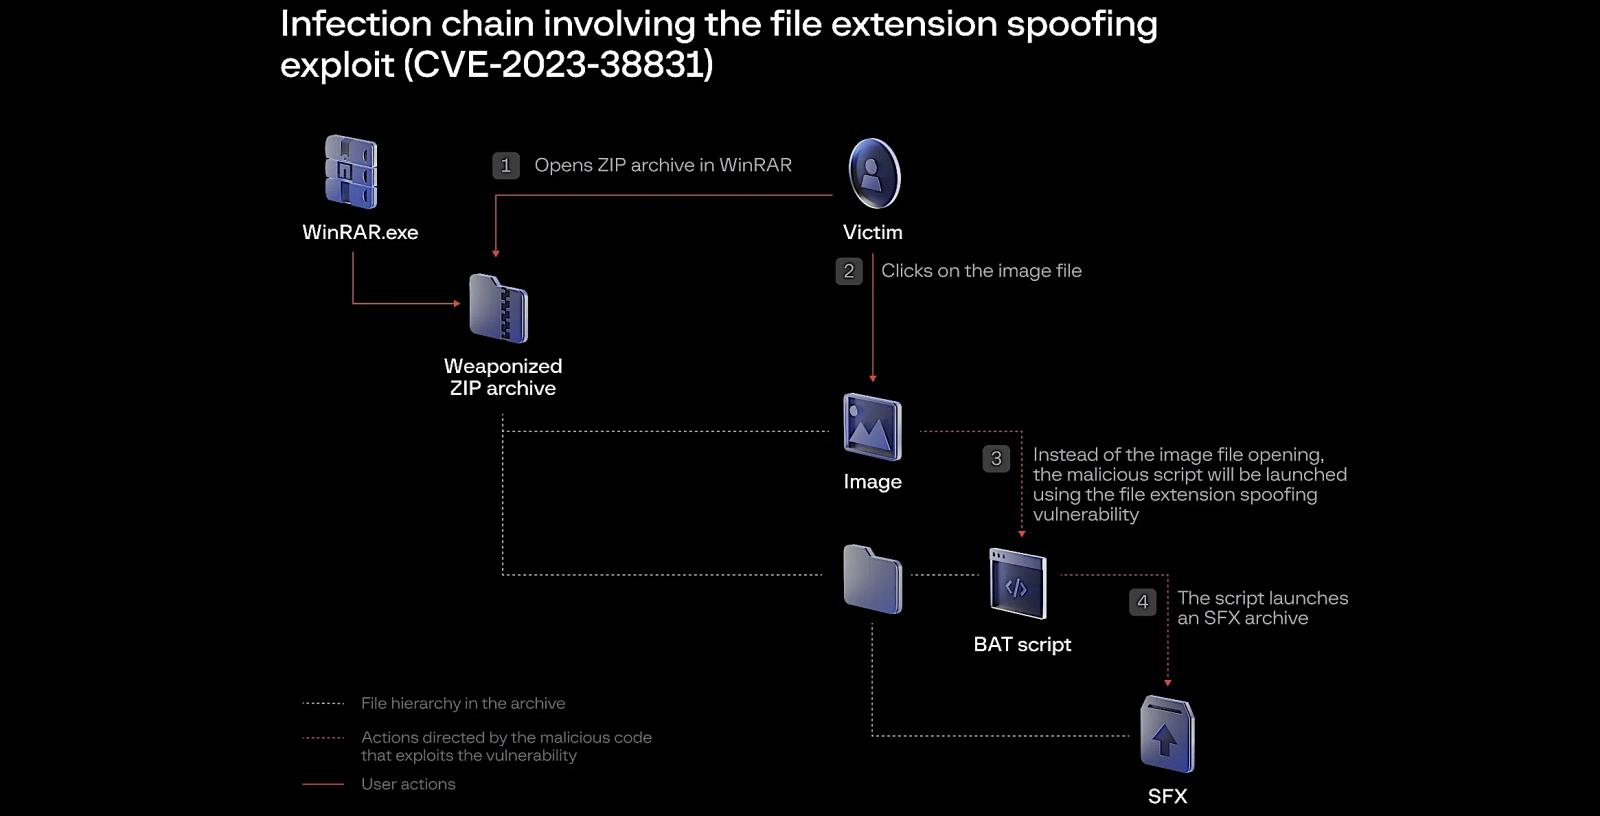

    นักวิจัยจาก Group-IB พบการมุ่งเป้าหมายการโจมตีไปยังฟอรัมการซื้อขาย cryptocurrency, หลักทรัพย์ และหุ้น โดย ผู้ไม่ประสงค์ดี ได้ปลอมตัวเป็นสมาชิก และทำการแบ่งปันกลยุทธ์การซื้อขายกับเป้าหมาย โดยหลังจากการค้นพบของ Group-IB ก็ได้เริ่มมีการเผยแพร่ชุดสาธิตการโจมตีหรือ PoC บน GitHub repositories ที่ทาง TAG ของ Google เรียกว่า "testing activity CVE-2023-38831" โดยกลุ่ม ผู้ไม่ประสงค์ดี ที่มีแรงจูงใจทางการเงิน และกลุ่ม APT รวมไปถึงบริษัทรักษาความปลอดภัยทางไซเบอร์อื่น ๆ ยังได้พบเชื่อมโยงการโจมตีที่ใช้ช่องโหว่ใน WinRAR นี้กับกลุ่ม ผู้ไม่ประสงค์ดี อื่น ๆ อีกหลายกลุ่ม เช่น DarkPink (NSFOCUS) และ Konni (Knownsec)
    ทั้งนี้ช่องโหว่ WinRAR (CVE-2023-38831) ได้ถูกอัปเดตเพื่อแก้ไขไปแล้ว ด้วย WinRAR เวอร์ชัน 6.23 เมื่อวันที่ 2 สิงหาคม 2023 ที่ผ่านมา ซึ่งยังได้แก้ไขช่องโหว่ด้านความปลอดภัยอื่น ๆ อีกด้วย รวมถึง CVE-2023-40477 ซึ่งเป็นช่องโหว่ที่สามารถเรียกใช้คำสั่งผ่านไฟล์ RAR ที่สร้างขึ้นเป็นพิเศษเพื่อโจมตีเป้าหมายได้
    ทาง Google ได้แนะนำให้ผู้ใช้งานทำการอัปเดตเพื่อแก้ไขช่องโหว่ดังกล่าวโดยด่วน เนื่องจากพบว่ากลุ่ม ผู้ไม่ประสงค์ดี ได้นำช่องโหว่ไปใช้ในการโจมตีแล้วในปัจจุบัน

19/10/2566

วิธีการตั้งค่าPort Forward อุปกรณ์ Router ZTE H8102E

1. ให้กรอก Username เป็น admin และ Password ตามค่าที่ระบุไว้ที่ตัวฉลากของอุปกรณ 


2.หลังจาก Login เข้ามาที่หน้า Home ให้คลิกที่เมนูInternet > Security > Port Forwarding


3. ตั้งค่าข้อมูลดังนี้
    3.1. Name สำหรับตั้งชื่อ
    3.2. Protocol สำหรับเลือก Protocol ที่ต้องการใช้
    3.3. WAN Host IP Address ไม่ต้องตั้ง (ให้ใส่ 0.0.0.0 ~ 0.0.0.0)
    3.4. LAN Host ระบุ IP ที่จะใช้ Forward Port
    3.5. WAN Port สำหรับตั้ง Port ของ WAN 
    3.6. LAN Host Port ให้ระบุ Port LAN

คู่มือการลงทะเบียน และ การตั้งค่า DDNS by NT

1. เข้าสู่เว็บไซต์https://www.ddnsbycat.com แล้วทำการเลือก  ลงทะเบียน ที่นี้ เพื่อทำการลงทะเบียน

2. ระบบจะทำการตรวจสอบสิทธิ์การใช้งานระบบ DDNS by NT ของคุณ ถ้าคุณมีสิทธิ์ใช้งานระบบ DDNS by CAT ระบบจะแจ้งทราบผ่านข้อความ ขณะนี้แพ็กเกจอินเทอร์เน็ตของคุณสามารถใช้งาน DDNS ได้

3. ระบบจะแสดงหน้าลงทะเบียนให้กรอกข้อมูล.
4. เมื่อข้อมูลการลงทะเบียนผ่านการตรวจสอบ ระบบจะทำการส่งอีเมลให้คุณทำการยืนยันการลงทะเบียน
5.ให้ทำการเช้าใช้งานระบบด้วยชื่อบัญชีผู้ใช้หรืออีเมล และรหัสผ่านที่ได้ลงทะเบียนไว้


6.ทำการกรอกโดเมนที่ต้องการ

7.ทำการนำ Port ที่ทาง ISP กำหนดไว้ไปใช้งาน


17/10/2566

asterisk เดิม sip show peer แสดงไม่ได้ ต้องใช้คำสั่งใหม่แทน

 เดิม ใช้ Elastix Version เก่า ใช้งานได้ปกติ (Asterisk)

เมื่อต้องการดูข้อมูล Ext สามารถใช้คำสั่ง sip show peers

---

> sip show peers

No such command ‘sip show peers’ (type ‘core show help sip show’ for other possible commands)

---

แต่พบ Error ตามข้อมูลด้านบน 

จากที่หาข้อมูล พบกว่า คำสั่งเปลี่ยนไป ให้ใช้คำสั่ง  "pjsip show endpoints"  แทน

ทดสอบแล้ว พบกว่า ได้ข้อมูลตามที่ต้องการ แต่ว่าหน้าตาแปลกไป

ลองดูกันนะครับ 


Ref https://wazo-platform.discourse.group/t/debug-sip-not-working/676

12/10/2566

LOOSE NEXUS กลุ่มไซเบอร์ในประเทศจีน หรือที่รู้จักกันในชื่อ APT41 มุ่งเป้าไปที่การโจมตีไปโรงงานไฟฟ้าในเอเชีย


    LOOSE NEXUS กลุ่มผู้ไม่ประสงค์ดีในประเทศจีน หรือที่รู้จักกันในชื่อ APT41 ที่มีการโจมตีด้วยมัลแวร์หรือมุ่งเน้นการโจมตีไปในเรื่องของการเงิน โดยปัจจุบันการโจมตีของกลุ่มนี้มีแนวโน้มที่จะมุ่งเป้าไปที่ โรงงานไฟฟ้า ในทวีปเอเชีย

    ทีม Threat Hunter ของ Symantec เปิดเผยว่ากลุ่มผู้ไม่ประสงค์ดีชาวจีนที่เชื่อมต่อกับ APT41 ซึ่ง Symantec เรียกกลุ่มนี้ว่า RedFly ได้ทำการโจมตีเครือข่ายคอมพิวเตอร์ของระบบส่งไฟฟ้าระดับชาติในแถบประเทศในเอเชีย ซึ่งยังไม่สามารถระบุชื่อประเทศที่เป็นเป้าหมายเกิดขึ้นในเดือนกุมภาพันธ์ของปีนี้และต่อเนื่องมาเป็นระยะเวลา 6 เดือนได้ โดยนักวิจัยจาก Mandiant ชี้ให้เห็นเบาะแสว่าเหตุการณ์ในครั้งนี้ แฮกเกอร์อาจเป็นกลุ่มเดียวกับที่เคยก่อเหตุก่อนหน้านี้โดยมุ่งเป้าไปที่ระบบสาธารณูปโภคด้านไฟฟ้าในอินเดีย การค้นพบของ Symantec เกิดขึ้นหลังจากคำเตือนจากหน่วยงาน Microsoft และหน่วยงานของสหรัฐอเมริกา รวมถึงหน่วยงานรักษาความปลอดภัยทางไซเบอร์และโครงสร้างพื้นฐาน (CISA) และหน่วยงานความมั่นคงแห่งชาติ (NSA) ว่ากลุ่มผู้ไม่ประสงค์ดีกลุ่มอื่นที่ได้รับการสนับสนุนจากรัฐจีน ซึ่งรู้จักกันในชื่อ Volt Typhoon ได้เจาะระบบสาธารณูปโภคด้านไฟฟ้าของสหรัฐฯ รวมถึง Guam ของสหรัฐอเมริกา ซึ่งอาจเป็นการเตรียมการสำหรับการโจมตีทางไซเบอร์ในกรณีที่เกิดข้อขัดแย้ง เช่น การเผชิญหน้าทางทหารในไต้หวัน

    หลักฐานบางอย่างบ่งชี้ว่าการโจมตีที่เน้นไปที่อินเดียในปี 2021 และการโจมตี โรงงานไฟฟ้าใหม่ที่ค้นพบโดย Symantec นั้นดำเนินการโดยผู้ไม่ประสงค์ดีกลุ่มเดียวกันซึ่งมีลิงก์ไปยังกลุ่มสายลับที่รัฐจีนสนับสนุนซึ่งรู้จักกันในชื่อ APT41 ซึ่งบางครั้งเรียกว่า Wicked Panda หรือ Barium, Symantec ตั้งข้อสังเกตว่าแฮกเกอร์ใช้มัลแวร์ตัวหนึ่งที่เรียกว่า ShadowPad ซึ่งถูกใช้งานโดยกลุ่มย่อย APT41 ในปี 2017 เพื่อติดตั้งคีย์ล็อกเกอร์ ซึ่งจะซ่อนอยู่ในระบบที่ติดไวรัสภายใต้ชื่อไฟล์ต่างๆ เช่น winlogon.exe และ hphelper.exe เพื่อแพร่เครื่องในการโจมตี เผยแพร่โดยบริษัทซอฟต์แวร์ NetSarang และในหลาย ๆ เหตุการณ์ที่เกิดขึ้นตั้งแต่นั้นมา ในปี 2020 สมาชิกที่ถูกกล่าวหา 5 คนของ APT41 ถูกฟ้องและระบุว่าทำงานให้กับกระทรวงความมั่นคงแห่งรัฐของจีนที่รู้จักกันในชื่อเฉิงตู 404 แต่แม้กระทั่งเมื่อปีที่แล้ว หน่วยสืบราชการลับของสหรัฐฯ ก็เตือนว่าแฮกเกอร์ภายใน APT41 ได้ขโมยเงินหลายล้านในสหรัฐจากกองทุนบรรเทาทุกข์ โควิด19 ซึ่งเป็นกรณีอาชญากรรมทางไซเบอร์ที่รัฐสนับสนุนซึ่งมุ่งเป้าไปที่รัฐบาลอื่น ซึ่งเกิดขึ้นไม่บ่อยนัก

    แม้ว่า Symantec จะไม่เชื่อมโยงกลุ่ม RedFly กับกลุ่มย่อยเฉพาะของ APT41 นักวิจัยจากบริษัทรักษาความปลอดภัยทางไซเบอร์ Mandiant ก็ชี้ให้เห็นว่า RedFly และแคมเปญแฮ็กโรงงานไฟฟ้าของอินเดียเมื่อหลายปีก่อนใช้โดเมนเดียวกันเป็นคำสั่ง และควบคุมเซิร์ฟเวอร์สำหรับมัลแวร์: Websencl.com นั่นแสดงให้เห็นว่ากลุ่ม RedFly อาจเชื่อมโยงกับเหตุการณ์ทั้งสองกรณีได้

Ref : wired