22/08/2565

Google fixes fifth Chrome zero-day bug exploited this year


Google Chrome แก้ไขช่องโหว่ Zero-day เป็นครั้งที่ 5 ในรอบปี

    Google Chrome ได้เปิดตัวการอัปเดตความปลอดภัยสำหรับเบราว์เซอร์ เพื่อแก้ไขช่องโหว่จำนวน 10 รายการ รวมถึงช่องโหว่ Zero-day ที่กำลังถูกโจมตีอยู่ในขณะนี้ ซึ่งการอัปเดตความปลอดภัยได้เปิดตัวสำหรับระบบปฏิบัติการของ Windows, Mac และ Linux ผู้ใช้งานสามารถอัปเดตอัตโนมัติในอีกไม่กี่ วัน/สัปดาห์ ที่จะมาถึง 

รายละเอียดที่เกี่ยวกับช่องโหว่ Zero-day 

    โดยทั่วไป Google ไม่ได้ให้รายละเอียดทางเทคนิคมากมาย เกี่ยวกับช่องโหว่ Zero-day ที่แก้ไข จนกว่าผู้ใช้ Google Chrome จำนวนมากจะได้ใช้การอัปเดตความปลอดภัย ล่าสุดมีการติดตามภายใต้รหัส CVE-2022-2856 และได้รับการอธิบายว่าเป็นปัญหาด้านความปลอดภัยที่มีความรุนแรงสูง เนื่องจากการตรวจสอบอินพุตที่ไม่น่าเชื่อถือใน Intents ไม่เพียงพอ ซึ่งเป็นคุณลักษณะที่ช่วยให้สามารถเปิดแอปพลิเคชัน และบริการเว็บได้โดยตรงจากหน้าเว็บ 
    การอัปเดต Google Chrome ในปัจจุบัน เป็นการแก้ไขช่องโหว่ Zero-day ครั้งที่ 5 ในรอบปีนี้ ซึ่งถูกโจมตีโดยผู้ไม่ประสงค์ดี 4 ครั้งก่อนหน้านี้ ได้แก่ : 
  •     ครั้งที่ 1 ภายใต้รหัส CVE-2022-0609 – เมื่อวันที่ 14 กุมภาพันธ์ 2565
  •     ครั้งที่ 2 ภายใต้รหัส CVE-2022-1096 – เมื่อวันที่ 25 มีนาคม 2565 
  •     ครั้งที่ 3 ภายใต้รหัส CVE-2022-1364 – เมื่อวันที่ 14 เมษายน 2565 
  •     ครั้งที่ 4 ภายใต้รหัส CVE-2022-2294 – เมื่อวันที่ 4 กรกฎาคม 2565 
คำแนะนำ 
  • หากต้องการอัปเดตทันที ให้ไปที่การตั้งค่าของเบราว์เซอร์ เลือก “About Chrome” และให้ตัวตรวจสอบภายในของเบราว์เซอร์สแกนหาการอัปเดตที่มี หลังจากดาวน์โหลดเสร็จสิ้น ให้เริ่มโปรแกรมใหม่เพื่อใช้การอัปเดตความปลอดภัย
  • เนื่องจากการอัปเดตล่าสุดของ Google Chrome ได้แก้ไขช่องโหว่ที่ผู้ไม่ประสงค์ดีใช้อยู่แล้ว ขอแนะนำให้เปลี่ยนไปใช้เบราว์เซอร์เวอร์ชันล่าสุดโดยเร็วที่สุด

Google fixes fifth Chrome zero-day bug exploited this year

15/08/2565

Microsoft: Exchange ‘Extended Protection’ needed to fully patch new bugs


แพตซ์ล่าสุดของ Microsoft Exchange ต้องเปิด Extended Protection เพิ่มเติม เพื่อแก้ไขช่องโหว่ได้อย่างสมบูรณ์

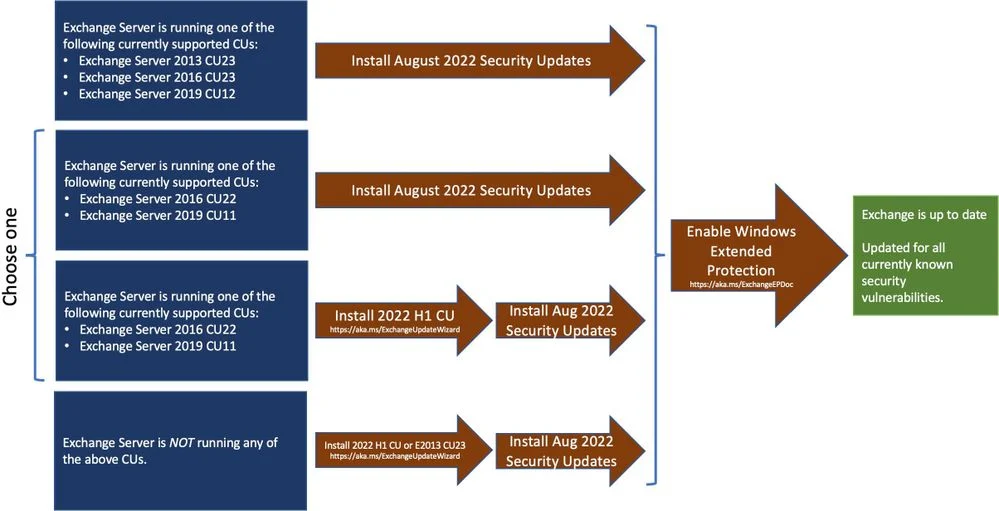
    Microsoft ระบุว่าช่องโหว่ของ Exchange Server ที่ได้รับการแก้ไขไปเมื่อเดือนสิงหาคม 2565 ยังต้องมีการให้ผู้ดูแลระบบเปิดใช้งาน Extended Protection ด้วยตนเองบนเซิร์ฟเวอร์ที่ได้รับผลกระทบ เพื่อให้สามารถบล็อกการโจมตีได้ทั้งหมด เมื่อวันที่ 9 สิงหาคม 2565 ทาง Microsoft ได้ออกแพตซ์แก้ไขช่องโหว่ 121 รายการ รวมถึงช่องโหว่ zero-day บน Windows ที่ชื่อว่า DogWalk ซึ่งกำลังถูกใช้โจมตีอยู่ในปัจจุบัน และช่องโหว่บน Exchange หลายรายการ (CVE-2022-21980, CVE-2022-24477 และ CVE-2022-24516) ซึ่งมีระดับความรุนแรง critical ที่ทำให้สามารถโจมตีในรูปแบบการยกระดับสิทธิ์ได้โดยผู้โจมตีสามารถโจมตีช่องโหว่ดังกล่าวเพื่อยกระดับสิทธิ์ได้ด้วยการหลอกให้ผู้ใช้งานเข้าถึงเว็ปไซต์ที่เป็นอันตรายผ่านทาง phishing อีเมลล์ หรือข้อความแชท
    อย่างไรก็ตาม Microsoft ระบุว่าผู้ดูแลระบบจำเป็นต้องมีการเปิดใช้งาน Extended Protection (EP) หลังจากการอัปเดตแพตซ์ล่าสุด เพื่อให้แน่ใจว่าผู้โจมตีจะไม่สามารถโจมตีเซิร์ฟเวอร์ที่มีช่องโหว่ได้ EP คือฟีเจอร์ที่มากับ Windows Server ที่ช่วยในการตรวจสอบสิทธิ์ เพื่อป้องกันการโจมตีในลักษณะ "man in the middle" Microsoft ยืนยันว่า “ระบบที่มีความเสี่ยงจะต้องเปิดใช้งาน Extended Protection เพื่อป้องกันการโจมตีนี้ได้อย่างสมบูรณ์”


    ปัจจุบัน Microsoft ปล่อยสคริปต์ที่ใช้สำหรับปิดการใช้งาน Extended Protection ให้ผู้ดูแลระบบสามารถนำไปใช้ได้เรียบร้อยแล้ว แต่แนะนำให้ตรวจสอบคู่มือการใช้งานสคริปต์อย่างรอบคอบก่อนดำเนินการ
  • Exchange Server เวอร์ชันที่ได้รับการอัปเดต
  • Exchange Server 2013 CU23
  • Exchange Server 2016 CU22 และ CU23
  • Exchange Server 2019 CU11 และ CU12
    Microsoft ระบุว่า exploit code จะถูกสร้างขึ้นเพื่อใช้ในการโจมตีช่องโหว่ดังกล่าวในเร็วๆนี้ เนื่องจากกรณีที่ผ่าน ๆ มาของช่องโหว่ลักษณะดังกล่าวดังนั้นผู้ใช้งานควรรีบดำเนินการอัปเดตแพตซ์โดยด่วน เพื่อป้องกันระบบจากการถูกโจมตี


11/08/2565

New GwisinLocker ransomware encrypts Windows and Linux ESXi servers


GwisinLocker Ransomware สามารถเข้ารหัสได้ทั้ง Windows, Linux และ ESXi Server

    ผู้เชี่ยวชาญจาก Ahnlab และ ReversingLabs ได้ค้นพบ Ransomware ตระกูลใหม่ที่ชื่อว่า 'GwisinLocker' ซึ่งในครั้งนี้เป้าหมายคือระบบปฏิบัติการ Windows, Linux และ ESXi Serverจากการตรวจสอบเพิ่มเติม พบว่ามัลแวร์ตัวใหม่นี้เป็นผลงานของกลุ่มแฮ็กเกอร์ที่มีชื่อว่าว่า Gwisin ซึ่งแปลว่า "ผี" ในภาษาเกาหลี โดยปัจจุบันยังไม่มีข้อมูลเกี่ยวกับแฮ็กเกอร์กลุ่มนี้มากนัก
ลักษณะการทำงาน
  บนระบบปฏิบัติการ Windows การทำงานของ GwisinLocker เริ่มจากไฟล์ MSI ที่ถูกติดตั้ง จะทำการดาวน์โหลดไฟล์ DLL ผ่าน Command Line ซึ่งสาเหตุที่เป็น Command Line เนื่องจากยากต่อการตรวจสอบ
และวิเคราะห์ข้อมูล ซึ่งภายหลัง ไฟล์ DLL ที่ดาวน์โหลดมาจะทำหน้าที่เป็นตัวเข้ารหัสของ Ransomware หลังจากระบุพารามิเตอร์บน Command Line เรียบร้อบ ไฟล์ DLL จะถูกติดตั้งเข้าไปใน Process
ของ Windows เพื่อหลบเลี่ยงการตรวจจับจาก AntiVirus และทำการเข้ารหัสเครื่องเป้าหมายในบางครั้ง GwisinLocker จะทำงานใน Safe Mode โดยจะคัดลอกตัวมันเองลงใน ProgramData และสร้าง Services
ขึ้นมาสำหรับ Reboot เครื่องเป้าหมายไปยัง Safe Mode สำหรับระบบปฏิบัติการ Linux การเข้ารหัสจะเน้นไปที่ระบบ VMware ESXi Server โดยมี Command Line ดังต่อไปนี้
Usage: Usage
-h, --help แสดงข้อความช่วยเหลือ
Options
-p, --vp Path ที่จะทำการเข้ารหัส
-m, --vm ใช้สำหรับหยุดการทำงานของ VM โดยมีตัวเลือกให้ STOP หรือ KILL ทิ้ง
-s, --vs กำหนดเวลาที่จะเข้าสู่โหมด Sleep ก่อนทำการเข้ารหัส
-z, --sf ข้ามการเข้ารหัสไฟล์ที่เกี่ยวข้องกับ ESXi
-d, --sd คำสั่งลบตัวเองหลังติดตั้งเสร็จ
-y, --pd สร้าง text message ลงบนไฟล์ที่เข้ารหัส
-t, --tb เข้าสู่ Loop การทำงานใหม่ หาก Unix Epoch Time น้อยกว่า 4 ชั่วโมง


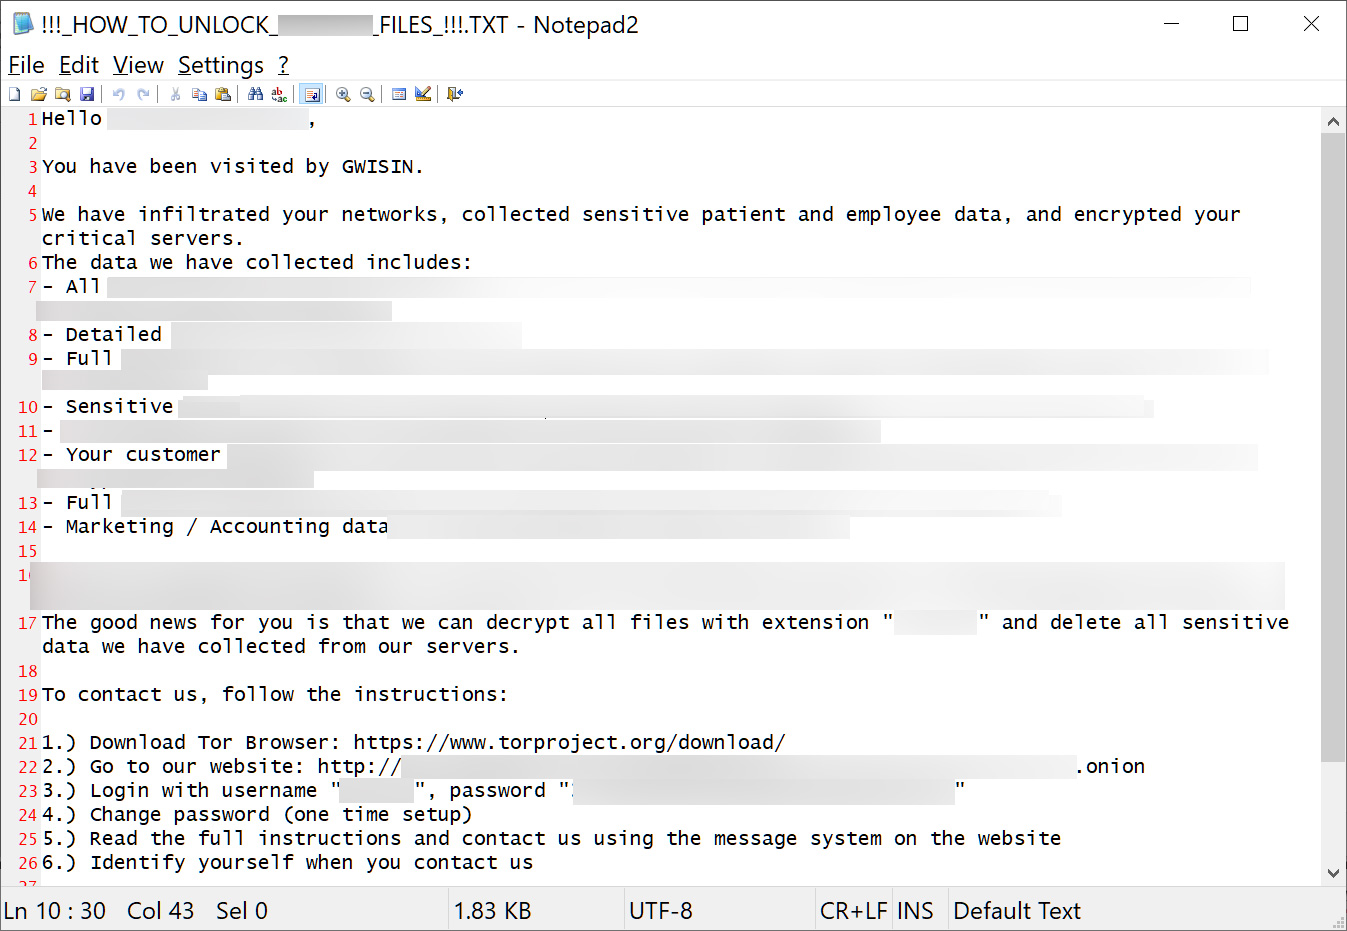
   ซึ่งการเข้ารหัสจะเริ่มหลังจากมีการระบุพารามิเตอร์ต่าง ๆ บน Command Line สำเร็จเมื่อเข้ารหัสไฟล์ ตัวเข้ารหัสจะใช้การเข้ารหัสแบบ AES symmetric-key โดยค่า Hash คือ SHA256 อย่างไรก็ตาม ตัวเข้ารหัสทั้งหมดได้รับการปรับแต่งให้รวมกับชื่อบริษัทเป้าหมายในไฟล์เรียกค่าไถ่ และมีการใช้นามสกุลเฉพาะสำหรับไฟล์ที่เข้ารหัส ทำให้ผู้เชี่ยวชาญเข้าใจว่ากลุ่มแฮ็กเกอร์เองก็เป็นชาวเกาหลี หรือผู้ที่มีความรู้เกี่ยวกับบริษัทในเกาหลีเป็นอย่างมากไฟล์ที่ระบุสำหรับเรียกค่าไถ่ ใช้ชื่อว่า '!!Unable to render embedded object: File (_HOW_TO_UNLOCK_[company_name]_FILES_) not found.!!.TXT' มีการเขียนเป็นภาษาอังกฤษและมีคำเตือนให้เป้าหมายห้ามติดต่อหน่วยงานบังคับใช้กฎหมายของเกาหลีใต้หรือ KISA (Korea Internet and Security Agency) ซึ่งข้างในมี URL และบัญชีสำหรับเข้า Tor Browser เพื่อให้เป้าหมายปฏิบัติตามคำแนะนำในการจ่ายค่าไถ่ และกู้คืนไฟล์

Microsoft August 2022 Patch Tuesday fixes exploited zero-day, 121 flaws


Microsoft ออกแพตช์ประจำเดือนสิงหาคม 2022 อุดช่องโหว่กว่า 121 ตัว รวมถึงช่องโหว่ ‘DogWalk’ zero-day ที่กำลังมีการโจมตี

Credit: alexmillos/ShutterStock, techtalkthai

ในช่องโหว่กว่า 121 ตัวที่ได้รับการแพตช์ในรอบนี้ มีช่องโหว่กว่า 17 ตัวที่อยู่ในระดับ Critical โดยช่องโหว่ DogWalk ซึ่งเป็นช่องโหว่ชนิด Zero-day

ก็ได้รับการแพตช์ในรอบนี้ด้วย DogWalk มีรหัส CVE-2022-34713 เกิดขึ้นใน Microsoft Windows Support Diagnostic Tool (MSDT)

อยู่ในหมวดหมู่ Remote Code Execution Vulnerability ถูกค้นพบโดย Imre Rad ผู้เชี่ยวชาญทางด้านความมั่นคงปลอดภัยตั้งแต่เดือนมกราคม 2020

แต่ยังไม่ได้รับการแพตช์ เพราะขณะนั้นไม่จัดว่าเป็นช่องโหว่ทางด้านความปลอดภัยอย่างไรก็ตามหลังจากเกิดการโจมตีด้วยช่องโหว่ Follina บน MSDT 

ทำให้ DogWalk ได้รับการแพตช์ ส่วนช่องโหว่ Zero-day ในผลิตภัณฑ์อื่นๆนอกจาก Windows ก็ได้รับการแพตช์เช่นเดียวกัน เช่น ช่องโหว่ CVE-2022-30134

ที่เกิดขึ้นบน Microsoft Exchange ซึ่งทำให้ผู้โจมตีสามารถอ่านอีเมลของเป้าหมายได้

Microsoft CVE Summary

Microsoft August 2022 Patch Tuesday fixes exploited zero-day, 121 flaws

08/08/2565

LockBit Ransomware Abuses Windows Defender to Deploy Cobalt Strike Payload


พบ LockBit Ransomware ใช้เครื่องมือบน Microsoft Defender ในการติดตั้ง Payload ที่เป็นอันตราย

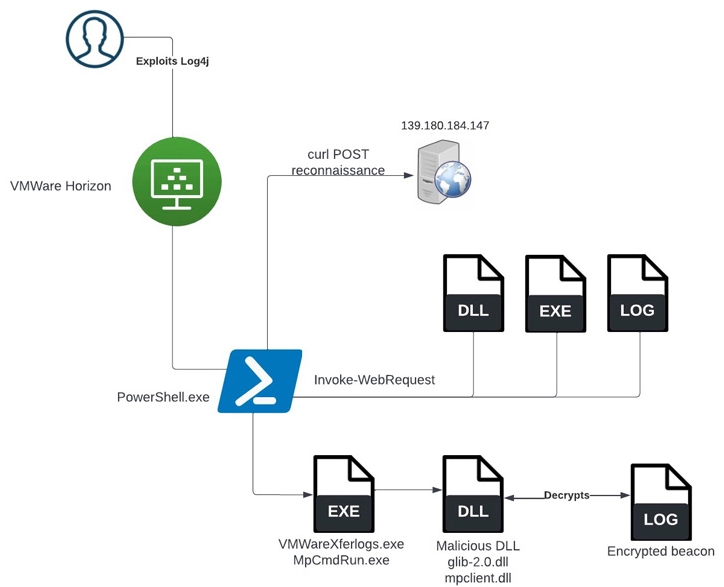
ผู้เชี่ยวชาญจาก SentinelOne ได้ค้นพบข้อมูลใหม่เกี่ยวกับกลุ่ม ransomware-as-a-service (RaaS) อย่าง LockBit 3.0 ซึ่งพบว่ามีการใช้งาน Command-Line ของ Windows Defender
สำหรับการติดตั้ง Cobalt Strike หลังจากที่เข้าถึงเครื่อง VMware Horizon Server ของเป้าหมายโดยผ่านช่องโหว่ Log4Shell
รายละเอียดการโจมตี
เมื่อ LockBit 3.0 เข้าถึงเครื่องเป้าหมายได้แล้ว มันจะทำการรัน Tools ต่างๆ เพิ่มเติม เช่น Meterpreter, PowerShell Empire นอกจากนี้ยังใช้วิธีการใหม่ในการติดตั้ง Cobalt Strike
จริง ๆ แล้วเทคนิคนี้มีชื่อว่า living-off-the-land (LotL) คือการใช้ซอร์ฟแวร์ที่มีอยู่แล้วบนระบบมาใช้ประโยชน์ในการโจมตี ซึ่งก่อนหน้ามีการใช้ VMwareXferlogs.exe
ซึ่งเป็นซอร์ฟแวร์ของ VMware Horizon เพื่อติดตั้ง Cobalt Strike แต่ในครั้งนี้ จะใช้ MpCmdRun.exe ในการติดตั้งแทน ซึ่ง MpCmdRun.exe เป็นเครื่องมือรัน Command-Line
สำหรับใช้งานฟังก์ชันต่างๆ ใน ​​Microsoft Defender Antivirus นอกจากนี้ยังใช้สำหรับการสแกนหาไฟล์อันตราย, รวบรวมข้อมูลต่าง ๆ บนเครื่อง และยังสามารถ Restore Services ต่าง ๆ ไปยังเวอร์ชันก่อนหน้าได้
การทำงานเริ่มขึ้นหลังจากที่ LockBit 3.0 เข้าถึงเครื่องเหยื่อได้แล้ว มันจะทำการ ดาวน์โหลด Payload Cobalt Strike จากเซิร์ฟเวอร์ภายนอก จากนั้น payload ของ Cobalt Strike จะถูกถอดรหัส แล้วติดตั้งผ่านทาง Windows Defender utility ทันที

จะสังเกตได้ว่าผลิตภัณฑ์อย่าง VMware และ Windows Defender มีการใช้งานเป็นจำนวนมากในหลายองค์กร ซึ่งจะเป็นประโยชน์แก่ผู้ไม่หวังดี
หากผลิตภัณฑ์เหล่านี้สามารถทำงานได้เหนือกว่าการควบคุมของระบบ Security เช่นมีการ Exception VMwareXferlogs.exe หรือ MpCmdRun.exe ไว้ นอกจากนี้ ยังพบว่าผู้ให้บริการอย่าง
Initial access brokers (IABs) และ Managed service providers (MSPs) มักจะตกเป็นเป้าหมายหลักของ Ransomware เนื่องจากสามารถเข้าถึงอุปกรณ์ของลูกค้าอื่น ๆ ได้เป็นจำนวนมาก