05/08/2565

New Linux malware brute-forces SSH servers to breach networks


มัลแวร์ตัวใหม่ภัยร้ายของผู้ใช้งาน Linux!!!

    มีการเผยถึง Malware ตัวใหม่ที่ถูกใช้งานตั้งแต่กลางเดือนมิถุนายน 2022 ด้วยวิธีการ brute-forces SSH servers to breach networksผู้เชี่ยวชาญพบว่ามันมีความคล้ายคลึงกับ Mirai Trojan แต่เปลี่ยนไปจากเดิมและไม่สามารถควบคุมการแพร่กระจายได้ Rapper Bot นั้นมีความสามารถในการใช้DDoS ที่จำกัดและการทำงานของมันดูเหมือนมุ่งไปที่การเข้าถึงเซิร์ฟเวอร์เริ่มต้นอย่างไรก็ตาม เป้าหมายของ RapperBot นั้นไม่ปรากฏชัดนอกจากนี้การลบการแพร่กระจายตนเองและการเพิ่มกลไกการคงอยู่และการหลีกเลี่ยงการตรวจจับบ่งชี้ว่าผู้ปฏิบัติงานของบ็อตเน็ตอาจสนใจในการเข้าถึงการขายเบื้องต้นสำหรับผู้เผยแพร่แรนซัมแวร์
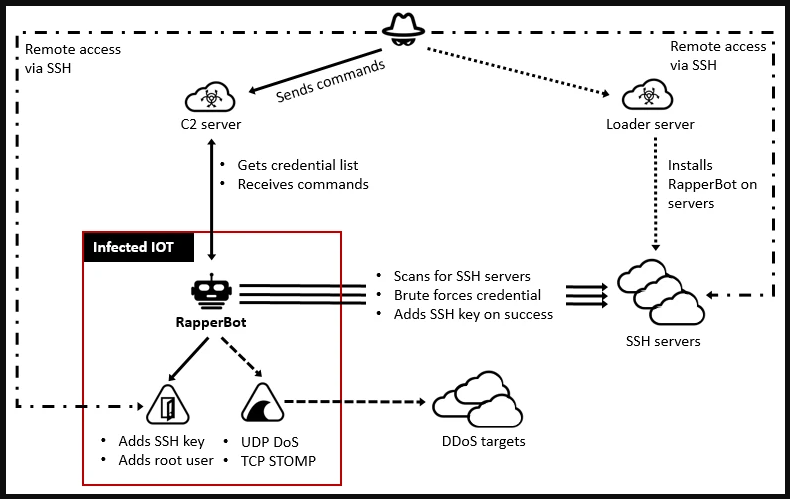


New Linux malware brute-forces SSH servers to breach networks

01/08/2565

Microsoft Exchange servers increasingly hacked with IIS backdoors


Exchange Server ถูกแฮ็กมากขึ้นด้วย IIS Backdoor

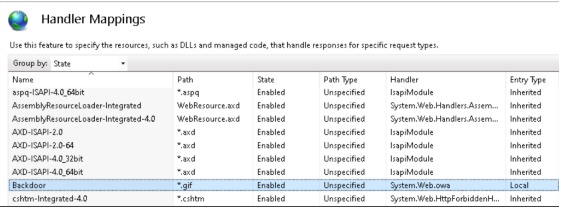
Microsoft ออกมาแจ้งเตือนเรื่องการพบผู้ไม่หวังดีได้หันมาใช้ Malicious IIS Extension สำหรับสร้าง Backdoor บน Exchange Server มากขึ้นเรื่อย ๆ เนื่องจากมีโอกาสในการถูกตรวจจับได้น้อยกว่าแบบ Web Shells สาเหตุหลัก ๆ คือ IIS เป็นฟีเจอร์ที่มีอยู่บน Server อยู่แล้วทำให้ผู้โจมตีสามารถแฝงตัวอยู่บนระบบได้อย่างสมบูรณ์แบบ

  • ลักษณะการทำงาน
  1. หลังจาก IIS Extension ถูกติดตั้งลงไปแล้ว ผู้โจมตีจะใช้มันเป็นช่องทางสำหรับการหาช่องโหว่ด้านความปลอดภัยต่าง ๆ บนระบบเครือข่ายของเหยื่อ
  2. IIS Extension จะทำงานหลังจาก web shell ถูกใช้งานเป็นเพย์โหลดแรกในการโจมตี โมดูล IIS จะถูกปรับค่าให้สามารถเข้าควบคุมเซิร์ฟเวอร์ที่ถูกแฮ็กได้มากขึ้น และแฝงตัวอยู่บนระบบให้ผู้โจมตีสามารถกลับมาควบคุมเครื่องเหยื่อได้อย่างต่อเนื่อง
  3. หลังจากโมดูล IIS ถูกปรับค่าใหม่ มันจะช่วยให้ผู้โจมตีสามารถเก็บรวบรวมข้อมูลสำคัญจากหน่วยความจำของระบบ รวบรวมข้อมูลจากเครือข่ายของเป้าหมาย และเซิร์ฟเวอร์ที่ถูกโจมตี
  4. หลังจากรวบรวมข้อมูลส่วนตัว และเปิดช่องทางการเข้าถึงจากภายนอกแล้ว ผู้โจมตีจะทำการติดตั้ง Backdoor IIS ที่ชื่อว่า FinanceSvcModel.dll ในโฟลเดอร์ C:\inetpub\wwwroot\bin\ ซึ่ง Backdoor มีความสามารถในการจัดการ Exchange Server เช่น การจัดการ และ Export Mailbox ต่าง ๆ


  • แนวทางการป้องกัน
  1. อัปเดตแพตซ์เซิร์ฟเวอร์ Exchange ให้เป็นปัจจุบัน
  2. เปิดใช้งาน Anti-Malware และ Security Solution
  3. รีวิวสิทธิ์ของผู้ใช้งานอยู่เสมอ
  4. จำกัดการเข้าถึงไดเรกทอรีของ IIS

    Microsoft Exchange servers increasingly hacked with IIS backdoors

27/07/2565

Hacker selling Twitter account data of 5.4 million users for $30k

แฮ็กเกอร์ประกาศขายข้อมูลบัญชีผู้ใช้ Twitter กว่า 5.4 ล้านคนบน Darkweb

    Twitter เจอกับปัญหาข้อมูลรั่วไหล หลังจากที่มีผู้โจมตีประกาศขายข้อมูลที่มีหมายเลขโทรศัพท์ และที่อยู่อีเมลของผู้ใช้งานกว่า 5.4 ล้านบัญชี โดยข้อมูลนี้ได้ถูกประกาศขายลงใน Darkweb ในราคา 30,000 ดอลลาร์สหรัฐ เมื่อวันที่ 21 กรกฎาคม ที่ผ่านมามีผู้ใช้งาน Darkweb ชื่อว่า “Devil” ได้ประกาศในฟอรั่มของตัวเองว่าฐานข้อมูลที่ขโมยมาได้นั้นมีข้อมูลเกี่ยวกับบัญชีต่าง ๆ รวมถึงคนดัง บริษัทต่าง ๆ และผู้ใช้รายอื่น ๆ แบบสุ่ม

ลักษณะการโจมตี
    ในส่วนของวิธีการโจมตีนั้น ได้มีการใช้ช่องโหว่ที่ผู้โจมตีสามารถค้นหาบัญชีผู้ใช้ Twitter ได้จากหมายเลขโทรศัพท์หรืออีเมล ถึงแม้ว่าผู้ใช้จะปิดฟังก์ชั่นนี้ในตัวเลือกความเป็นส่วนตัว (Privacy option) แล้วก็ตาม โดยช่องโหว่นี้เกิดขึ้นเฉพาะกับ Android client ของ Twitter

คำแนะนำ
    ทำการเปลี่ยนรหัสผ่านบัญชีผู้ใช้งานบน Twitter
    ให้ระวังอีเมล Phishing ที่จะหลอกให้ป้อนข้อมูล login credentials เพื่อเข้าสู่ระบบ


26/07/2565

New Linux Malware Framework Lets Attackers Install Rootkit on Targeted Systems

มัลแวร์ Lightning Framework บน Linux มาพร้อมกับความสามารถที่หลากหลาย


    Ryan Robinson ผู้เชี่ยวชาญจาก Intezer ค้นพบมัลแวร์ตัวใหม่บนระบบปฏิบัติการ Linux ในรูปแบบที่ไม่เคยถูกพบมาก่อน โดยครั้งนี้ใช้ชื่อว่า Lightning Framework ความพิเศษคือมันสามารถแก้ไข architecture และติดตั้งRootkit บนเครื่องเป้าหมายได้ นอกจากนี้ยังมีความสามารถอื่นๆอีกมาย เช่น มีการติดต่อกับผู้โจมตีทั้งแบบ Auto และแบบ Activeการเปิด SSH บนเครื่องเป้าหมาย รวมไปถึงการปรับเปลี่ยนคำสั่งที่ใช้ในการควบคุมเครื่องเหยื่อได้อีกด้วยสิ่งที่น่าสนใจของ Lightning Framework คือเป็น Framework ขนาดใหญ่ที่พัฒนาขึ้นสำหรับโจมตี Linux Server โดยเฉพาะ

25/07/2565

New Luna ransomware encrypts Windows, Linux, and ESXi systems

Luna Ransomware ตัวใหม่ สามารถเข้ารหัสได้ทั้ง Windows, Linux และ ESXi Server

    ผู้เชี่ยวชาญจาก Kaspersky พบ Ransomware ชนิดใหม่จากระบบ Darknet Threat Intelligence ที่มีชื่อว่า Luna ซึ่ง Luna Ransomware นี้สามารถเข้ารหัสระบบปฏิบัติการได้หลายระบบไม่ว่าจะเป็น Windows, Linux และ ESXiในปัจจุบัน มีข้อมูล น้อยมากเกี่ยวกับเหยื่อ รวมไปถึงตัว Luna ransomware เอง เนื่องจากกลุ่มเพิ่งถูกค้นพบ และกิจกรรมของกลุ่มนั้นยังอยู่ในระหว่างการตรวจสอบที่มา

Luna ransomware encrypts