22/07/2565

New Redeemer ransomware version promoted on hacker forums

Redeemer Ransomware ถูกประกาศใช้ในตลาดของผู้ไม่ประสงค์ดี
Redeemer เขียนด้วยภาษา C++ ทั้งหมด และทำงานบน Windows Vista, 7, 8, 10 และ 11 ซึ่งมีประสิทธิภาพการทำงานแบบ Multi Trade และอัตราการตรวจจับ AV ปานกลาง แตกต่างกับ Ransomware-as-a-Service (RaaS) หลายอย่าง ผู้ไม่ประสงค์ดีสามารถดาวน์โหลดและใช้ตัวสร้างแรนซัมแวร์ของ Redeemer เพื่อเริ่มการโจมตีของตนเองได้ เมื่อเหยื่อตัดสินใจจ่ายค่าไถ่ ผู้เขียนจะได้รับค่าธรรมเนียม 20% และแบ่งปันมาสเตอร์คีย์เพื่อนำไปรวมกับคีย์บิลด์ส่วนตัวที่บริษัทในเครือถือไว้เพื่อการถอดรหัส

21/07/2565

Pegasus Spyware ภัยซ่อนเร้นที่กลับมาอีกครั้ง เมื่อนักกิจกรรมไทยตกเป็นเป้าหมาย

    สปายแวร์เพกาซัส ใช้วิธีการล่อลวงเหยื่อหรือเป้าหมายผ่านการใช้วิธีฟิชชิง (Phishing) เพื่อให้คลิกลิงก์ที่ผู้โจมตีส่งมา เมื่อเหยื่อถูกติดตั้งสปายแวร์เรียบร้อยแล้ว จากนั้นจะดึงข้อความ, รูปภาพ, อีเมล, บันทึกการโทร รวมถึงการเรียกเปิดไมโครโฟนอย่างลับๆ ก็สามารถทำได้ เรียกว่า มือถือเครื่องนั้นจะตกอยู่ภายใต้การควบคุมของผู้โจมตีทันทีเพียงแต่ว่า สปายแวร์เพกาซัส เป็นเทคโนโลยีชั้นสูง ได้ถูกยกระดับความเก่งกาจมากขึ้น จนสามารถบายพาส (Bypass) การใช้ลิงก์ แล้วหันไปใช้การใช้ช่องโหว่ของแอปพลิเคชัน เช่น ไอเมสเซจ (iMessage) และวอตส์แอป (WhatsApp) เข้าโจมตีใส่มือถือของเป้าหมาย ซึ่งวิธีการนี้ ถูกเรียกในภายหลังว่า “Zero-click” ในที่สุด


Pegasus Spyware

20/07/2565

Elastix VoIP systems hacked in massive campaign to install PHP web shells

Elastix VoIP ถูกแฮ็กในการโจมตีครั้งใหญ่เพื่อติดตั้ง PHP web shells

    นักวิเคราะห์ภัยคุกคามได้เปิดเผยแคมเปญการโจมตีที่มุ่งเป้าไปยังเซิร์ฟเวอร์ Elastix VoIP telephony ด้วยมัลแวร์มากกว่า 500,000 ตัวในช่วงสามเดือนที่ผ่านมาผู้โจมตีอาจใช้ช่องโหว่ Remote Code Execution (RCE) หมายเลข CVE-2021-45461 ซึ่งมีระดับความรุนแรง 9.8 โดยพบว่ามีการโจมตีด้วยช่องโหว่นี้ตั้งแต่เดือนธันวาคม 2021
    นักวิจัยพบว่ากลุ่มผู้โจมตีสองกลุ่มที่ใช้สคริปต์ในการโจมตีที่แตกต่างกันเพื่อติดตั้ง shell script ขนาดเล็ก โดยสคริปต์จะติดตั้งแบ็คดอร์ PHP บนระบบเป้าหมาย และสร้างบัญชีที่มีสิทธิ์ rootและสร้าง scheduled tasks เพื่อทำให้สามารถแฝงตัวอยู่บนระบบได้เป็นเวลานาน

19/07/2565

Researchers Uncover New Variants of the ChromeLoader Browser Hijacking Malware

มัลแวร์ Chrome Loader รูปแบบใหม่ สำหรับขโมยข้อมูลจากเบราว์เซอร์

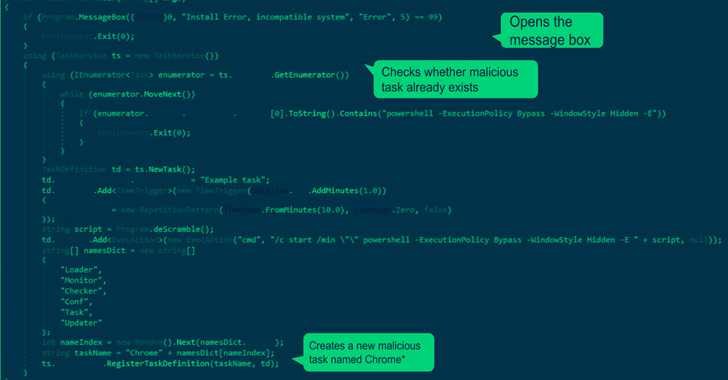
    ChromeLoader มีชื่อเรียกอีกอย่างหนึ่งว่า Choziosi Loader และ ChromeBack สิ่งที่แตกต่างคือ ChromeLoader จะอยู่ในรูปแบบของ browser extension แทนที่จะเป็นรูปแบบไฟล์ Windows (.exe) หรือ Dynamic Link Library (.dll) หลอกให้ผู้ใช้งานดาวน์โหลดไฟล์ torrents ภาพยนตร์ หรือไฟล์ cracked ของเกม ผ่านทางแคมเปญโฆษณาบนเว็บไซต์ต่างๆ รวมไปถึงโซเชียลมีเดียใช้รูปแบบ AutoHotKey (AHK) ซึ่งเป็นเฟรมเวิร์กที่ใช้สำหรับการเขียนสคริปต์อัตโนมัติ ซึ่งจะถูกใช้เพื่อดร็อป browser extension

15/07/2565

CentOS ไม่สามารถ yum ได้ ระบบแจ้งว่า Could not resolve host: mirrors.iuscommunity.org;

CentOS ไม่สามารถ yum ได้ ระบบแจ้งว่า  Could not resolve host: mirrors.iuscommunity.org;


1. ปัญหาที่พบในรอบนี้เป็นเรื่องการ ใช้ yum update ที่มีปัญหากับการเรียก Mirrors 


https://mirrors.iuscommunity.org/mirror ... tocol=http error was

14: curl#6 - "Could not resolve host: mirrors.iuscommunity.org; Unknown error"

ซึ่ง Mirrors  อาจมีการหยุดการพัฒนาไปแล้วทำให้ไม่สามารถเรียกใช้ได้

แนวทางการแก้ไข มีอยู่กัน 2 ขั้นตอน

ขั้นตอนแรกดำเนินการลบ ius-release  

1. Delete ius-release

CODE: SELECT ALL

yum erase ius-release
rm /etc/yum.repos.d/ius*.repo*
2. Re Install หรือ yun install 

CODE: SELECT ALL

yum install \
https://repo.ius.io/ius-release-el7.rpm \
https://dl.fedoraproject.org/pub/epel/epel-release-latest-7.noarch.rpm
อ้างอิง https://forum.efa-project.org/viewtopic.php?f=19&t=4117